
ICH BRAUCHE, DASS DU DIESE HIER AUCH WIRKLICH LIESST, NICHT EINFACH WEITER-SCROLLST.
Revolut, ein Fintech mit über 80 Millionen Nutzern, hat gerade selbst zugestanden, dass ihr eigenes Team auf Betrüger hereingefallen ist, die vorgaben, eine Regierungsbehörde zu sein, und so Kundendaten herausgegeben wurden.
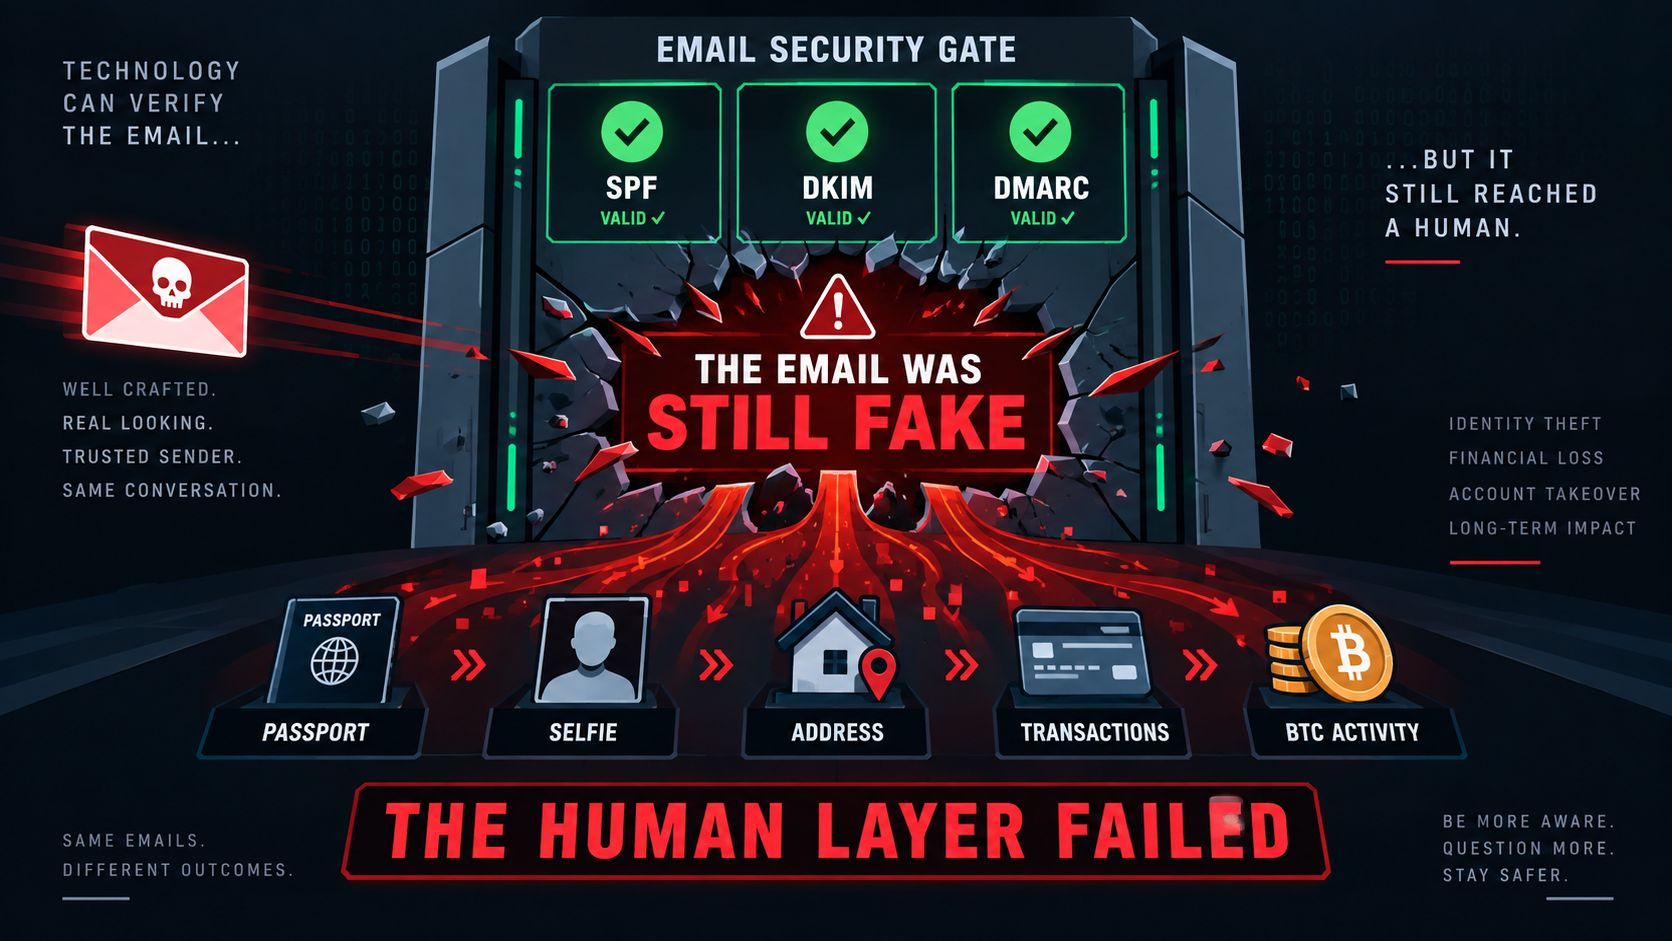
Die E-Mail war so überzeugend, dass sie jede Authentifizierungsprüfung bestanden hat, auf die die E-Mail-Sicherheit ausgelegt ist. Die Compliance-Mitarbeiter von Revolut haben die Anfrage bearbeitet, als wäre sie völlig legitim.
Was tatsächlich das Gebäude verlassen hat: Reisepässe, Führerscheine, Verifizierungs-Selfies, Wohnadressen, Telefonnummern, vollständige Kontoauszüge und die Transaktionshistorie – inklusive Bitcoin, falls du jemals Krypto über dein Konto gehandelt hast.
Der Teil, der mir wirklich Angst macht: Ein bekannter Krypto-Ermittler sagt, dass das ganz gezielt auf wohlhabende Konten abzielte. Kein zufälliges Abschöpfen. Eine gezielte Aktion.
Revoluts Botschaft lautet: „Ihr Geld ist sicher“, und technisch stimmt das. Es wurden keine Passwörter oder Kartennummern gestohlen. Aber ganz ehrlich: Im Jahr 2026 können die Dokumente zu deiner Identität und deine Finanzhistorie in den falschen Händen genauso viel Schaden anrichten wie eine gestohlene Kartennummer – manchmal sogar mehr.
Wenn du Revolut nutzt, besonders wenn du dort jemals Krypto gehalten hast, sei jetzt bei jeder E-Mail zu dieser Datenpanne extrem misstrauisch. Eine zweite Welle von Phishing, die genau diese gestohlenen Daten nutzt, hat bereits begonnen.
#RevolutConfirmsFakeGovEmailDataBreach
Revolut, ein Fintech mit über 80 Millionen Nutzern, hat gerade selbst zugestanden, dass ihr eigenes Team auf Betrüger hereingefallen ist, die vorgaben, eine Regierungsbehörde zu sein, und so Kundendaten herausgegeben wurden.
Die E-Mail war so überzeugend, dass sie jede Authentifizierungsprüfung bestanden hat, auf die die E-Mail-Sicherheit ausgelegt ist. Die Compliance-Mitarbeiter von Revolut haben die Anfrage bearbeitet, als wäre sie völlig legitim.
Was tatsächlich das Gebäude verlassen hat: Reisepässe, Führerscheine, Verifizierungs-Selfies, Wohnadressen, Telefonnummern, vollständige Kontoauszüge und die Transaktionshistorie – inklusive Bitcoin, falls du jemals Krypto über dein Konto gehandelt hast.
Der Teil, der mir wirklich Angst macht: Ein bekannter Krypto-Ermittler sagt, dass das ganz gezielt auf wohlhabende Konten abzielte. Kein zufälliges Abschöpfen. Eine gezielte Aktion.
Revoluts Botschaft lautet: „Ihr Geld ist sicher“, und technisch stimmt das. Es wurden keine Passwörter oder Kartennummern gestohlen. Aber ganz ehrlich: Im Jahr 2026 können die Dokumente zu deiner Identität und deine Finanzhistorie in den falschen Händen genauso viel Schaden anrichten wie eine gestohlene Kartennummer – manchmal sogar mehr.
Wenn du Revolut nutzt, besonders wenn du dort jemals Krypto gehalten hast, sei jetzt bei jeder E-Mail zu dieser Datenpanne extrem misstrauisch. Eine zweite Welle von Phishing, die genau diese gestohlenen Daten nutzt, hat bereits begonnen.
#RevolutConfirmsFakeGovEmailDataBreach