11. September 2026, 04:21 UTC
📉 📉 📉
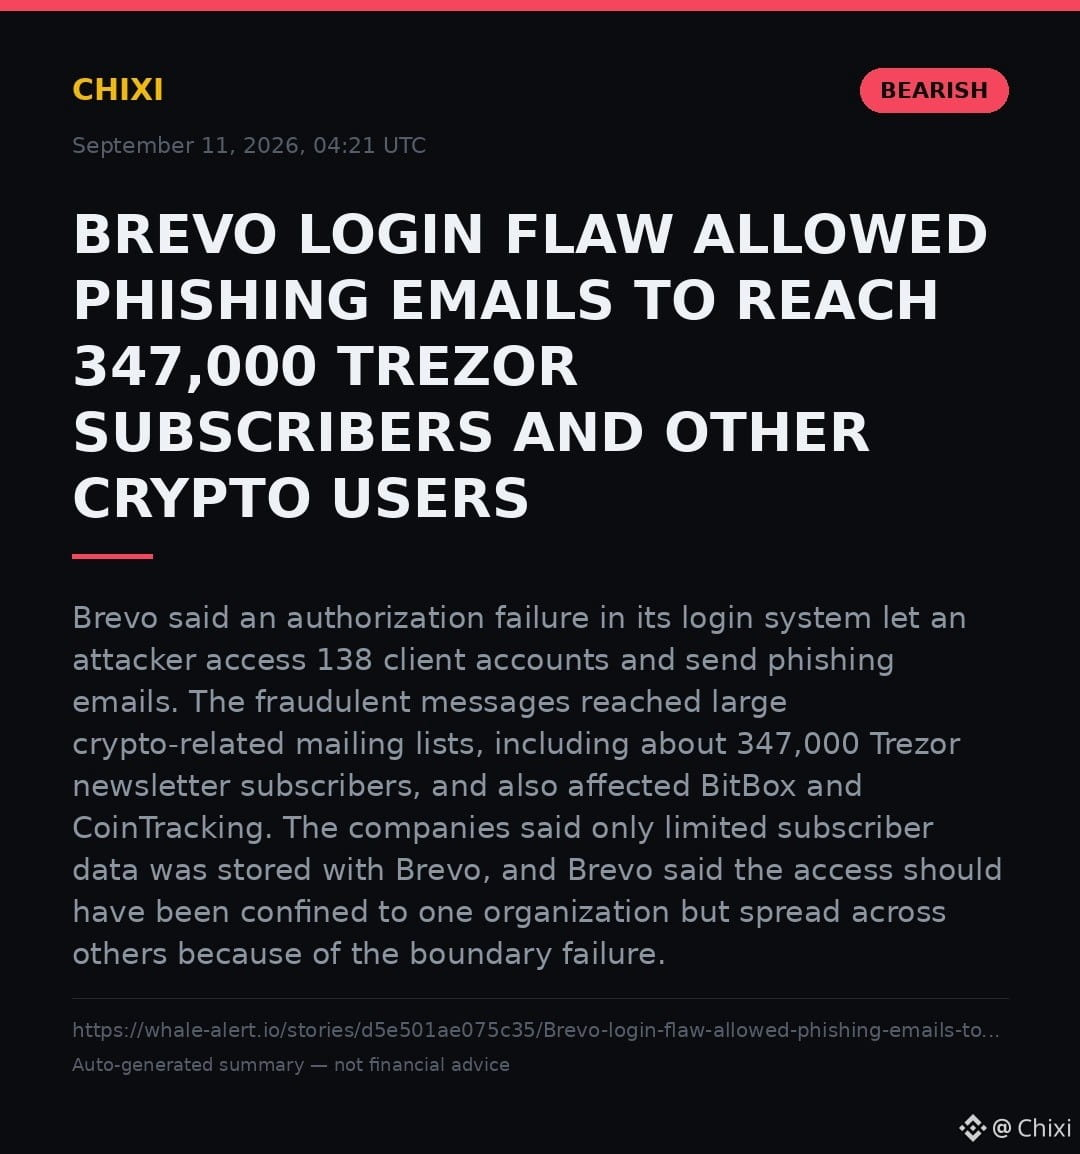
Brevo erklärte, dass ein Autorisierungsfehler in seinem Login-System es einem Angreifer ermöglichte, auf 138 Kundkonten zuzugreifen und Phishing-E-Mails zu versenden. Die betrügerischen Nachrichten erreichten große Mailinglisten mit Bezug zu Kryptowährungen, darunter etwa 347.000 Trezor-Newsletter-Abonnenten, und betrafen auch BitBox und CoinTracking. Die Unternehmen sagten, dass bei Brevo nur begrenzte Abonnentendaten gespeichert gewesen seien; Brevo wiederum erklärte, der Zugriff hätte auf eine Organisation beschränkt sein sollen, sich jedoch aufgrund des Grenzfehler(s) auf andere ausgeweitet habe.
Quelle: https://whale-alert.io/stories/d5e501ae075c35/Brevo-login-flaw-allowed-phishing-emails-to-reach-347000-Trezor-subscribers-and-other-crypto-users
⚠️ Dieser Inhalt ist ein automatisiertes Zitat/Zusammenfassung einer externen Quelle und keine persönliche Meinung oder Anlageberatung.
📉 📉 📉
Brevo erklärte, dass ein Autorisierungsfehler in seinem Login-System es einem Angreifer ermöglichte, auf 138 Kundkonten zuzugreifen und Phishing-E-Mails zu versenden. Die betrügerischen Nachrichten erreichten große Mailinglisten mit Bezug zu Kryptowährungen, darunter etwa 347.000 Trezor-Newsletter-Abonnenten, und betrafen auch BitBox und CoinTracking. Die Unternehmen sagten, dass bei Brevo nur begrenzte Abonnentendaten gespeichert gewesen seien; Brevo wiederum erklärte, der Zugriff hätte auf eine Organisation beschränkt sein sollen, sich jedoch aufgrund des Grenzfehler(s) auf andere ausgeweitet habe.
Quelle: https://whale-alert.io/stories/d5e501ae075c35/Brevo-login-flaw-allowed-phishing-emails-to-reach-347000-Trezor-subscribers-and-other-crypto-users
⚠️ Dieser Inhalt ist ein automatisiertes Zitat/Zusammenfassung einer externen Quelle und keine persönliche Meinung oder Anlageberatung.