
Am 9. September haben Angreifer den externen E-Mail-Versanddienst von Trezor gehackt und den Nutzern eine gefälschte Warnung über eine Schwachstelle in Hardware-Wallets gesendet.
Laut Angaben von Nutzern kamen E-Mails von Trezor Security mit dem Betreff „Critical Security Alert: STM32 Entropy Vulnerability“ – eine Benachrichtigung über ein kritisches Problem bei der Erzeugung von Zufallsdaten in STM32-Mikrocontrollern.
Ein Empfänger — Marcello Pas — gab an, dass die Nachricht die Authentifizierungsprüfungen des Absenders in Gmail von Google erfolgreich bestanden habe.
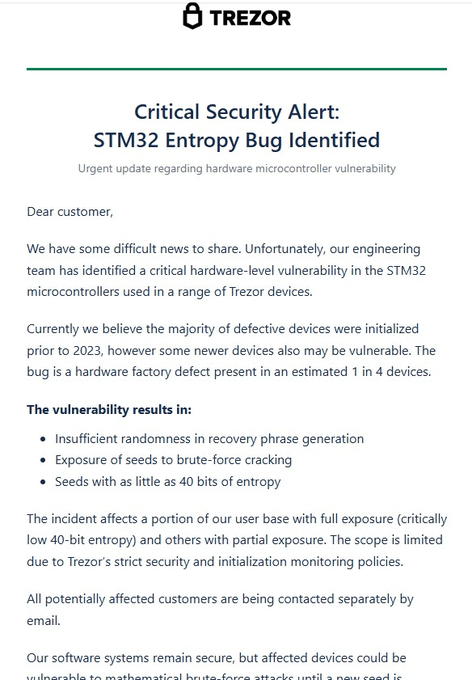
In der Phishing-E-Mail wurde behauptet, dass etwa jedes vierte Gerät angeblich einen werkseitigen Defekt des Zufallszahlengenerators enthält. Dadurch seien die in den Wallets generierten Seed-Phrasen — Wortfolgen zur Wiederherstellung des Zugriffs auf die Mittel — nicht ausreichend vor Brute-Force-Angriffen geschützt.
Den Nutzern wurde angeboten, auf den Link zu klicken und zu prüfen, ob ihr Modell betroffen ist.
Bei Trezor betonten, dass sie die für den Angriff genutzte Domain bereits deaktiviert haben. Derzeit klären die Experten die Umstände des Hacks, unter anderem, wie die Angreifer Zugang zur Infrastruktur des Versanddienstleisters erhielten.
Dabei gab Trezor weder den Namen des Anbieters noch die Zahl der Empfänger des Newsletters bekannt.
Betroffen waren auch Nutzer von BitBox
Auch die Kunden von BitBox waren mit einem ähnlichen Phishing-Angriff konfrontiert. Das Projektteam bestätigte den Vorfall.
„Von solchen Angriffen waren auch noch mehrere Bitcoin-Unternehmen betroffen; vermutlich nutzen wir alle denselben Versanddienstleister. Wir haben allen unseren Newsletter-Abonnenten eine Warnung vor Phishing geschickt, Kontakt mit dem Anbieter aufgenommen und die gefälschten Domains gemeldet. Die meisten der gefälschten Links wurden den Vermutungen nach bereits entfernt“, sagten die Entwickler.
Zur Erinnerung: Im August hatten Trezor den Hack eines anderen Auftragnehmers offengelegt — des Logistikunternehmens ShipMonk. Laut der Mitteilung des Teams war die Datenpanne bei mehr als 80.000 Kunden betroffen.