Anfälliger BNB-Router verliert ca. 62,28 WBNB an Fake-Pool-Callback $BNB
-
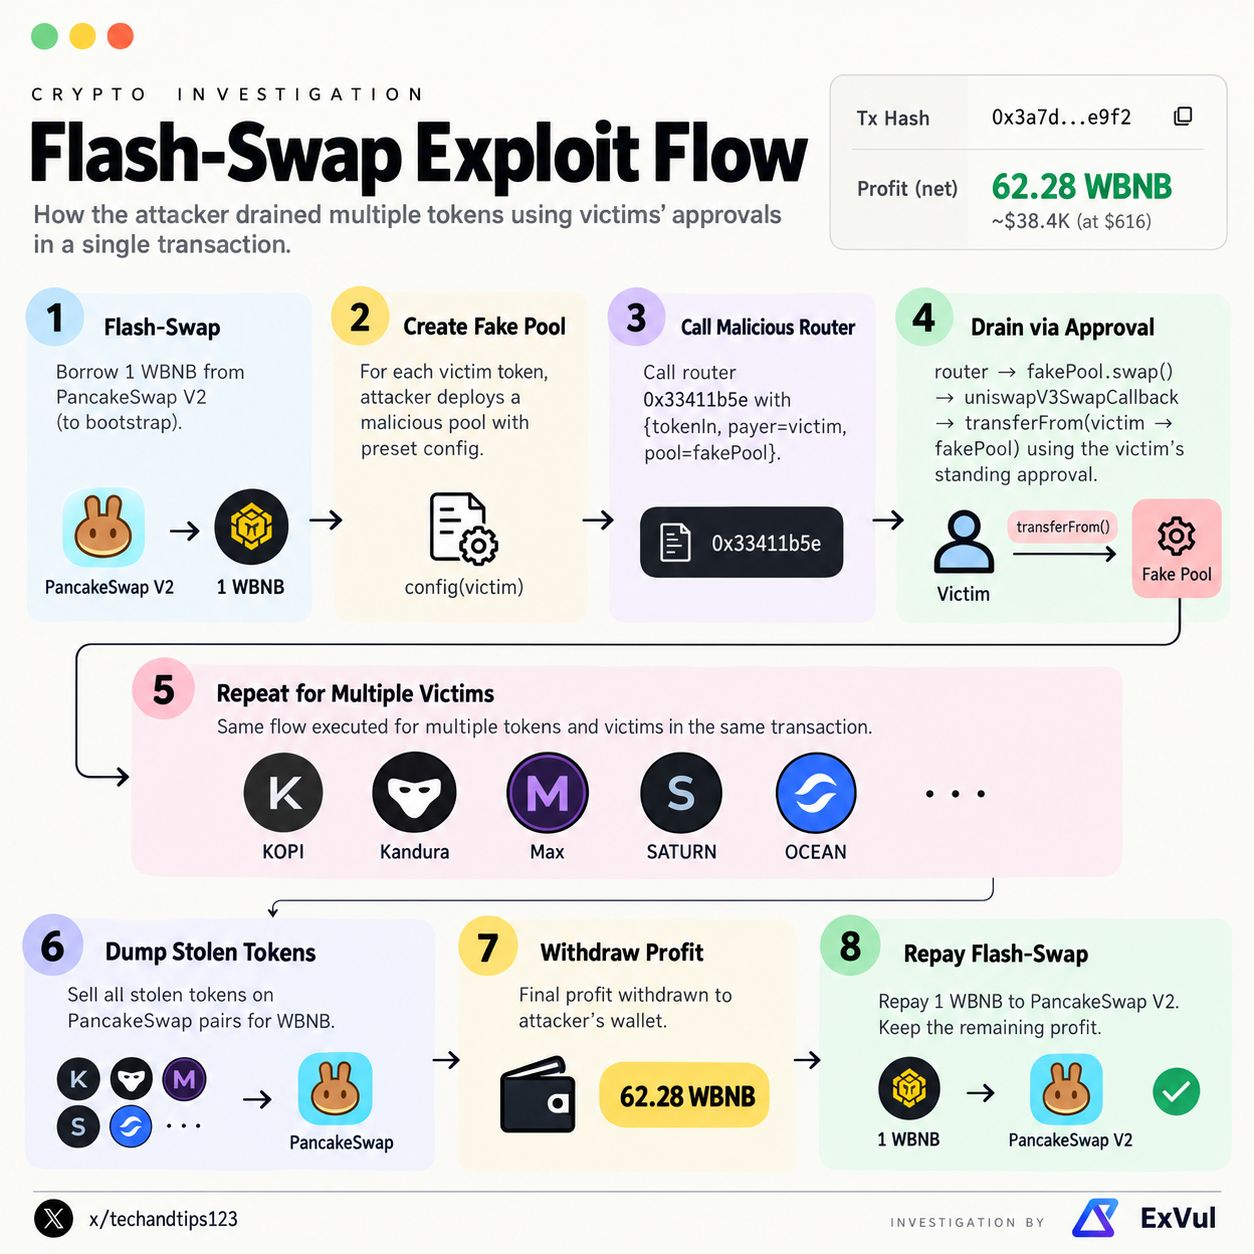
Der Callback des Routers zog Tokens über einen vom Aufrufer bereitgestellten Zahler, ohne zu überprüfen, ob der Aufrufer ein echter Pool war, und seine Factory-Adresse war auf null gesetzt.
Eine einzelne Flash-Swap-Transaktion stellte einen Fake-Pool bereit und entleerte die ausstehenden Freigaben von 29 Nutzern; wer jemals diesen Router freigegeben hatte, war exponiert.
© Defendor x ExVul
-
Der Callback des Routers zog Tokens über einen vom Aufrufer bereitgestellten Zahler, ohne zu überprüfen, ob der Aufrufer ein echter Pool war, und seine Factory-Adresse war auf null gesetzt.
Eine einzelne Flash-Swap-Transaktion stellte einen Fake-Pool bereit und entleerte die ausstehenden Freigaben von 29 Nutzern; wer jemals diesen Router freigegeben hatte, war exponiert.
© Defendor x ExVul