
一、先说结论:标题是真的,但“损失3.2亿美元”需要更新
“Liquid Network遭3.2亿美元攻击”这一说法,指的是事件发生时从联盟钱包流出的约4,000 BTC的名义价值,并不等于最终不可追回损失。
截至目前,可以确认的情况是:
事件属实,Liquid Network官方账号已确认发生安全事件。
初始约4,000 BTC从Federation钱包流出,占当时约4,200 BTC储备的大部分。
初始名义价值约3.2亿美元,实际美元价值会随BTC价格变化。
约3,400 BTC已经返还。
约598 BTC仍未返还,报道估算价值约4,700万美元。
受影响的核心资产,是支撑L-BTC的联邦储备BTC。
目前公开报道并不支持“私钥直接泄露”这一说法。
网络仍处于暂停状态,修复、分叉处理和安全加固仍在进行。
因此,这不是一条可以简单写成“黑客卷走3.2亿美元”的静态新闻,而是一个仍在发展中的安全事件。
二、Liquid Network是什么?为什么4,000 BTC如此关键?
Liquid Network是Blockstream推出的比特币侧链和结算网络,主要服务于交易所、做市商、机构和其他基础设施参与者。它的核心机制之一,是用户把真实BTC锁定在联盟控制的钱包中,再在Liquid上获得与之对应的L-BTC。
理论上,L-BTC应当与储备BTC保持一比一的支持关系。储备钱包被大规模转出后,问题就不只是“某个地址少了BTC”,而是会直接影响市场对L-BTC兑付能力的信心。
CoinDesk报道显示,事件发生后,联邦钱包约4,200 BTC中有接近4,000 BTC被转出,只剩约197 BTC。运营方随后暂停相关节点,并通知交易所冻结L-BTC充值和提现。Liquid上发行的其他资产,例如Tether,并未以同样方式受到影响。
三、攻击过程:从漏洞触发到网络暂停
9月6日:大量BTC从Federation钱包流出
Liquid Network官方账号表示,疑似“白帽黑客”从Liquid Federation钱包提取约4,000 BTC。路透社随后报道,资金通过获准处理网络提款的SideSwap流出,但用于该过程的密钥并未被攻破。
这一区别非常关键。攻击者并不是简单地拿到了某个签名者的私钥,然后发起正常转账。资金移动路径经过了网络认可的交易平台,但问题出在系统如何验证和接受相关资产。
运营方暂停交易和桥接功能
Liquid团队暂停新的网络交易,并表示Federation成员正在处理事件。由于L-BTC的发行与储备BTC之间存在一比一的支持关系,继续处理充值、提现或桥接操作,可能进一步放大兑付风险。
运营方的首要目标因此不是立刻恢复用户体验,而是先阻止更多储备流失,避免“储备不足、继续铸造或转移、信心进一步下降”的连锁反应。
Blockstream将原因指向Elements软件漏洞
CoinDesk报道援引相关说明称,Blockstream发现Elements系统中的软件漏洞创造或错误验证了部分涉事比特币。受影响的是节点级交易软件的验证逻辑,而不是硬件模块或私钥本身被直接攻破。
公开报道将问题与range proof,也就是用于证明交易金额合法性的范围证明验证机制联系起来。需要强调的是,截至本文核查时,完整的技术根因报告和最终补丁分析仍未完全公开。因此,不能把媒体对漏洞类型的概括写成已经完成的审计结论。
SideSwap无法区分“真实BTC”和“异常产生的BTC”
由于资金经过SideSwap处理,平台方面据报道无法立即区分哪些BTC来自正常储备,哪些BTC与软件漏洞有关,因此暂时按同类资产处理。
这暴露出一个系统性问题:当交易平台能够正常接收某类资产,而上游验证层错误地认可了异常资产时,问题就会从单一节点扩散到生态层面。
链上留言与“白帽”身份
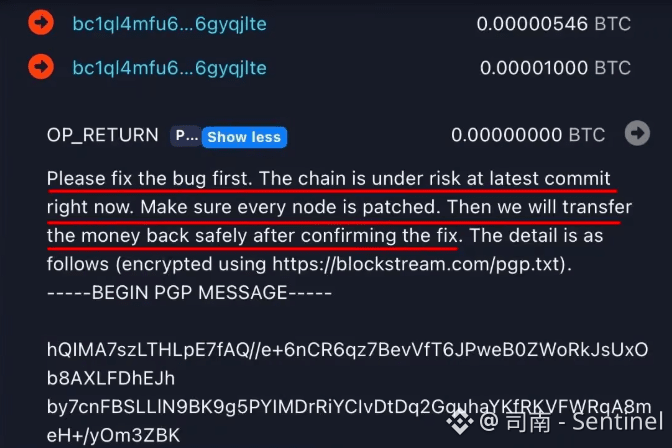
攻击者通过比特币交易向链上写入留言,并自称“白帽黑客”。他们表示,在漏洞被修复后愿意归还大部分资金。
“白帽”是攻击者自我声明的身份,不等同于已经获得官方认可。只要仍有资金未返还,事件就不能被定义为一次已经结束的安全演练,更不能忽略剩余资金和治理责任问题。
四、资金返还:3,400 BTC回来,但事件远未结束
9月8日的最新报道显示,攻击者已将约3,400 BTC返还给Liquid Federation钱包,约598 BTC仍未返还,价值约4,700万美元。
这意味着初始流出资金的大部分已经回到控制范围内,但仍存在三项未完成工作。
第一是漏洞修复。运营方需要确认异常资产无法再次通过验证链路。
第二是链分叉处理。暂停期间出现的链状态差异需要被清理和协调。
第三是L-BTC储备完整性确认。在重新开放网络前,必须确认L-BTC与真实BTC之间的支持关系得到恢复,并且充值、提现和桥接流程不会再次扩大风险。
因此,“资金已大部分返还”是缓解,不是结案。
五、这次事件最值得关注的三个教训
教训一:没有私钥泄露,也可能出现重大资产损失
很多人把区块链安全事件等同于私钥泄露、钓鱼签名或热钱包被盗。但Liquid事件显示,验证软件本身如果错误地接受了不应被接受的状态,系统仍可能发生巨额资产损失。
这说明安全边界不只在钱包和签名器,也在节点软件、交易验证规则、跨平台结算和异常状态处理机制。
教训二:一比一储备模型依赖持续可验证性
L-BTC的价值基础是储备BTC。如果储备被大规模转出,用户关心的就不只是“钱能不能追回”,还包括当前发行量是否仍有足额支持、链上状态是否一致、交易所是否继续允许提现,以及运营方是否具备暂停和恢复的可信流程。
任何带有储备支持的资产,都需要让用户能够持续验证储备,而不是只在正常时期宣传一比一。
教训三:白帽返还不能替代正式安全治理
此次返还行动降低了短期损失,但它也让行业看到一个危险信号:系统是否安全,不能依赖攻击者是否愿意谈判。
真正需要补上的,是漏洞披露机制、独立审计、异常资产隔离、交易平台的识别能力、联邦成员的应急预案,以及在网络暂停期间向用户提供足够透明的信息。
六、接下来应该观察什么?
偏积极情景
如果Liquid完成漏洞修复,确认链状态一致,公开储备核验结果,并在重新开放前完成交易所、节点运营者和Federation成员的共同测试,市场信心可能逐步恢复。
偏谨慎情景
如果剩余约598 BTC长期没有明确去向,或者运营方无法清晰解释异常资产的产生机制、链分叉处理方案和L-BTC储备状态,网络即使重新开放,也可能面临持续的信任折价。
高风险情景
如果在修复前恢复充值、提现或桥接,或者出现新的异常铸造、储备不匹配和交易所冻结事件,市场可能重新评估L-BTC的兑付风险,并将技术事件升级为流动性和信用事件。
普通用户当前不应向Liquid peg-in地址发送BTC,直到运营方明确确认网络已安全重启。
七、最终判断
Liquid Network遭遇重大安全事件这一事实已经被官方账号和多家媒体交叉确认。初始流出规模约4,000 BTC,按当时价格约3.2亿美元;但截至9月8日,约3,400 BTC已经返还,剩余未返还规模约598 BTC。
事件的核心并非传统意义上的“私钥被盗”,而是验证软件和资产结算链路出现问题,导致异常资产能够沿着被认可的交易路径流动。这个区别决定了后续修复重点:不是单纯更换密钥,而是要修复验证逻辑、处理链状态、确认储备、重建生态信任。
对市场而言,3.2亿美元是事件规模;对用户而言,真正需要等待的,是L-BTC储备能否被重新证明、网络能否安全恢复,以及剩余资金能否最终返还。