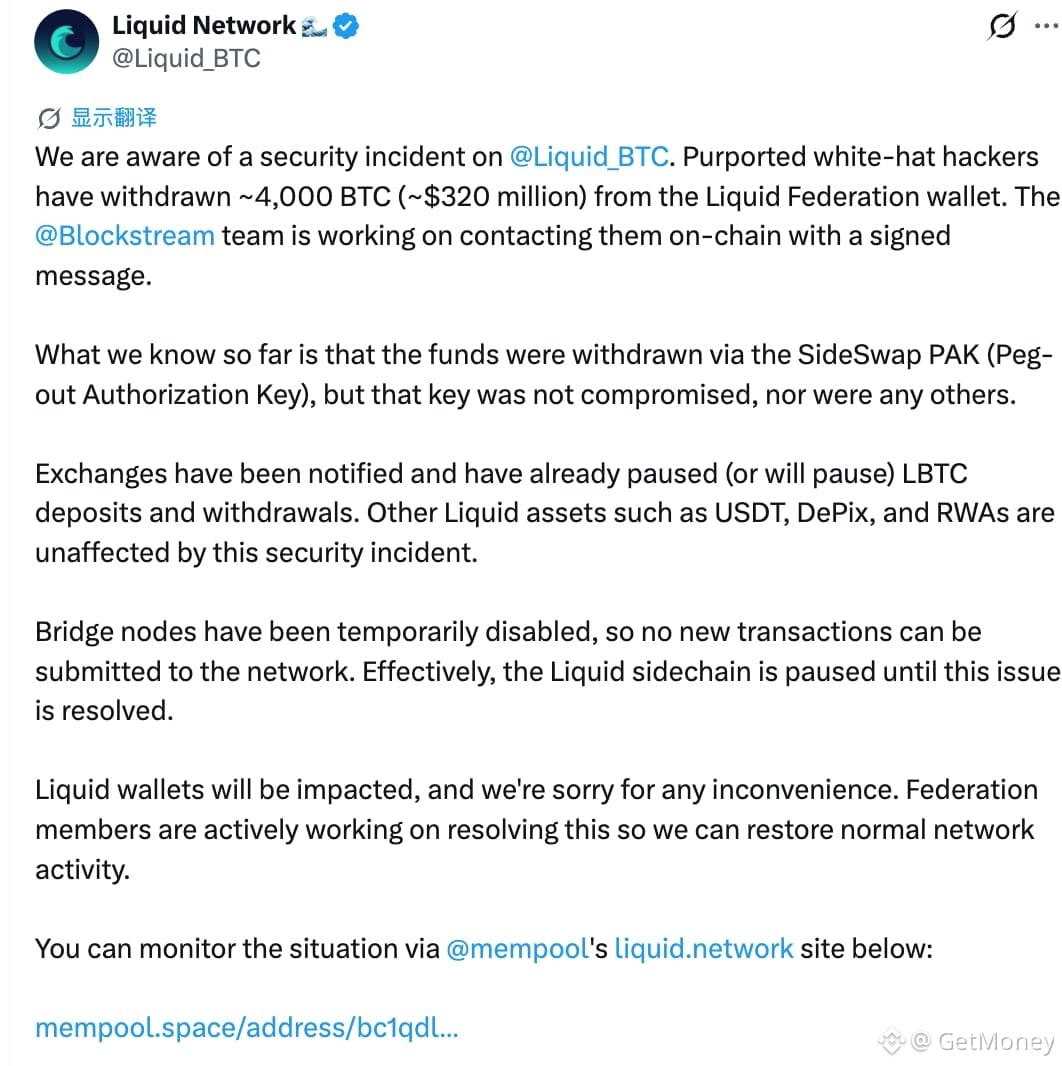
📰 Liquid Network diesmal keine gewöhnliche Sicherheitswarnung: Es ging um Beinahe-Ausplünderung. Angreifer nutzten eine Range-Proof-Cache-Schwachstelle in der Elements-Software, prägten anschließend etwa 4000 L-BTC „aus dem Nichts“, ohne dass echte Reserven dahinterstanden, und überwiesen sie danach im Rahmen eines regulären Peg-Out-Prozesses. So wurden ungefähr 3996 BTC abgezogen.
🔥 Diese Gelder machten zeitweise rund 95% der Liquid-Reserven aus. Nach dem Abfluss aus der Föderations-Wallet blieben nur noch etwa 197 BTC. Das Projekt stoppte umgehend die Netzwerkaktivitäten und stellte außerdem sowohl L-BTC-Einzahlungen als auch -Auszahlungen ein. Entscheidend: Das Problem liegt nicht an einem geleakten Private Key, auch nicht daran, dass SideSwap oder ein autorisierter Schlüssel kompromittiert wurde, sondern an einem Softwarefehler, der es den Angreifern ermöglichte, die ursprüngliche Vertrauensgrundlage zu umgehen.
Die Angreifer nahmen danach Kontakt zu Blockstream auf – per On-Chain signierter Nachricht – und schickten zusätzlich 1000 Sats an die Föderations-Wallet, um zu signalisieren, dass sie ein Whitehat-Hacker seien. Sie forderten, dass das Projekt zunächst die Schwachstelle behebt und bestätigt, dass alle Knoten das Update durchführen, bevor die Gelder zurückerstattet werden.
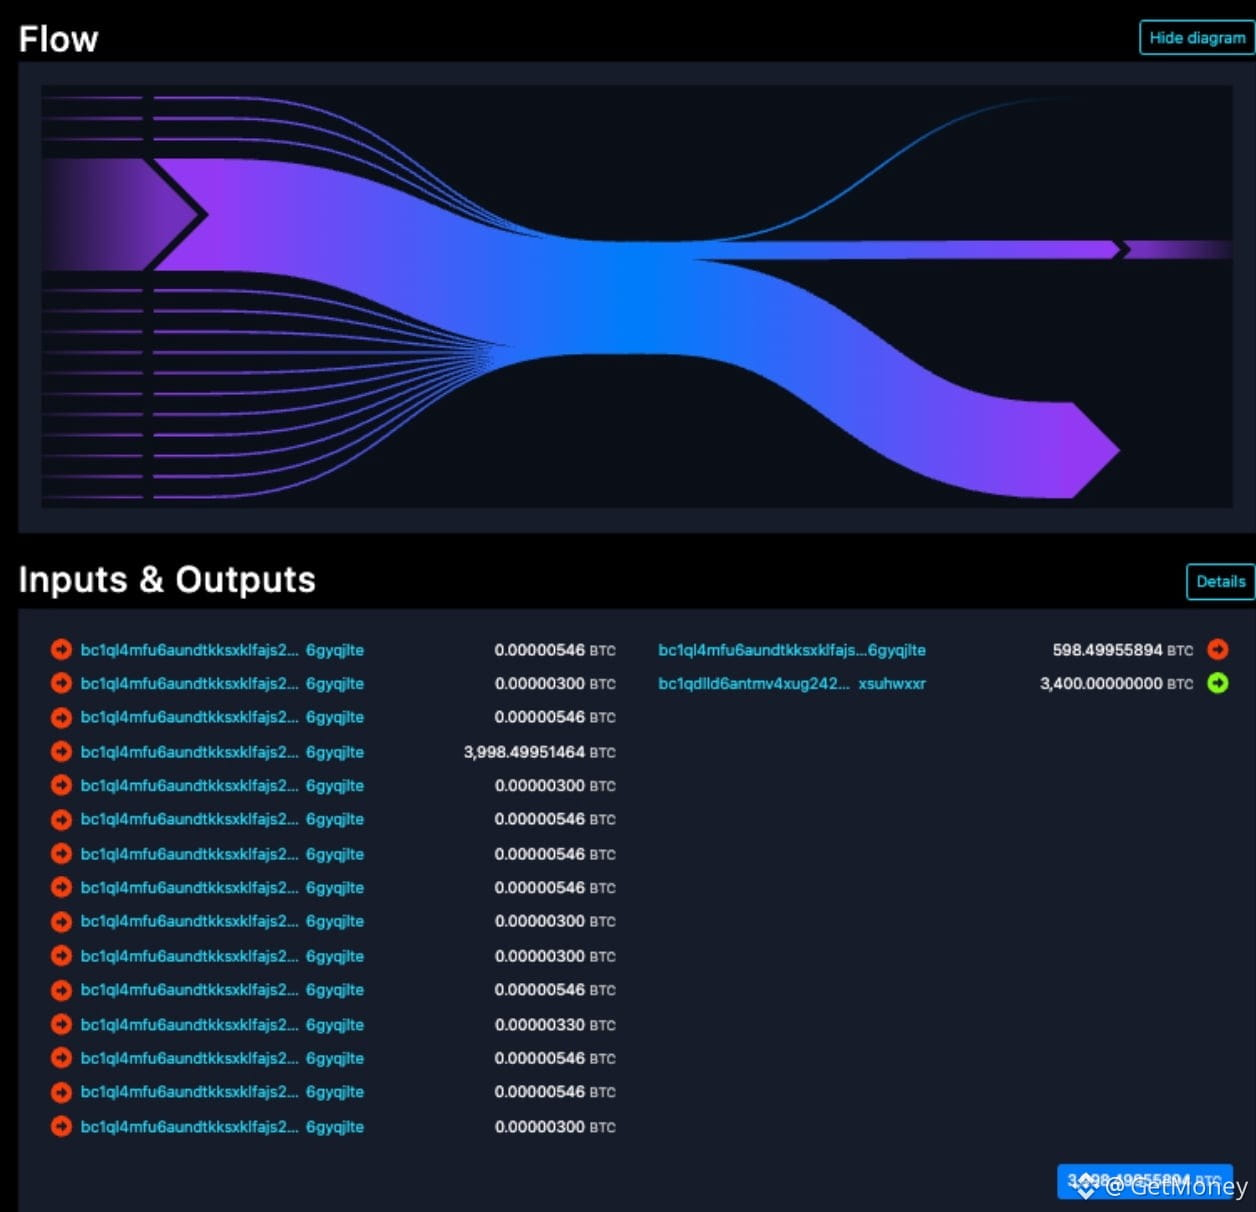
💡 Am 7. September gab der Angreifer 3400 BTC zurück – etwa 85% der zuvor abgezogenen Summe – ließ jedoch 598,5 BTC als Belohnung für die Schwachstelle zurück. Nach damaligen Preisen entsprach diese Belohnung mehr als 47 Millionen US-Dollar und löste sofort Kontroversen aus: War das eine Sicherheitsmaßnahme, um einen größeren Schaden zu verhindern, oder eher eine teure Erpressung, bei der man sich zuerst die Gelder holt und danach den Preis selbst festlegt?
🤔 Ich kann nachvollziehen, dass manche sagen, er habe verhindern wollen, dass die Schwachstelle von einem zweiten Angreifer ausgenutzt wird. Whitehat-Standards betonen jedoch ohnehin: erst offenlegen, dann dem Projekt Zeit zur Behebung geben. Jetzt stellt sich die Frage: Wenn man künftig Schwachstellen dieses Ausmaßes entdeckt – welches Belohnungsniveau muss das Projekt vorher verbindlich zusichern, damit Forschende zuerst melden, statt selbst auszunutzen?
#LiquidNetwork #BTC #区块链安全 #白帽黑客