⚠️ $MINIMA Web Wallet-Sicherheitsvorfall ⚠️
Laut Minimas eigener Sicherheitsmitteilung könnte eine Schwachstelle es einem böswilligen Akteur ermöglicht haben, exponierte private Schlüssel zu durchsuchen und auf Gelder zuzugreifen, die einigen Nutzern eines Web-Wallets gehörten, die sich zwischen dem 20. März und dem 8. Mai eingeloggt hatten. Den Nutzern wurde empfohlen, neue Wallets zu erstellen und ihre Gelder zu verschieben.
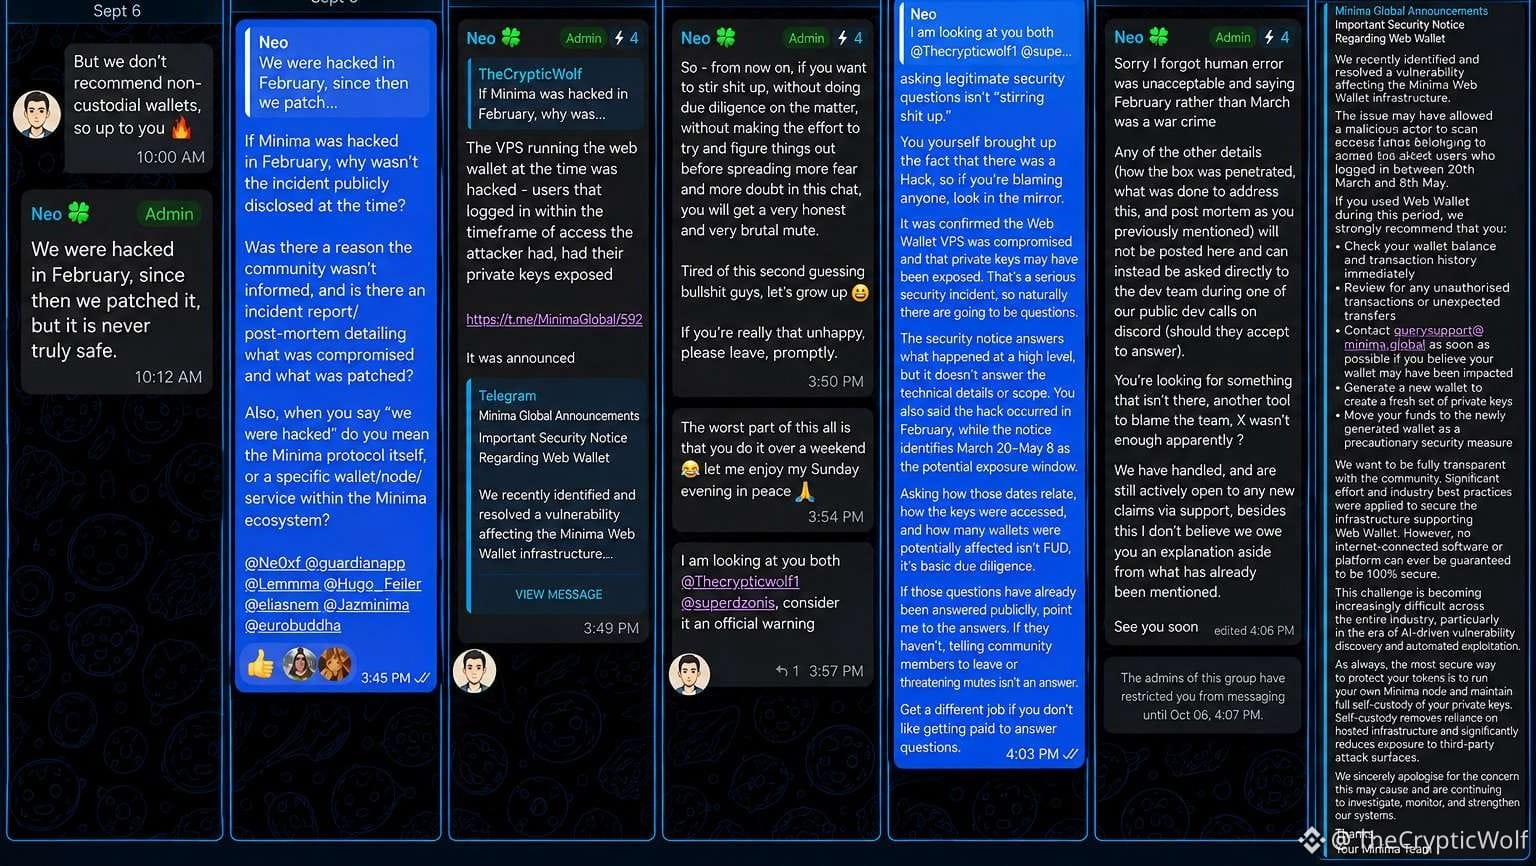
In Telegram sagte außerdem der Leiter „Products & Community Ops“ von Minima heute: „Wir wurden im Februar gehackt“
Später stellte er klar, dass der VPS, auf dem das Web-Wallet lief, kompromittiert wurde und dass Nutzer, die sich während der Zugriffszeit des Angreifers eingeloggt hatten, ihre privaten Schlüssel offengelegt bekamen.
Ich habe gefragt:
- Wie wurden private Schlüssel technisch offengelegt?
- Wie viele Wallets waren möglicherweise betroffen?
- Wie hängt das Kompromittierungsdatum im Februar mit dem Zeitraum der Offenlegung vom 20. März bis 8. Mai zusammen?
- Gab es einen Incident-Report/ein Post-Mortem, in dem beschrieben wird, was passiert ist und was behoben wurde?
Daraufhin wurde mir anschließend eine „offizielle Verwarnung“ ausgestellt und letztlich wurde ich aus der Minima-TG-Gruppe bis zum 6. Oktober verbannt.
Später wurde mir nach dem Bann gesagt, das Datum im Februar sei ein menschlicher Fehler gewesen, und dass die zusätzlichen technischen Fragen an das Entwicklungsteam in einem Discord-Forum gerichtet werden könnten „falls sie akzeptieren zu antworten“.
Noch ein Punkt, den es wert ist zu erwähnen:
Ich habe KEINE offizielle Sicherheitsaufklärung zu diesem Vorfall auf dem @Minima_Global Haupt-X-Konto gefunden.
Allerdings wurde er am 21. Mai, fast zwei Wochen nach dem Ereignis, im offiziellen Minima-TG-Ankündigungskanal offengelegt.
Ich behaupte nicht, dass die Minima-Blockchain selbst gehackt wurde. Der offenbarte Vorfall betrifft die Infrastruktur des Web-Wallets, was äußerst ernst ist, da private Schlüssel offengelegt wurden und Gelder möglicherweise gestohlen wurden.
Ich dokumentiere lediglich, was Minima offengelegt hat, was öffentlich weiterhin ungeklärt ist und was geschah, als diese Fragen gestellt wurden.
Sicherheitsvorfälle verdienen Transparenz. Fragen nach Umfang, Zeitplan, Angriffsmechanismus und Abhilfemaßnahmen zu stellen ist grundlegende Sorgfaltspflicht, nicht FUD.
Laut Minimas eigener Sicherheitsmitteilung könnte eine Schwachstelle es einem böswilligen Akteur ermöglicht haben, exponierte private Schlüssel zu durchsuchen und auf Gelder zuzugreifen, die einigen Nutzern eines Web-Wallets gehörten, die sich zwischen dem 20. März und dem 8. Mai eingeloggt hatten. Den Nutzern wurde empfohlen, neue Wallets zu erstellen und ihre Gelder zu verschieben.
In Telegram sagte außerdem der Leiter „Products & Community Ops“ von Minima heute: „Wir wurden im Februar gehackt“
Später stellte er klar, dass der VPS, auf dem das Web-Wallet lief, kompromittiert wurde und dass Nutzer, die sich während der Zugriffszeit des Angreifers eingeloggt hatten, ihre privaten Schlüssel offengelegt bekamen.
Ich habe gefragt:
- Wie wurden private Schlüssel technisch offengelegt?
- Wie viele Wallets waren möglicherweise betroffen?
- Wie hängt das Kompromittierungsdatum im Februar mit dem Zeitraum der Offenlegung vom 20. März bis 8. Mai zusammen?
- Gab es einen Incident-Report/ein Post-Mortem, in dem beschrieben wird, was passiert ist und was behoben wurde?
Daraufhin wurde mir anschließend eine „offizielle Verwarnung“ ausgestellt und letztlich wurde ich aus der Minima-TG-Gruppe bis zum 6. Oktober verbannt.
Später wurde mir nach dem Bann gesagt, das Datum im Februar sei ein menschlicher Fehler gewesen, und dass die zusätzlichen technischen Fragen an das Entwicklungsteam in einem Discord-Forum gerichtet werden könnten „falls sie akzeptieren zu antworten“.
Noch ein Punkt, den es wert ist zu erwähnen:
Ich habe KEINE offizielle Sicherheitsaufklärung zu diesem Vorfall auf dem @Minima_Global Haupt-X-Konto gefunden.
Allerdings wurde er am 21. Mai, fast zwei Wochen nach dem Ereignis, im offiziellen Minima-TG-Ankündigungskanal offengelegt.
Ich behaupte nicht, dass die Minima-Blockchain selbst gehackt wurde. Der offenbarte Vorfall betrifft die Infrastruktur des Web-Wallets, was äußerst ernst ist, da private Schlüssel offengelegt wurden und Gelder möglicherweise gestohlen wurden.
Ich dokumentiere lediglich, was Minima offengelegt hat, was öffentlich weiterhin ungeklärt ist und was geschah, als diese Fragen gestellt wurden.
Sicherheitsvorfälle verdienen Transparenz. Fragen nach Umfang, Zeitplan, Angriffsmechanismus und Abhilfemaßnahmen zu stellen ist grundlegende Sorgfaltspflicht, nicht FUD.