Kann eine bösartige Jetton-Anfrage einen STON.fi-Benutzer beeinflussen?
Ja. Eine bösartige Jetton-Anfrage kann einen STON.fi-Benutzer beeinflussen, aber das Risiko wird oft missverstanden. Standard-TON-Jettons verwenden nicht das für ERC-20 übliche „Approve- und Allowance“-Modell.
Unter TEP-74 gibt es keinen Standard-Approve-, Allowance- oder transferFrom-Funktionsumfang. Ein normaler Jetton-Transfer autorisiert eine bestimmte Transaktion.
Wo liegt das echte Risiko?
Die größte Gefahr besteht darin, eine Transaktion zu signieren, ohne zu prüfen, was sie tatsächlich tut.
Eine gefälschte Website kann STON.fi kopieren und einen Jetton-Transfer an die Adresse eines Angreifers anfordern. Dabei kann es wie ein normaler Swap aussehen, während die Gelder an einen anderen Ort gesendet werden.
TON Connect kann außerdem eine oder mehrere ausgehende Nachrichten anfordern.
Wallet-V5-Erweiterungen erfordern ebenfalls Vorsicht, weil sie umfangreichere Wallet-Funktionen bereitstellen können als ein einfacher, einmaliger Transfer.
Wie funktioniert ein STON.fi-Swap?
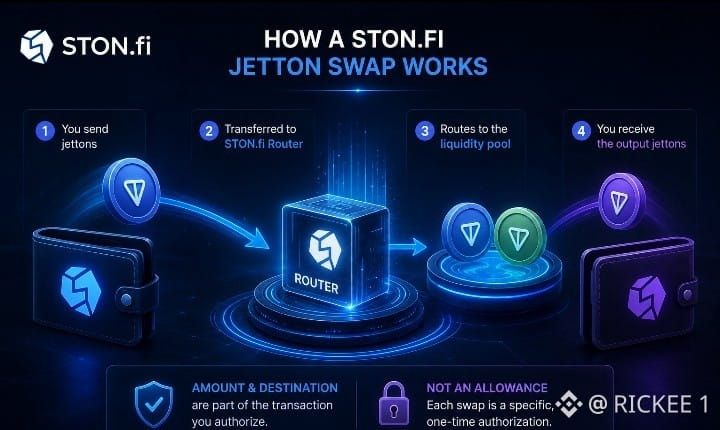
Bei einem normalen STON.fi Jetton-zu-Jetton-Swap gelangen die Jettons des Benutzers über einen definierten Transfer in den Router-Flow. Eine Payload teilt dem Router mit, wie die Anfrage verarbeitet werden soll, danach interagiert der Router mit dem relevanten Pool.
Der Betrag ist Bestandteil der Transaktion, die der Benutzer signiert. Das ist anders als das Bereitstellen einer permanenten oder unbegrenzten TEP-74-Allowance für STON.fi.
Was solltest du prüfen?
Bestätige vor dem Signieren den Jetton, den exakten Betrag, das Ziel und die Transaktionsdetails.
Bei unbekannten Jettons überprüfe die offizielle Token-Master-Adresse. Vertraue nicht nur auf Name, Symbol, Logo oder Website, denn gefälschte Tokens können diese kopieren.
Eine wichtige Unterscheidung
Ein bösartiger einmaliger Transfer kann dazu führen, dass der genehmigte Betrag verloren geht. Er erstellt jedoch nicht automatisch eine wiederverwendbare TEP-74-Allowance für zukünftige STON.fi-Swaps.
Die größere Gefahr geht von einer kompromittierten Wallet aus. Eine geleakte Seed-Phrase, ein privater Schlüssel oder eine leistungsstarke Erweiterung kann es einem Angreifer ermöglichen, zukünftige Transaktionen zu autorisieren.
Nicht standardmäßige Jettons können außerdem zusätzliche Logik enthalten, die über das grundlegende TEP-74-Verhalten hinausgeht.
Entdecke mehr auf STON.FI: app.ston.fi
$BTC $STON
#Market
Ja. Eine bösartige Jetton-Anfrage kann einen STON.fi-Benutzer beeinflussen, aber das Risiko wird oft missverstanden. Standard-TON-Jettons verwenden nicht das für ERC-20 übliche „Approve- und Allowance“-Modell.
Unter TEP-74 gibt es keinen Standard-Approve-, Allowance- oder transferFrom-Funktionsumfang. Ein normaler Jetton-Transfer autorisiert eine bestimmte Transaktion.
Wo liegt das echte Risiko?
Die größte Gefahr besteht darin, eine Transaktion zu signieren, ohne zu prüfen, was sie tatsächlich tut.
Eine gefälschte Website kann STON.fi kopieren und einen Jetton-Transfer an die Adresse eines Angreifers anfordern. Dabei kann es wie ein normaler Swap aussehen, während die Gelder an einen anderen Ort gesendet werden.
TON Connect kann außerdem eine oder mehrere ausgehende Nachrichten anfordern.
Wallet-V5-Erweiterungen erfordern ebenfalls Vorsicht, weil sie umfangreichere Wallet-Funktionen bereitstellen können als ein einfacher, einmaliger Transfer.
Wie funktioniert ein STON.fi-Swap?
Bei einem normalen STON.fi Jetton-zu-Jetton-Swap gelangen die Jettons des Benutzers über einen definierten Transfer in den Router-Flow. Eine Payload teilt dem Router mit, wie die Anfrage verarbeitet werden soll, danach interagiert der Router mit dem relevanten Pool.
Der Betrag ist Bestandteil der Transaktion, die der Benutzer signiert. Das ist anders als das Bereitstellen einer permanenten oder unbegrenzten TEP-74-Allowance für STON.fi.
Was solltest du prüfen?
Bestätige vor dem Signieren den Jetton, den exakten Betrag, das Ziel und die Transaktionsdetails.
Bei unbekannten Jettons überprüfe die offizielle Token-Master-Adresse. Vertraue nicht nur auf Name, Symbol, Logo oder Website, denn gefälschte Tokens können diese kopieren.
Eine wichtige Unterscheidung
Ein bösartiger einmaliger Transfer kann dazu führen, dass der genehmigte Betrag verloren geht. Er erstellt jedoch nicht automatisch eine wiederverwendbare TEP-74-Allowance für zukünftige STON.fi-Swaps.
Die größere Gefahr geht von einer kompromittierten Wallet aus. Eine geleakte Seed-Phrase, ein privater Schlüssel oder eine leistungsstarke Erweiterung kann es einem Angreifer ermöglichen, zukünftige Transaktionen zu autorisieren.
Nicht standardmäßige Jettons können außerdem zusätzliche Logik enthalten, die über das grundlegende TEP-74-Verhalten hinausgeht.
Entdecke mehr auf STON.FI: app.ston.fi
$BTC $STON
#Market