
Kann eine bösartige Jetton-Anfrage einen STON.fi-Nutzer beeinflussen?
Sicherheit in DeFi bedeutet nicht nur das Protokoll, das Sie verwenden. Es geht auch darum zu verstehen, genau wozu Ihre Wallet aufgefordert wird, zu autorisieren.
Für STON.fi-Nutzer auf TON wird ein wichtiger Unterschied oft übersehen: Standard-TON-Jettons verwenden nicht das ERC-20-ähnliche Modell von Approve und Allowance. Unter TEP-74 autorisiert eine Jetton-Übertragung eine bestimmte Transferanfrage, anstatt eine wiederverwendbare Berechtigung zu gewähren, die ein anderer Vertrag später ausgeben kann.
Dieser Unterschied verändert, wie Nutzer über bösartige Swap-Anfragen, gefälschte Oberflächen und Wallet-Berechtigungen nachdenken sollten.
Wie sich TON-Jettons von ERC-20 unterscheiden
Auf Ethereum setzen ERC-20-Token häufig auf approve, allowance und transferFrom. Ein Nutzer kann einem Spender einen bestimmten Betrag genehmigen, woraufhin dieser Spender Tokens bewegen kann, ohne für jede Transaktion eine neue Genehmigung zu benötigen.
Standard-TON-Jettons funktionieren anders.
Unter TEP-74 gibt es keinen standardmäßigen Mechanismus für approve, allowance oder transferFrom. Eine Jetton-Übertragung wird stattdessen für die auszuführende Transaktion autorisiert.
In einem korrekt implementierten Jetton-Wallet sollte eine Übertragung, die nicht vom Besitzer stammt, abgelehnt werden. Das bedeutet, dass allein das Interagieren mit einem Token oder das Verbinden eines Wallets nicht automatisch ein unbegrenztes, dauerhaftes Jetton-Ausgabenlimit erzeugt.
Das ist ein entscheidender Sicherheitsunterschied.
Kann eine bösartige Jetton-Anfrage also dennoch Schaden anrichten?
Ja.
Das Fehlen von ERC20-Allowances macht einen Nutzer nicht immun gegen bösartige Anfragen. Die Gefahr kann von dem ausgehen, was der Nutzer tatsächlich signiert.
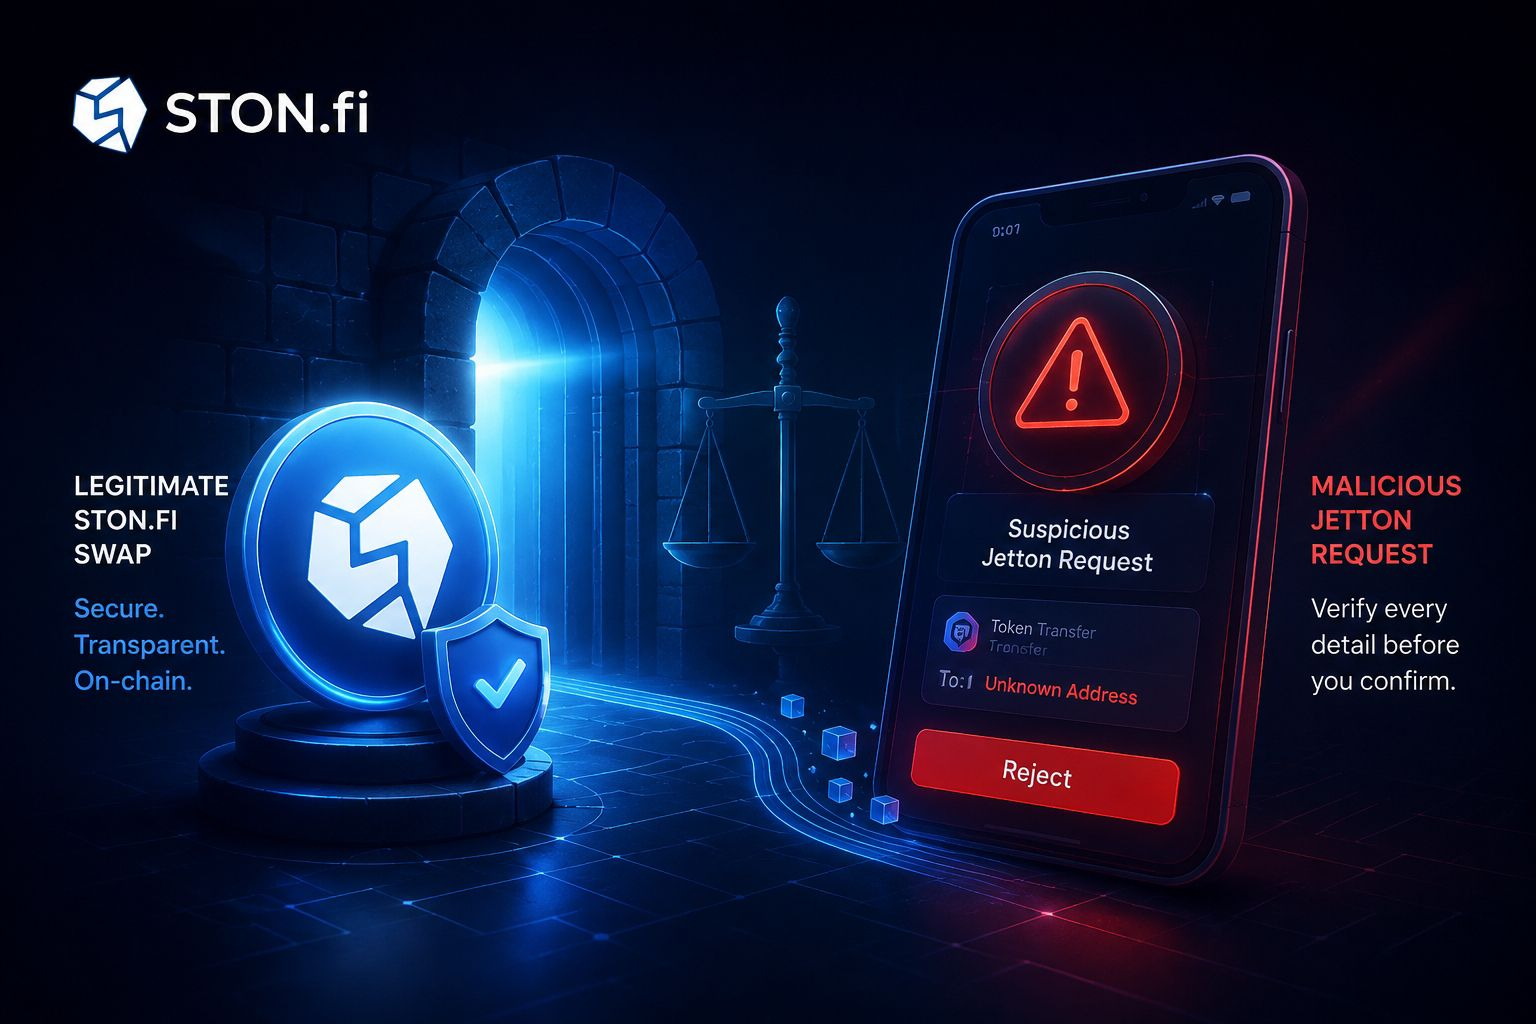
Eine gefälschte Website könnte eine legitime DeFi-Oberfläche imitieren und eine Transaktion präsentieren, die wie ein STON.fi-Swap aussieht, während sie in Wirklichkeit eine direkte Übertragung von Jettons an eine vom Angreifer kontrollierte Adresse anfordert.
Die Transaktion mag auf den ersten Blick legitim aussehen, aber die wichtige Frage ist:
Was genau wird von meinem Wallet verlangt zu senden, und wohin geht es?
TON Connect kann auch Anfragen mit einer oder mehreren ausgehenden Nachrichten anzeigen. Sobald der Nutzer diese Nachrichten autorisiert, führt das Wallet aus, was genehmigt wurde.
Deshalb ist blindes Klicken auf Bestätigen gefährlich, selbst wenn die Anfrage scheinbar einen bekannten Token oder ein bekanntes Protokoll betrifft.
Wie ein echter STON.fi-Jetton-Swap funktioniert
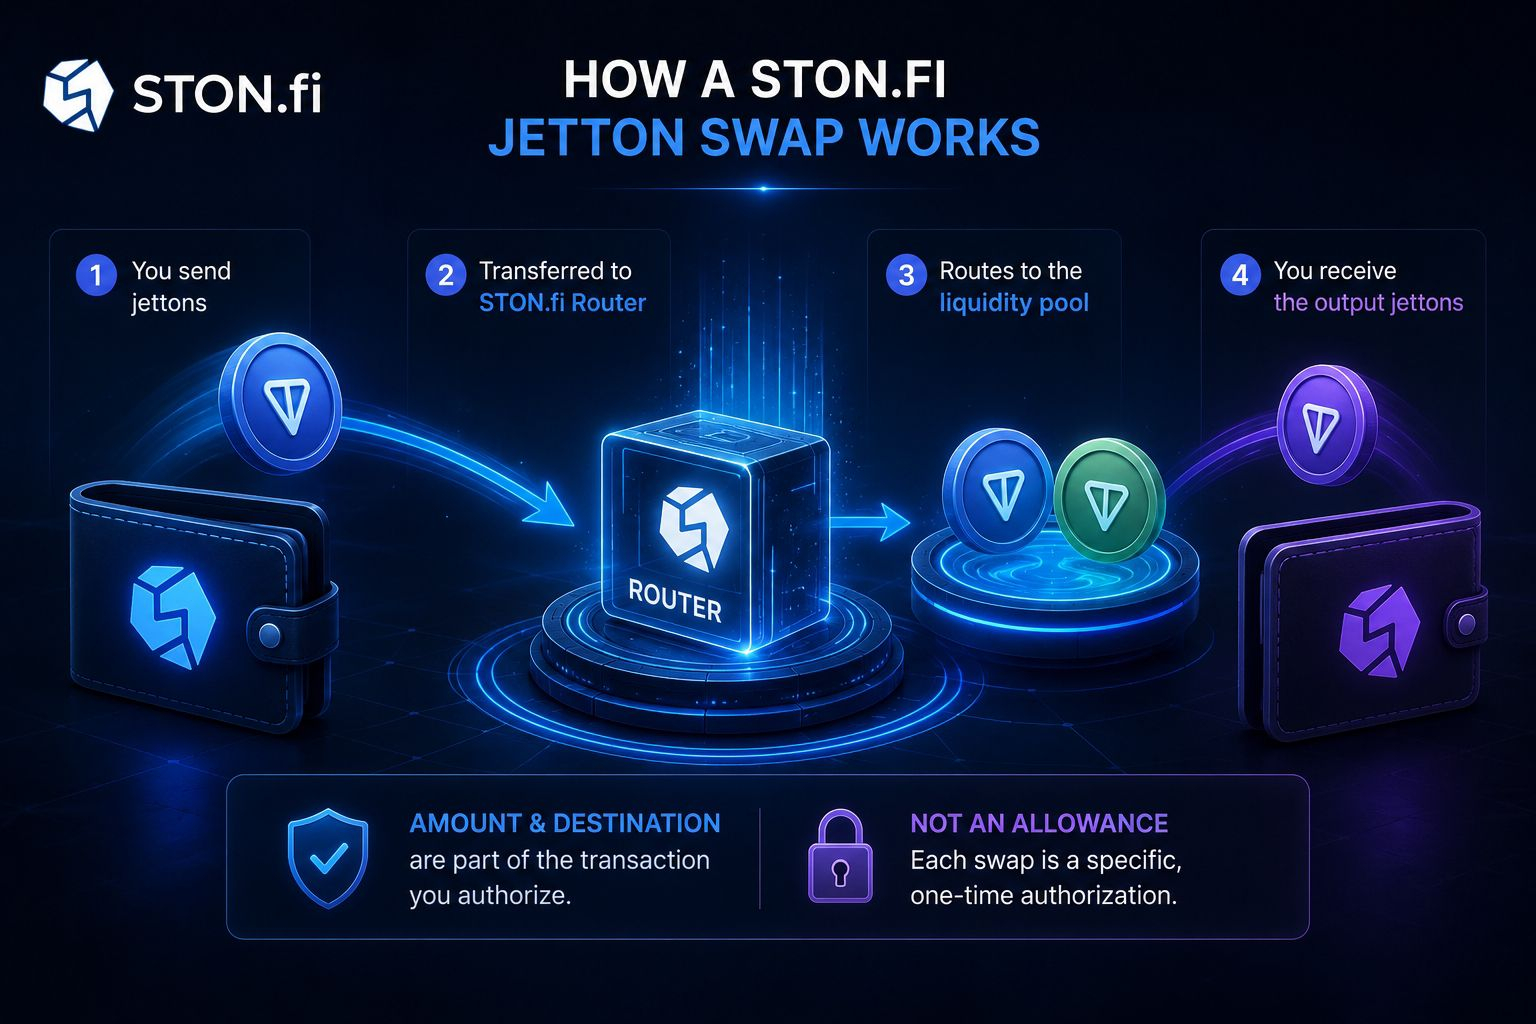
Ein normaler STON.fi-Jetton-zu-Jetton-Swap folgt einem definierten Transaktionsablauf.
Die Jettons des Nutzers werden in den entsprechenden Router-Ablauf übertragen, zusammen mit einer Payload, die Informationen enthält, die dem Router bei der Verarbeitung des Swaps helfen. Anschließend leitet der Router die Anfrage an den passenden Liquiditätspool weiter, und der Swap wird gemäß der Protokolllogik fortgesetzt.
Der wichtige Sicherheitsaspekt ist, dass der übertragene Betrag Teil der Transaktion ist, die der Nutzer autorisiert.
Das ist nicht gleichbedeutend damit, STON.fi ein unbegrenztes, wiederverwendbares TEP-74-Allowance zu gewähren.
Daher bedeutet die Autorisierung eines einzelnen legitimen Swaps nicht automatisch, dass ein standardmäßiger Jetton-Vertrag STON.fi oder einem anderen Vertrag die Erlaubnis gegeben hat, in zukünftigen Transaktionen einen unbegrenzten Betrag auszugeben.
Wo die echten Risiken auftreten
Das größere Risiko ist oft nicht ein verborgenes ERC-20-ähnliches Allowance, sondern dass ein Nutzer unbemerkt die falsche Transaktion genehmigt.
Eine bösartige Oberfläche könnte Folgendes anfordern:
Eine direkte Jetton-Übertragung
Anstatt Tokens in den vorgesehenen STON.fi-Router zu senden, kann die Transaktion sie direkt an die Wallet eines Angreifers schicken.
Ein unerwarteter Betrag
Der angeforderte Betrag könnte größer sein als der Betrag, den der Nutzer eigentlich tauschen wollte.
Ein irreführendes Ziel
Die Oberfläche könnte STON.fi optisch ähneln, während die Gelder an einen ganz anderen Ort geleitet werden.
Eine Wallet-Erweiterung oder weitergehende Fähigkeit
Wallet-V5-Erweiterungen können Fähigkeiten einführen, die über eine einfache einmalige Übertragung hinausgehen. Diese sollten viel sorgfältiger bewertet werden, da die Sicherheitsauswirkungen breiter sein können als bei einem einzelnen Swap.
Was sollten STON.fi-Nutzer vor dem Signieren prüfen?
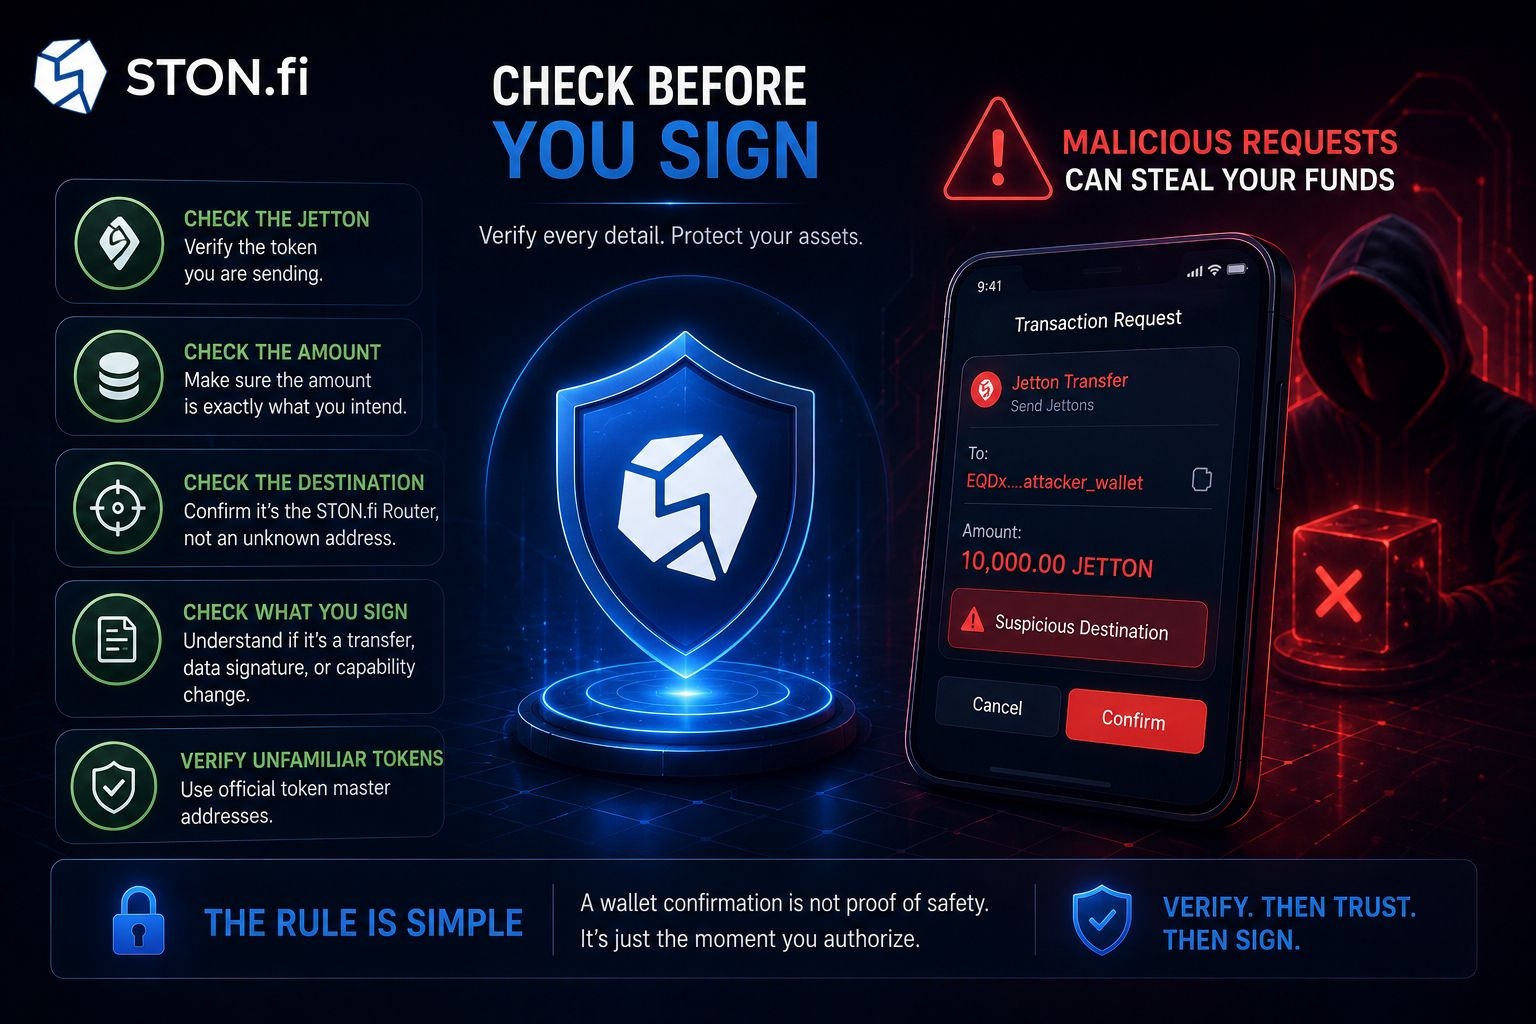
Konzentriere dich vor dem Genehmigen einer Transaktion nicht nur auf das Aussehen der Website. Prüfe die Transaktion selbst.
Überprüfe das Jetton, das du sendest, und bestätige, dass es sich um den beabsichtigten Vermögenswert handelt.
Prüfe den genauen übertragenen Betrag. Ein vertrauter Token macht einen ungewohnten Betrag nicht sicher.
Überprüfe das Ziel und die Transaktionsstruktur. Bestätige, dass die Anfrage der erwarteten STON.fi-Interaktion entspricht und nicht einer gewöhnlichen Überweisung an eine unbekannte Adresse.
Bestimme außerdem, was du signierst. Ist es:
eine Token-Übertragung,
eine Datensignatur,
oder eine Änderung der Wallet-Erweiterung/Fähigkeit?
Diese Aktionen haben sehr unterschiedliche Sicherheitsauswirkungen.
Bei unbekannten Vermögenswerten solltest du die offizielle Token-Master-Adresse überprüfen, anstatt dich nur auf den Namen, das Kürzel, das Logo oder das Branding der Website zu verlassen. Angreifer können täuschend ähnliche Jettons erstellen, die legitim erscheinen.
Ein wichtiger Punkt zu einmaligen bösartigen Überweisungen
Stell dir vor, ein Nutzer wird dazu verleitet, eine bösartige Jetton-Übertragung zu genehmigen.
Diese Transaktion kann zum sofortigen Verlust des autorisierten Betrags führen. Diese abgeschlossene Übertragung wird jedoch nicht automatisch zu einem wiederverwendbaren TEP-74-Approval, das ein Angreifer später für beliebige STON.fi-Swaps ausnutzen könnte.
Dieser Unterschied ist wichtig.
Eine bösartige Transaktion ist weiterhin gefährlich, aber ihre Gefahr sollte korrekt verstanden werden. Das Standardverhalten von TEP-74 ist nicht dasselbe wie einem Angreifer ein unbegrenztes ERC-20-Allowance zu geben.
Die Lage ändert sich jedoch drastisch, wenn das zugrunde liegende Wallet selbst kompromittiert wird.
Was, wenn das Wallet oder der Schlüssel kompromittiert ist?
Eine kompromittierte Seed-Phrase, ein kompromittierter privater Schlüssel oder eine ausreichend mächtige Wallet-Erweiterung kann weit mehr als nur eine einzelne STON.fi-Transaktion beeinflussen.
In diesem Szenario könnte der Angreifer, je nach den erlangten Fähigkeiten, zukünftige Transaktionen direkt vom Wallet aus autorisieren.
Deshalb bleibt die Wallet-Sicherheit grundlegend, selbst wenn der Token-Standard selbst keine dauerhaften Allowances implementiert.
Es gibt außerdem noch einen weiteren wichtigen Punkt:
Nicht standardmäßige Jettons
Nicht jedes Jetton verhält sich genau wie eine einfache Implementierung des Standards.
Ein nicht standardmäßiges oder benutzerdefiniertes Jetton kann zusätzliche Verwaltungslogik, Übertragungsbeschränkungen, Hooks, Berechtigungen oder anderes Vertragsverhalten einführen. Nutzer sollten daher nicht davon ausgehen, dass jeder Vermögenswert exakt dasselbe Risikoprofil hat wie eine einfache TEP-74-Implementierung.
Die praktische Sicherheitsregel
Die sicherste Denkweise ist einfach:
Frag nicht nur: „Nutze ich STON.fi?“
Frage:
„Welche Transaktion soll mein Wallet für mich autorisieren?“
Eine legitime STON.fi-Oberfläche sollte dennoch mit Vorsicht behandelt werden. Überprüfe den Vermögenswert, den Betrag, das Transaktionsziel und die Wallet-Aktion vor dem Signieren.
Eine Wallet-Bestätigung ist kein Beweis dafür, dass eine Transaktion sicher ist. Sie ist lediglich der Moment, in dem du die Durchführung der Transaktion autorisierst.
Fazit
Eine bösartige Jetton-Anfrage kann einen STON.fi-Nutzer durchaus beeinträchtigen, aber nicht, weil standardmäßige TON-Jettons heimlich wie unbegrenzte ERC-20-Approvals funktionieren.
Unter TEP-74 gibt es kein standardmäßiges approve-, allowance- oder transferFrom-Modell. Eine normale Jetton-Übertragung wird als spezifische Transaktion autorisiert.
Die eigentliche Gefahr entsteht, wenn die falsche Transaktion signiert wird, einer bösartigen Oberfläche vertraut wird, mit einem gefälschten Jetton interagiert wird, unerwartete ausgehende Nachrichten genehmigt werden oder das Wallet selbst durch einen kompromittierten Schlüssel oder eine Erweiterung gefährdet ist.
Bei jeder STON.fi-Interaktion: Nimm dir vor dem Signieren einen Moment Zeit.
Überprüfe das Jetton.
Überprüfe den Betrag.
Überprüfe das Ziel.
Prüfe, was dein Wallet tatsächlich autorisiert.
Im DeFi-Bereich ist die sicherste Transaktion nicht die, die vertraut aussieht.
Es ist die, die du überprüft hast.
Mehr auf STON.FI entdecken