

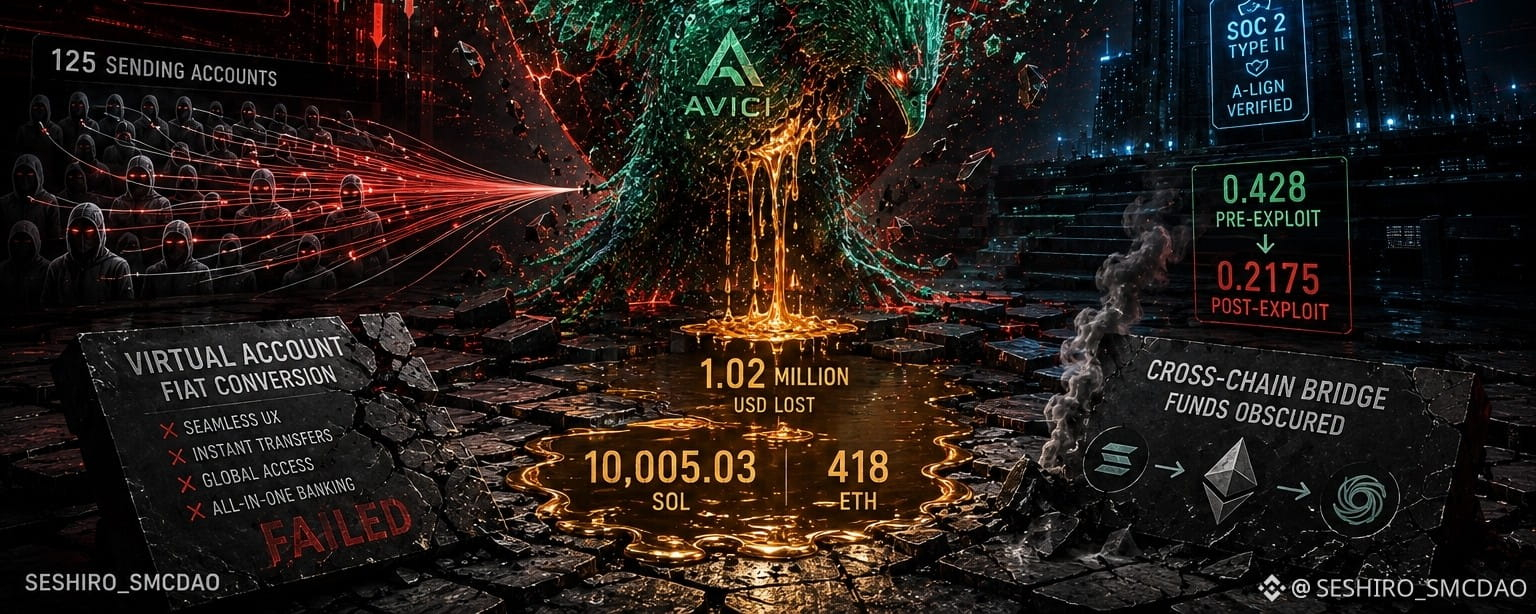
Avici, das solana-basierte digitale Banking-Protokoll, erlitt in den frühen Morgenstunden einen verheerenden Exploit und verlor dabei rund 1,02 Millionen US-Dollar an Nutzermitteln. Der Angriff spielte sich ab, während die meisten Trader schliefen: Die CertiK-Skynet-Warnmeldungen feuerten zwischen 1:00 und 3:00 Uhr UTC — in diesem Zeitfenster wird die Liquidität dünner und die Security-Teams geraten in hektische Eile.
Der Angriffswinkel
Die On-Chain-Überwachung durch Onchain Lens deckte die Vorgehensweise des Exploiters auf: 10.005,03 SOL (~1,07 Millionen US-Dollar) wurden über Avicis Autorisierungs- und Kollateralprogramme abgezogen . Der Angreifer transferierte Gelder über [125] Absendekonten, wobei einzelne Transaktionen von 9 USDC bis zu über 26.000 USDT reichten . Die gestohlenen Assets wurden umgehend über Cross-Chain-Bridges in etwa 418 ETH umgewandelt und dadurch potenzielle Rückverfolgungswege verschleiert.
Die Antwortverzögerung
Kritische Zeitleiste: 1 Stunde und 53 Minuten vergingen zwischen der ersten bösartigen Transaktion und Avicis offizieller Bestätigung. In der DeFi-Sicherheit zählt jede Minute. Die Verzögerung verstärkte die Verluste, während der Angreifer weiter ungehindert abfloss.
Marktverwüstung
Der AVICI-Token brach innerhalb von 24 Stunden um 49,4 % ein und stürzte auf 0,2175 – ein Allzeittief. Die Marktkapitalisierung schrumpfte auf etwa 2,84 Millionen. Für Inhaber, die während des 47%igen Einzel-Tages-Pumps des Protokolls in früheren Werbezyklen eingestiegen waren, war die Kehrtwende komplett.
Der CertiK-Kontext
Avicis CertiK-Skynet-Sicherheitswert stürzte auf 59,53 ab (CCC-Note) und spiegelt die Neubewertung des Risikos nach dem Exploit wider. Das Herabstufen setzt Avici in die niedrigste Anlage-Qualitätsstufe, gemeinsam mit Protokollen, die in der Vergangenheit wiederholt Verwundbarkeiten aufwiesen.
Auswirkungen auf Binance
Obwohl Avici nicht direkt bei Binance gelistet ist, hallt der Exploit in den Solana-Ökosystem-Tokens nach, die an der Börse gehandelt werden. Die SOC-2-Type-II-Audit-Standards von Binance – abgeschlossen im Dezember 2023 mit einer verifizierenden Prüfung durch den Drittanbieter A-LIGN – bilden die Sicherheitsbasis, die Protokolle wie Avici intern nicht erfüllten. Der Kontrast zeigt, warum Sicherheits-Audits auf Börsenebene entscheidend sind: Sie verhindern genau dieses Szenario.
Die übergreifende Lehre
Die Funktionalität des virtuellen Avici-Kontos – zuvor beworben für die automatische Umwandlung von Fiat in Stablecoins – wurde zur Angriffsfläche. Funktionen, die eine nahtlose Nutzererfahrung ermöglichen, erweitern oft die Komplexität von Smart Contracts und erhöhen damit die Zahl möglicher Exploit-Vektoren.
Für Binance-Trader: Sicherheitsbewertungen sind kein Schmuck. Wenn CertiK herabstuft, fließt die Liquidität ab. Das Exploit-Fenster von 1:00 bis 3:00 Uhr ist kein Zufall – es ist die Zeit, in der Überwachungsmüdigkeit auf opportunistische Angreifer trifft.