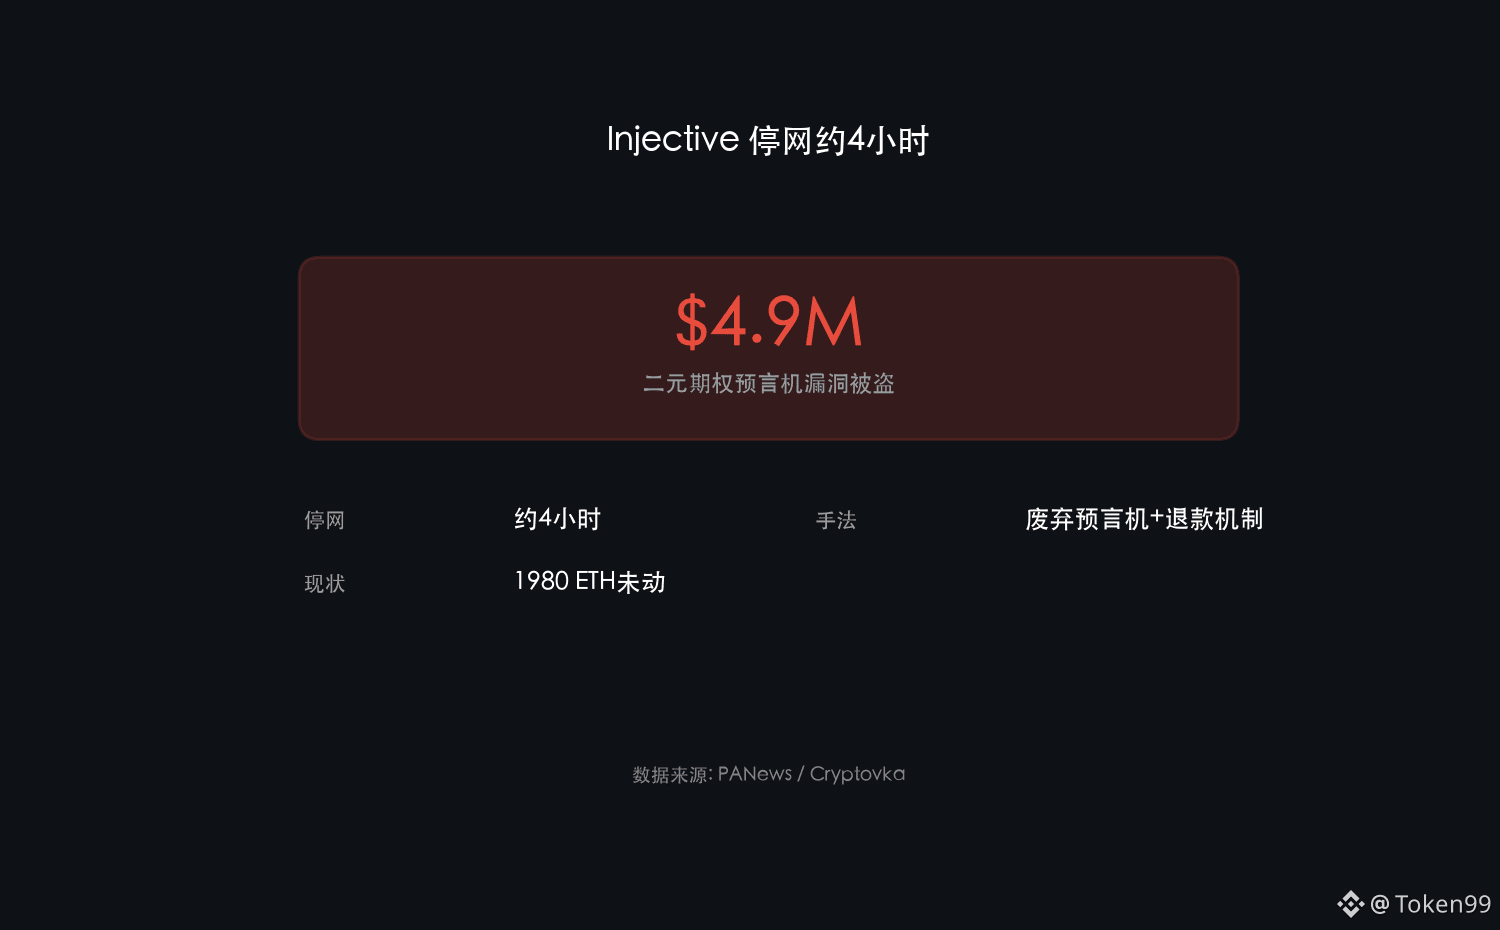
Injective: Am 1. September wurde das System wegen einer Schwachstelle bei binären Optionen für etwa 4 Stunden offline genommen, nachdem ein Angreifer rund 4,9 Millionen USD abgezogen hatte.
Die Vorgehensweise ist ziemlich raffiniert: Es wurde eine bereits deaktivierte, aber dennoch registrierte Orakelquelle (Frontrunner) genutzt, indem 299 Märkte darauf erstellt wurden. Dadurch wurde der Mechanismus „Geld-zurück bei Preisfreiheit“ ausgelöst, mit dem etwa das Doppelte der Auszahlung abgegriffen wurde.
Wow: Selbst als die Kette abgeschaltet war, postete der offizielle X-Account noch Marketing – ohne kein Wort zum Vorfall. Diese Transparenz ist genauso grell wie der Diebstahl.
Die gestohlenen 1.980 ETH liegen derzeit in einer neuen Wallet und wurden noch nicht bewegt; Sicherheitsfirmen behalten sie im Blick.
Wenn ein Legacy-Orakel nicht aufgeräumt wird, bleibt der Eintrag in der Registrierungsdatenbank bestehen – das ist wie, sich selbst eine Mine zu legen. In DeFi ist Betriebssorgfalt wichtiger als Showmanship.
#Injective $INJ #DeFi安全 #链上事件
Die Vorgehensweise ist ziemlich raffiniert: Es wurde eine bereits deaktivierte, aber dennoch registrierte Orakelquelle (Frontrunner) genutzt, indem 299 Märkte darauf erstellt wurden. Dadurch wurde der Mechanismus „Geld-zurück bei Preisfreiheit“ ausgelöst, mit dem etwa das Doppelte der Auszahlung abgegriffen wurde.
Wow: Selbst als die Kette abgeschaltet war, postete der offizielle X-Account noch Marketing – ohne kein Wort zum Vorfall. Diese Transparenz ist genauso grell wie der Diebstahl.
Die gestohlenen 1.980 ETH liegen derzeit in einer neuen Wallet und wurden noch nicht bewegt; Sicherheitsfirmen behalten sie im Blick.
Wenn ein Legacy-Orakel nicht aufgeräumt wird, bleibt der Eintrag in der Registrierungsdatenbank bestehen – das ist wie, sich selbst eine Mine zu legen. In DeFi ist Betriebssorgfalt wichtiger als Showmanship.
#Injective $INJ #DeFi安全 #链上事件