

KI-Agenten sind nicht nur darauf beschränkt, Fragen zu beantworten; sie müssen Aufgaben wie das Surfen im Internet, das Verwalten von Dokumenten, das Koordinieren von Prozessen, das Kommunizieren über verschiedene Plattformen hinweg und schließlich das Durchführen von Transaktionen für die Nutzer übernehmen.
Das wirft eine grundlegende Unternehmensfrage auf: Wie können wir autonome KI befähigen, ohne sie unkontrollierbar zu machen?
Hier wird die KI-Strategie von @NEAR Protocol besonders interessant. Mit #IronClaw 1.0 und #NEARAI allgemein geht NEAR das Problem der Agenten-Ökonomie als eine Infrastrukturaufgabe an – nicht nur als Frage der Modellleistung.
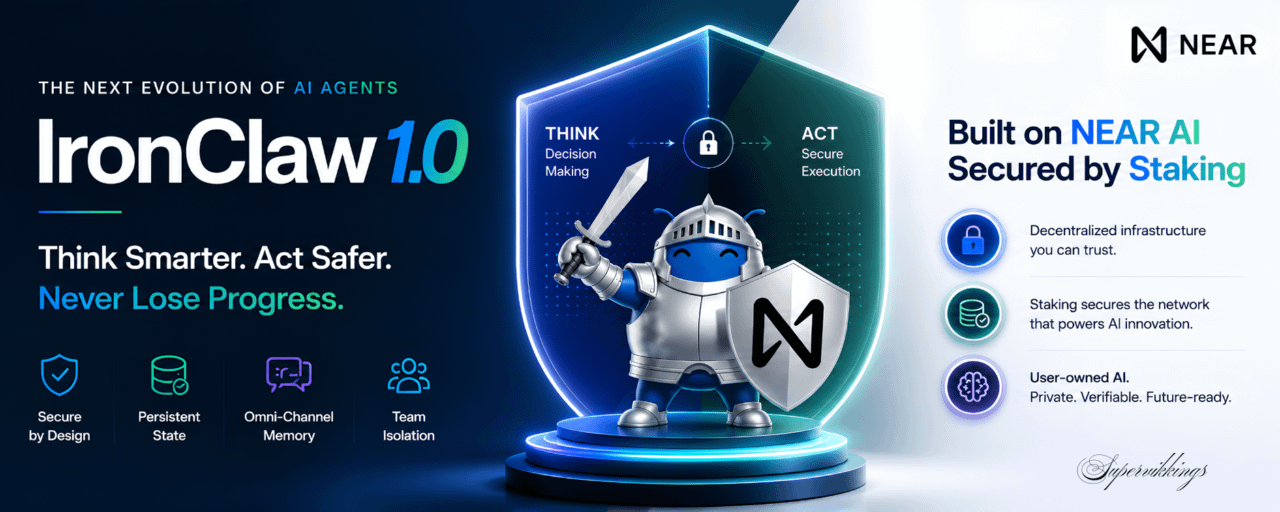
IronClaw 1.0: Denken vom Handeln trennen
IronClaw 1.0 ist ein sicherer KI-Agent, der um ein unkompliziertes Architekturprinzip herum entworfen wurde: Die Komponente, die entscheidet, was geschehen soll, darf keine uneingeschränkte Kontrolle darüber haben, was tatsächlich geschieht.
Zwischen diesen beiden Funktionen sitzt die Guard-Schicht.
„Der Teil, der entscheidet, ist verschieden von dem Teil, der handelt.“
Jede Aktion läuft durch diese Koordinationsschicht und schafft damit einen konsistenten Prüfpunkt für Berechtigungen und Sicherheit. Anstatt einem KI-Modell den direkten Zugriff auf jedes Tool, jede Anmeldeinfo oder jedes externe System zu erlauben, schafft IronClaw einen kontrollierten Pfad zwischen Denken und Ausführung.
Diese Unterscheidung ist wichtig, weil Unternehmens-KI-Ausfälle oft Ausfälle bei der Ausführung sind, nicht bei der Begründung.
Performance, die die Architektur unterstützt
Die Architektur von IronClaw spiegelt sich auch in den Ergebnissen seiner Benchmarks wider.
Mit dem Deepseek-v4-Flash-Basismodell über alle Vergleiche hinweg führt IronClaw derzeit drei wichtige Agent-Benchmarks an:
PinchBench: 93,5 %, getestet mit realen Aufgaben wie Terminplanung, E-Mail-Triage, Programmierung, Recherche und Dateimanagement.
ClawBench: 88,6 %, getestet mit Agents über mehr als 140 reale Websites und komplexe Multi-Step-Workflows hinweg.
OfficeQA: 76,4 %, Bewertung fundierter Begründung über große Unternehmens-Dokumentensammlungen hinweg.
Die Bedeutung liegt nicht einfach darin, dass die Zahlen hoch sind. Der gleiche Harness liefert auch in unterschiedlichen Kategorien von Agentenarbeit starke Ergebnisse, was darauf hindeutet, dass Sicherheitskontrollen und Ausführungs-Prüfpunkte nicht zwangsläufig zu Lasten der Leistungsfähigkeit gehen müssen.
Vier Funktionen, die es wert sind, beobachtet zu werden
1. Sicherer by design: Sensible Aktionen erfordern eine ausdrückliche Genehmigung, während Anmeldeinformationen und Geheimnisse zusätzlich geschützt werden.
2. Persistenter Zustand: IronClaw checkpointet kontinuierlich seine Arbeit. Wenn eine Aufgabe durch Berechtigungen oder aus einem anderen Grund unterbrochen wird, kann der Agent fortfahren, anstatt von vorn anfangen zu müssen.
3. Omni-Channel-Speicher: CLI, Web, Slack und Telegram arbeiten als ein einziger Assistent, behalten dabei denselben Speicher und dieselben Sicherheitsregeln über die Kanäle hinweg.
4. Team-Isolation: Organisationen können Multi-Tenant-Umgebungen für gemeinsam genutzte Tools und Fähigkeiten verwenden, während Teams, die stärkere Grenzen benötigen, vollständig isolierte Umgebungen bereitstellen können.

Wo NEAR AI und Staking zusammenpassen
NEARAI erweitert diese Philosophie über den Agenten selbst hinaus. Es stellt private Inferenz-Infrastruktur bereit, die auf Trusted Execution Environments, hardwaregestützter Sicherheit und verifizierter Ausführung basiert und um das Prinzip herum entwickelt wurde, dass KI dem Nutzer gehört und verifizierbar ist.
Staking fügt eine weitere wichtige Ebene hinzu.
Das Proof-of-Stake-Protokoll in NEAR nutzt das delegierte NEAR, um die Validatoren zu incentivieren, Transaktionen zu verarbeiten und das Netzwerk abzusichern. Kurz gesagt: Staking ist nicht nur ein Belohnungssystem. Staking ist notwendig, um die dezentrale Architektur abzusichern, in der Anwendungen und Agent-Ökonomien in der Zukunft laufen könnten.
NEAR AI hat außerdem stakingsbasierte Zahlungen für vertrauliche Inferenz und für das Hosting von IronClaw-Agenten eingeführt und dabei das gestakte NEAR der Nutzer mit KI-Compute und Agent-Services verknüpft.
Das größere Bild ist daher größer als ein KI-Assistent.
Es ist ein Versuch, sichere Agenten, private Berechnung, dezentrale Infrastruktur, ökonomische Sicherheit und Nutzer-Eigentum in einem einzigen Technologie-Stack zusammenzubringen.
Für die aufkommende Generation autonomer OpenClaw-Agents könnte diese Infrastrukturfrage letztlich genauso wichtig sein wie die Intelligenz des zugrunde liegenden Modells.
