


Die Software-Lieferkette: Warum Ihre Abhängigkeiten wichtig sind
Moderne Software wird selten vollständig von Grund auf neu erstellt.
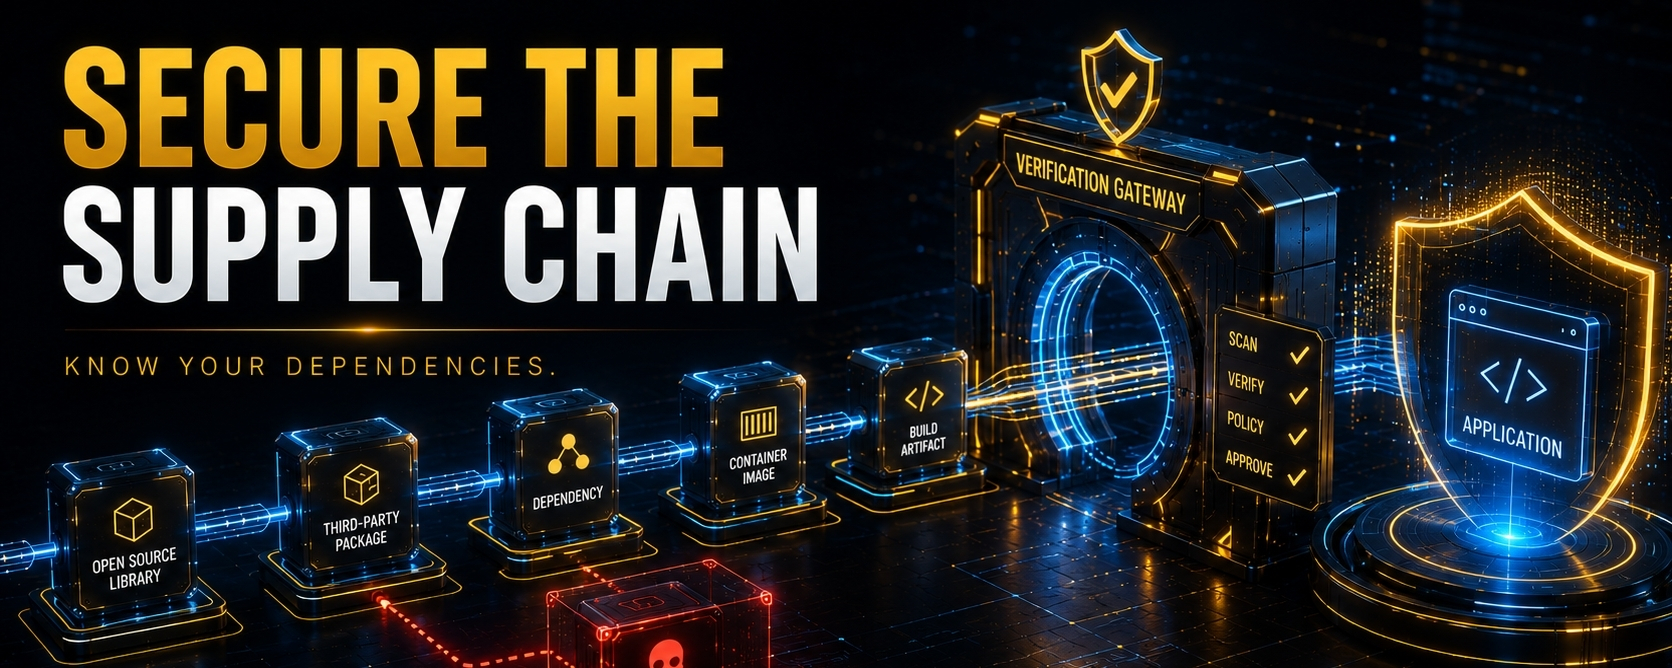
Anwendungen sind abhängig von Frameworks, Bibliotheken, Paketen, Container-Images, Betriebssystemkomponenten und Diensten Dritter.
Das schafft eine Software-Lieferkette.
Und jede Abhängigkeit kann potenziell ein Risiko einführen.
📦 Das Abhängigkeitsproblem
Stellen Sie sich vor, Sie entwickeln eine Anwendung mit zwanzig Open-Source-Paketen.
Ihr Team hat vielleicht den Anwendungscode geschrieben, aber ein Teil seiner Funktionalität stammt aus Software, die anderswo gepflegt wird.
Wenn eine Abhängigkeit eine bekannte Schwachstelle enthält, kann Ihre Anwendung einen Teil dieses Risikos übernehmen.
Deshalb ist die Sicherheit von Abhängigkeiten so wichtig.
🔍 Was können Teams tun?
Ein guter Ausgangspunkt ist zu verstehen, worauf Ihre Anwendung tatsächlich angewiesen ist.
Nützliche Vorgehensweisen sind unter anderem:
Pflegen Sie Abhängigkeitsinventare.
Scannen Sie Abhängigkeiten auf bekannte Schwachstellen.
Halten Sie wichtige Pakete auf dem neuesten Stand.
Entfernen Sie unnötige Abhängigkeiten.
Versionen bei Bedarf festlegen oder kontrollieren.
Überprüfen Sie Container-Basisimages.
Überwachen Sie Abhängigkeiten kontinuierlich.
🔐 Software-Bill-of-Materials (SBOM)
Eine Software Bill of Materials (SBOM) kann Transparenz über die Komponenten schaffen, die von Software verwendet werden.
Betrachten Sie es als ein Inventar.
Wenn in einem bestimmten Paket eine neue Schwachstelle entdeckt wird, kann ein genaues Inventar Organisationen dabei helfen zu ermitteln, welche Anwendungen möglicherweise betroffen sind.
🚀 DevSecOps-Verbindung
Dies ist ein weiterer Bereich, in dem Automatisierung besonders wirkungsvoll wird.
Anstatt jede Abhängigkeit manuell zu prüfen, können CI/CD-Pipelines automatisch Abhängigkeits- und Supply-Chain-Sicherheitschecks durchführen.
Das bedeutet: Sicherheit wird Teil des normalen Entwicklungs-Workflows.
💡 Meine Erkenntnis
Sie müssen nicht nur den Code absichern, den Ihr Team schreibt.
Sie benötigen außerdem Transparenz darüber, welche Software Ihre Anwendung benötigt.
Kennen Sie Ihre Abhängigkeiten. Scannen Sie sie. Aktualisieren Sie sie. Überwachen Sie sie.
Wie viel Transparenz haben Organisationen Ihrer Meinung nach wirklich in ihre Software-Supply-Chain?
Vorgeschlagenes Thema: Cybersicherheit