1. September 2026, 13:56 UTC
📉 📉 📉
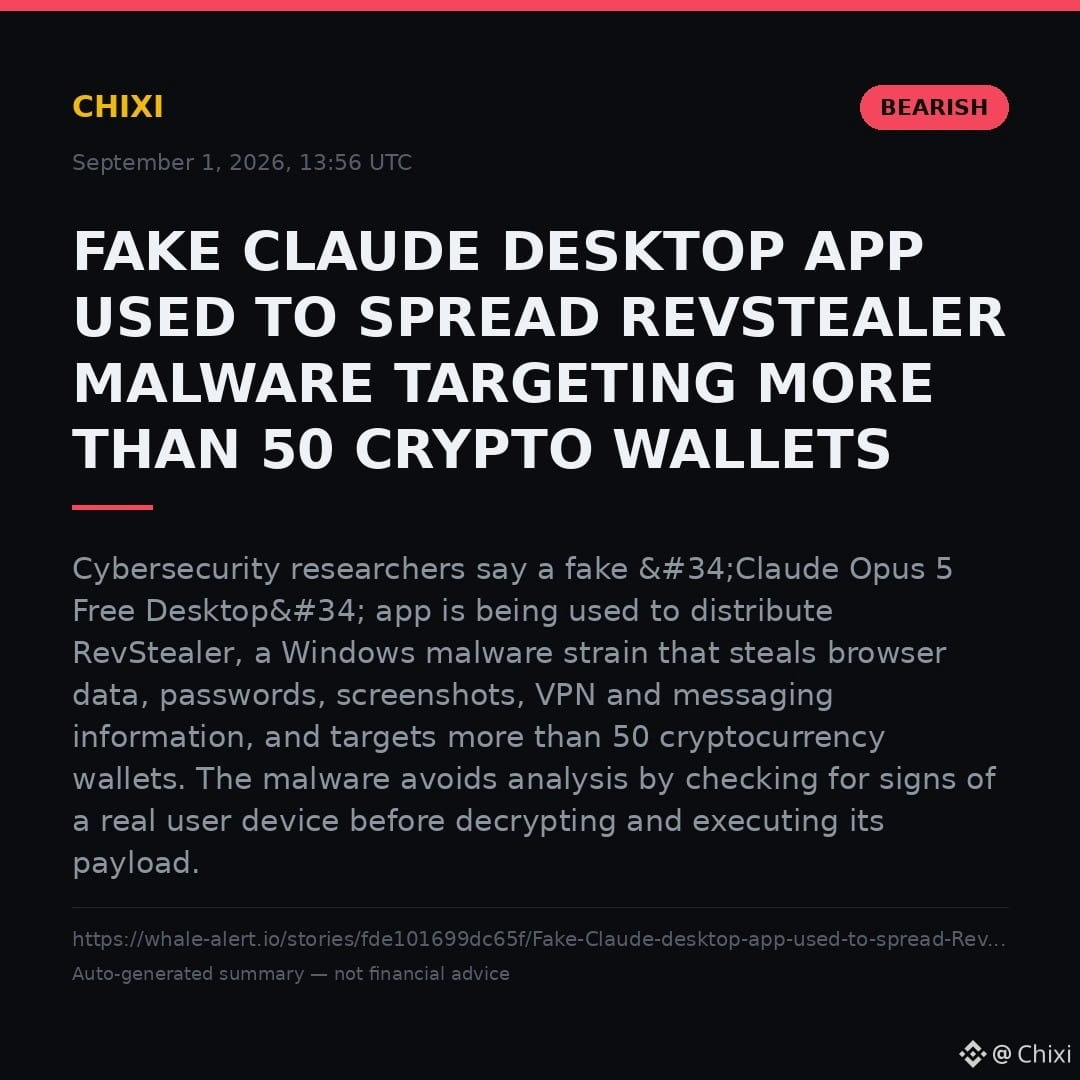
Cybersicherheitsforscher sagen, dass eine gefälschte „Claude Opus 5 Free Desktop“-App verwendet wird, um RevStealer zu verbreiten, einen Windows-Schadsoftwaretyp, der Browserdaten, Passwörter, Screenshots, VPN- und Messaging-Informationen stiehlt und mehr als 50 Kryptowährungs-Wallets ins Visier nimmt. Die Malware vermeidet die Analyse, indem sie nach Anzeichen eines echten Benutzergeräts sucht, bevor sie ihre Nutzlast entschlüsselt und ausführt.
Quelle: https://whale-alert.io/stories/fde101699dc65f/Fake-Claude-desktop-app-used-to-spread-RevStealer-malware-targeting-more-than-50-crypto-wallets
⚠️ Dieser Inhalt ist ein automatisiertes Zitat/Zusammenfassung aus einer externen Quelle und keine persönliche Meinung oder Anlageberatung.
📉 📉 📉
Cybersicherheitsforscher sagen, dass eine gefälschte „Claude Opus 5 Free Desktop“-App verwendet wird, um RevStealer zu verbreiten, einen Windows-Schadsoftwaretyp, der Browserdaten, Passwörter, Screenshots, VPN- und Messaging-Informationen stiehlt und mehr als 50 Kryptowährungs-Wallets ins Visier nimmt. Die Malware vermeidet die Analyse, indem sie nach Anzeichen eines echten Benutzergeräts sucht, bevor sie ihre Nutzlast entschlüsselt und ausführt.
Quelle: https://whale-alert.io/stories/fde101699dc65f/Fake-Claude-desktop-app-used-to-spread-RevStealer-malware-targeting-more-than-50-crypto-wallets
⚠️ Dieser Inhalt ist ein automatisiertes Zitat/Zusammenfassung aus einer externen Quelle und keine persönliche Meinung oder Anlageberatung.