



Am 28. August hielt Yu Xuan, Gründer von SlowMist, auf dem Cypher Asia Intelligent Crypto Finance Summit eine Keynote mit dem Titel „Graue Nashörner und Schwarze Schwäne in der Krypto-Welt“. Ausgehend von den typischen Sicherheitsproblemen im Krypto-Bereich gab er einen systematischen Überblick über die Kernrisiken von Diebstahl, Betrug, Verlust und Einfrieren von Geldern und teilte seine Überlegungen zum Schutz vor Sicherheitsrisiken.
Im Folgenden eine Zusammenstellung des vor Ort geteilten Inhalts.
In der Krypto-Welt sind gestohlene, betrogene, verlorene oder eingefrorene Gelder keineswegs selten. Viele Sicherheitsvorfälle wirken im Moment ihres Auftretens wie ein plötzlicher Unfall, doch im Rückblick zeigt sich oft, dass viele Risiken bereits vorher erkennbar waren. Das Problem liegt nicht zwingend darin, dass man „überhaupt nichts von dem Risiko wusste“, sondern vielmehr darin, dass das Risiko bereits aufgetaucht ist, aber nicht ausreichend ernst genommen wurde oder bestehende Sicherheitsmaßnahmen nicht wirklich wirksam waren.
Damit wird auch der Begriff des „grauen Nashorns“ und des „schwarzen Schwans“ eingeführt.
I. „Graues Nashorn“ und „Schwarzer Schwan“
Ein „graues Nashorn“ bezeichnet ein Risiko mit hoher Eintrittswahrscheinlichkeit, großer Wirkung und klaren Vorzeichen, das jedoch lange ignoriert wird; ein „schwarzer Schwan“ hingegen ist ein Ereignis, das vorab kaum vorhersehbar und sehr unwahrscheinlich ist, aber einen massiven Einfluss hat.
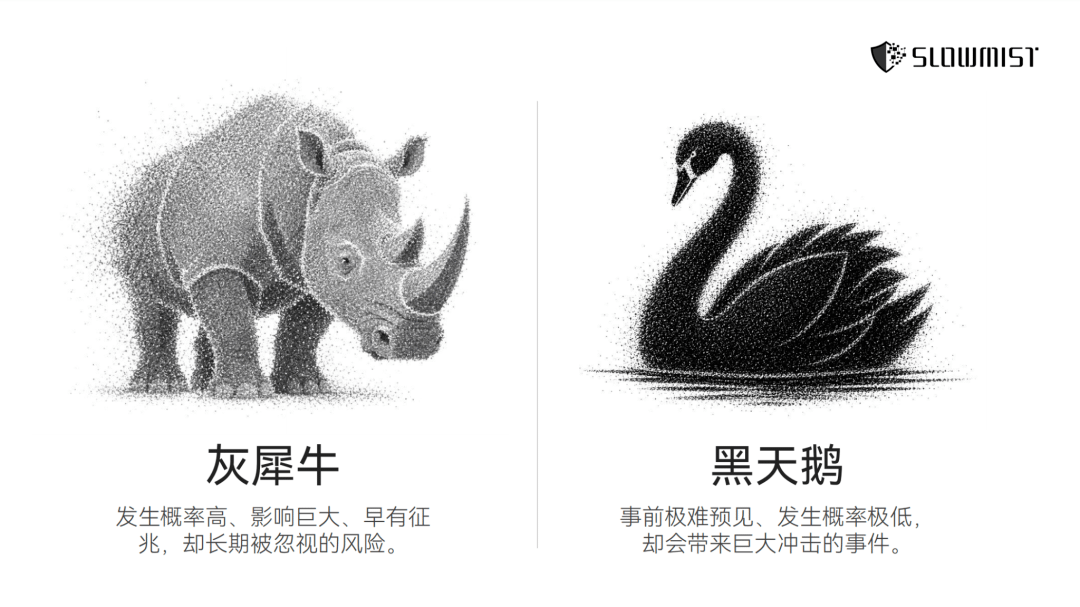
Überträgt man das auf den Sicherheitsbereich, ist der Unterschied nicht schwer zu verstehen: Schwarze Schwäne sind meist im Voraus kaum vorhersehbar, während graue Nashörner oft bereits erkennbare Anzeichen haben, aber leicht übersehen werden.
In der Krypto-Branche fehlt es nicht an solchen Beispielen. Viele Sicherheitsprobleme wurden bereits wiederholt diskutiert, und die entsprechenden Angriffsmethoden sind keineswegs neu. Wenn Risiken jedoch über lange Zeit bestehen bleiben und dennoch nie in konkrete Schutzmaßnahmen umgesetzt werden, dann ist der nächste große Schaden nicht unbedingt wirklich ein „Unfall“.
2. Beliebte Sicherheitsfragen in der Krypto-Welt
Aus Sicht der tatsächlichen Vermögenssicherheit konzentrieren sich die häufigsten Probleme auf vier Bereiche: gestohlene Gelder, betrogene Gelder, verlorene Gelder und eingefrorene Gelder.
Die Ursachen hinter den vier Situationen sind nicht dieselben. Der Diebstahl von Geldern kann mit Geräte-, Anwendungs-, Berechtigungs- oder Plattform-Sicherheit zusammenhängen; Betrug passiert häufiger im Kommunikations- und Handelsprozess zwischen Menschen; der Verlust von Geldern kann auf die Verwaltung von Schlüsseln, Passwörtern und Backups zurückzuführen sein; und selbst wenn Gelder nicht gestohlen oder verloren gingen, können sie aufgrund von etwa kontaminierten, in Straftaten verwickelten Geldern durch die Risikokontrolle einer Plattform blockiert werden.
(1) Gelder gestohlen
1. Häufige Ursachen für den Diebstahl persönlicher Gelder
Bei gestohlenen persönlichen Geldern ist zunächst die Art der Aufbewahrung sensibler Informationen wie Seed-Phrase und privater Schlüssel zu beachten.
Wenn man beispielsweise Seed-Phrasen als Screenshot in der Foto-App speichert, sie in Notizen, Haftnotizen, Office-Dokumenten usw. festhält und Cloud-Synchronisation aktiviert oder entsprechende Informationen in Netzlaufwerke und andere Cloud-Anwendungen hochlädt, kann das Risiko einer Informationspreisgabe erhöhen. Auch wenn Seed-Phrasen oder private Schlüssel schon einmal in der Zwischenablage waren, sollte man aufmerksam sein.
Auch Geräte und Anwendungen sind häufige Einstiegspunkte für Risiken. Wenn man auf einem Mac-Computer gefälschte Anwendungen unbekannter Herkunft installiert, etwa nachgemachte Meeting-Software oder TradingView usw., kann das Angreifern Raum für Missbrauch verschaffen. Nach einer Offenlegung persönlicher Daten können Angreifer zudem mithilfe von KI Audio und Video fälschen und dann über Social Engineering die Kontrolle über das Konto des Zielnutzers übernehmen.
Auch Phishing und Berechtigungsprobleme bei On-Chain-Operationen dürfen nicht ignoriert werden. Nutzer können auf Phishing-Websites bösartige Freigaben signieren oder auf Fälle stoßen, in denen Multisig, Owner usw. verändert wurden. Das Herunterladen einer gefälschten Wallet oder der Kauf eines gefälschten Hardware-Wallets kann ebenfalls direkt zu finanziellen Verlusten führen.
Risiken können auch von Anwendungen ausgehen, die Nutzer für „normal“ halten. Manche regulären Anwendungen, einschließlich Wallets, können bei einer Supply-Chain-Vergiftung ebenfalls dazu führen, dass persönliche Gelder gestohlen werden. Auch die Plattform, die ein Nutzer verwendet, kann zur Risikquelle werden, etwa wenn DeFi-, CEX- und ähnliche Plattformen angegriffen werden oder verschwinden; das beeinflusst die Vermögenswerte der Nutzer.
Außerdem kann bei manchen Wallets aufgrund unzureichender Zufallszahlen bei der Seed-Phrase ein Angriff durch Kollisionen dazu führen, dass Gelder erlangt werden.
Anhand dieser Fälle sieht man, dass die Sicherheit persönlicher Vermögenswerte weit über den privaten Schlüssel hinausgeht. Wie man die Seed-Phrase aufbewahrt, von wo man Anwendungen herunterlädt, ob On-Chain-Autorisierungen bestätigt wurden und ob Wallets und Plattformen vertrauenswürdig sind – all diese Punkte müssen in die tägliche Sicherheitsbetrachtung einbezogen werden.
2. Häufige Ursachen für den Diebstahl institutioneller Gelder
Die Lage für Institutionen ist noch komplexer. Neben den häufigen Ursachen für den Diebstahl persönlicher Gelder müssen mit wachsendem Kapitalvolumen, Geschäftsprozessen und Teilnehmerzahl auch interne Geldflüsse, Geschäftsprozesse sowie die Beziehungen zwischen Personen, Ressourcen und Berechtigungen berücksichtigt werden.
Wenn diese Beziehungen nicht sauber geregelt sind, kann das Einzelpunkt-Risiko verstärkt werden. Auch Multisig bedeutet nicht automatisch absolute Sicherheit: Wenn die beteiligten Personen, die Rechteverteilung und die Ausführungsprozesse keine wirksame gegenseitige Kontrolle bilden, ist Multisig möglicherweise nur ein zusätzlicher Prozess – mit in der Praxis sehr begrenzter Wirkung.
Außerdem beeinflusst auch das Wissen wichtiger Personen über bereits vorgekommene Sicherheitsvorfälle direkt die Sicherheitsfähigkeit einer Institution. Wer nur weiß, dass „es einen Angriff gab“, aber nicht versteht, warum der Angriff möglich war, wo das Problem lag und wie es schließlich gelöst wurde, kann vergangene Ereignisse nur schwer in praktische Sicherheitserfahrung umwandeln.
Hier stellt sich eine sehr direkte Frage:
Was wäre, wenn einer von ihnen böswillig handelt? Was wäre, wenn zwei von ihnen gemeinsam böswillig handeln?
Die Frage richtet sich nicht gegen eine bestimmte Person, sondern darauf, dass die Institution ihr Berechtigungskonzept neu prüfen muss. Dass Prozesse im Normalfall laufen, bedeutet nicht, dass das System auch in Ausnahmesituationen sicher ist. Wirklich zu verifizieren ist, ob bestehende Mechanismen noch funktionieren, wenn eine Berechtigung missbraucht wird oder mehrere Rollen gleichzeitig auffällig werden.
(2) Gelder betrogen
Betrügerisch erlangte Gelder unterscheiden sich vom Diebstahl. In vielen Fällen muss der Angreifer Wallets oder Handelssysteme nicht direkt knacken, sondern bringt den Nutzer durch Kommunikation, Vertrauen und Informationsvorsprung dazu, selbst eine Überweisung oder andere Aktionen auszuführen.
Telegram, WhatsApp, WeChat und andere Messenger können ebenfalls zu Orten für Betrugsmaschen werden. Auch Schlacht-Schweine-Betrug und Offline-Betrug fallen darunter. Manche Angriffe nutzen sogar „Behörden-/Firmen-E-Mail“-Adressen, um Glaubwürdigkeit zu erzeugen und das Risiko in normaler Geschäftskommunikation zu verstecken.
Eine weitere typische On-Chain-Methode ist die Vergiftung von Adressen mit ähnlichem Anfang und Ende. Angreifer erzeugen Adressen, deren Anfangs- und Endzeichen denen der Zieladresse ähneln. Wenn Nutzer die vollständige Adresse nicht sorgfältig prüfen, können sie Gelder versehentlich an eine vom Angreifer kontrollierte Adresse senden.
Das Gemeinsame dieser Betrugsmaschen ist, dass sie Vertrauen und Nachlässigkeit ausnutzen, damit der Nutzer selbst eine Handlung ausführt, die er eigentlich nicht ausführen sollte.
(3) Gelder verloren
Der Verlust digitaler Vermögenswerte entsteht nicht ausschließlich durch Hackerangriffe.
Im tatsächlichen Asset-Management können Probleme mit Schlüsseln, Passwörtern und Backups ebenfalls dazu führen, dass Gelder nicht ordnungsgemäß genutzt werden können. Wenn man beispielsweise das PIN des Hardware-Wallets vergisst, die Reihenfolge der Seed-Phrase oder des privaten Schlüssels falsch ist, Wörter oder Zeichen verwechselt, das Passwort von Handy oder Computer vergisst, das Passwort eines Archivs vergisst, Festplattenverschlüsselung sowie beschädigte oder verlorene Backups usw., kann dies zu Problemen beim Zugriff auf Vermögenswerte führen.
Das Besondere an solchen Fällen ist, dass das Risiko nicht zwingend von einem externen Angreifer ausgeht, sondern aus der eigenen Verwaltungsweise des Vermögensinhabers entstehen kann. Wenn wichtige Nachweise und Backups nicht wiederherstellbar sind, kann der Zugriff auf die Vermögenswerte ebenfalls verloren gehen. Daher bedeutet Vermögenssicherheit nicht nur Schutz vor externen Angriffen, sondern auch eine sorgfältige Verwaltung des eigenen Zugriffs, der Schlüssel und Backups.
(4) Gelder eingefroren
Es gibt auch Fälle, in denen Gelder nicht gestohlen wurden und auch nicht wegen eines Schlüsselproblems verloren gingen, aber trotzdem nicht normal genutzt werden können.
So kann USDT beispielsweise wegen durch kriminelles Schwarzgeld kontaminierter Gelder eingefroren werden; wenn eine Wallet-Adresse mit in Straftaten verwickelten Geldern kontaminiert wurde, kann auch die Übertragung von Vermögenswerten auf eine zentralisierte Plattform eine Risikokontrolle auslösen.
Daher muss man bei der Sicherheit von Vermögenswerten nicht nur darauf achten, ob Gelder transferiert wurden, sondern auch auf den Risikostatus der Gelder selbst. Bei On-Chain-Vermögenswerten können Herkunft und Transaktionsverlauf eines Betrags beeinflussen, ob er später normal verwendet werden kann.
3. „Graue Nashörner“ stärker beachten
Wenn man diese vorherigen Probleme zusammen betrachtet, stellt man fest, dass viele davon nicht unbekannt sind.
Unsachgemäß aufbewahrte Seed-Phrasen, Anwendungen unbekannter Herkunft, Phishing- und Berechtigungsrisiken, Supply-Chain-Vergiftung, Einzelpunkt-Risiken und Multisig-Probleme innerhalb von Institutionen sowie kontaminierte, in Straftaten verwickelte Gelder – all diese Risiken sind in realen Szenarien bereits vorgekommen. Sie waren nicht völlig ohne Vorzeichen, wurden aber manchmal einfach übersehen, weil das Problem nicht einen selbst betraf oder weil die vorhandenen Schutzmechanismen lange Zeit keine Probleme gezeigt hatten.
„Viele Ereignisse, die wir fälschlicherweise für schwarze Schwäne halten, sind in Wahrheit graue Nashörner, die schon lange existieren, aber ignoriert wurden.“
Daher sollte man sich nicht nur fragen, ob ein Risiko überhaupt eingetreten ist, sondern auch, ob die bereits bekannten Probleme gelöst wurden. Zu wissen, dass ein Risiko existiert, ist nur der Anfang. Man muss außerdem verstehen, wie das Risiko entsteht, ob die bestehenden Maßnahmen es abwehren können und ob die Sicherheitsmechanismen bei veränderten Bedingungen weiterhin wirksam sind.
4. Zero Trust und kontinuierliche Verifikation
In einem solchen Sicherheitsumfeld ist ein wichtiger Ansatz Zero Trust: alles standardmäßig anzuzweifeln, von Menschen bis Code – das ist ein systemisches Vorhaben. Für Institutionen genügt es nicht, dass eine Person intern ist, eine Anwendung schon immer normal lief oder ein Codeabschnitt geprüft wurde, um automatisch anzunehmen, dass es keine Probleme geben wird. Personen, Berechtigungen, Geräte, Anwendungen, Code und Geschäftsprozesse müssen fortlaufend im Sicherheitsrahmen überprüft werden.
Insbesondere bei geschäftlichen Abläufen mit Geldern müssen die Berechtigungsgrenzen klar definiert sein: Wer auf Gelder zugreifen darf, wer kritische Operationen ausführen kann, wer Berechtigungen ändern darf und ob andere Schritte ein auffälliges Verhalten eines bestimmten Rolleninhabers rechtzeitig erkennen und einschränken können. Genau darauf zielt auch die Frage ab: „Was, wenn eine Person böswillig handelt? Was, wenn zwei Personen gemeinsam böswillig handeln?“ Sicherheitsmechanismen dürfen nicht nur berücksichtigen, ob im Normalbetrieb alles funktioniert, sondern müssen auch prüfen, ob das System in Ausnahmesituationen kontrollierbar bleibt.
Aber Sicherheit ist nicht etwas, das man nach einem Audit, einer Prüfung oder einer einmaligen Härtung einfach abhaken kann. Geschäftsprozesse ändern sich, Code wird aktualisiert, Personal wechselt, Berechtigungen verändern sich, und auch Angriffsmethoden entwickeln sich ständig weiter. Ein Bereich, der ursprünglich unproblematisch war, kann nach einer Veränderung des Umfelds neue Risiken aufweisen. Daher braucht Sicherheit kontinuierliche Verifikation: Schlüssel, Geräte, Anwendungen, Vermögensoperationen sowie die Geldflüsse, Geschäftsabläufe und Berechtigungen der Institution müssen regelmäßig darauf geprüft werden, ob sich etwas verändert hat, und Schutzmaßnahmen müssen an neue Risiken angepasst werden.
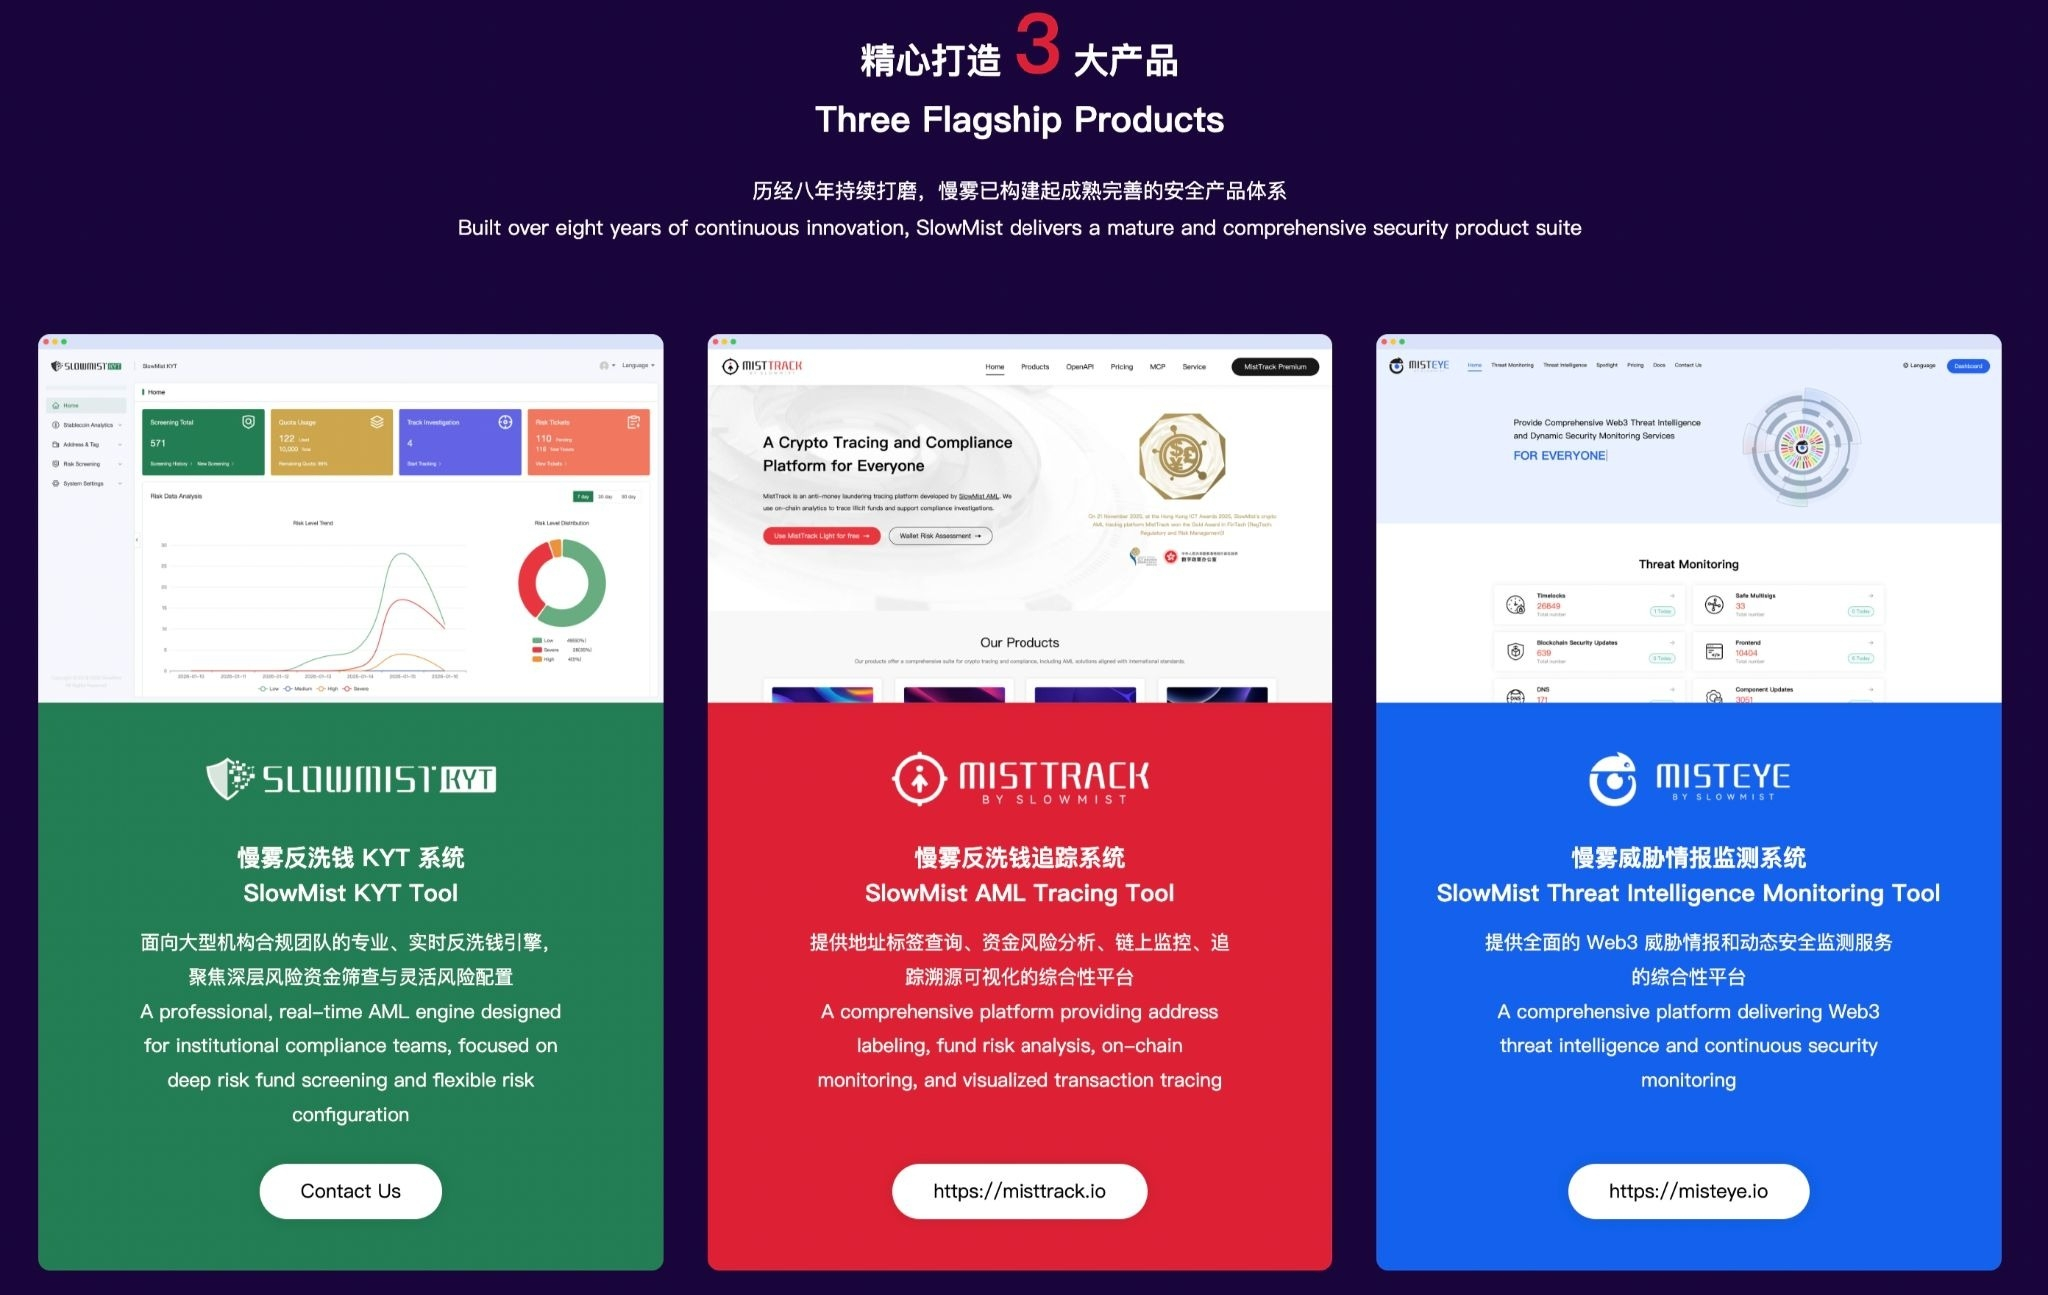
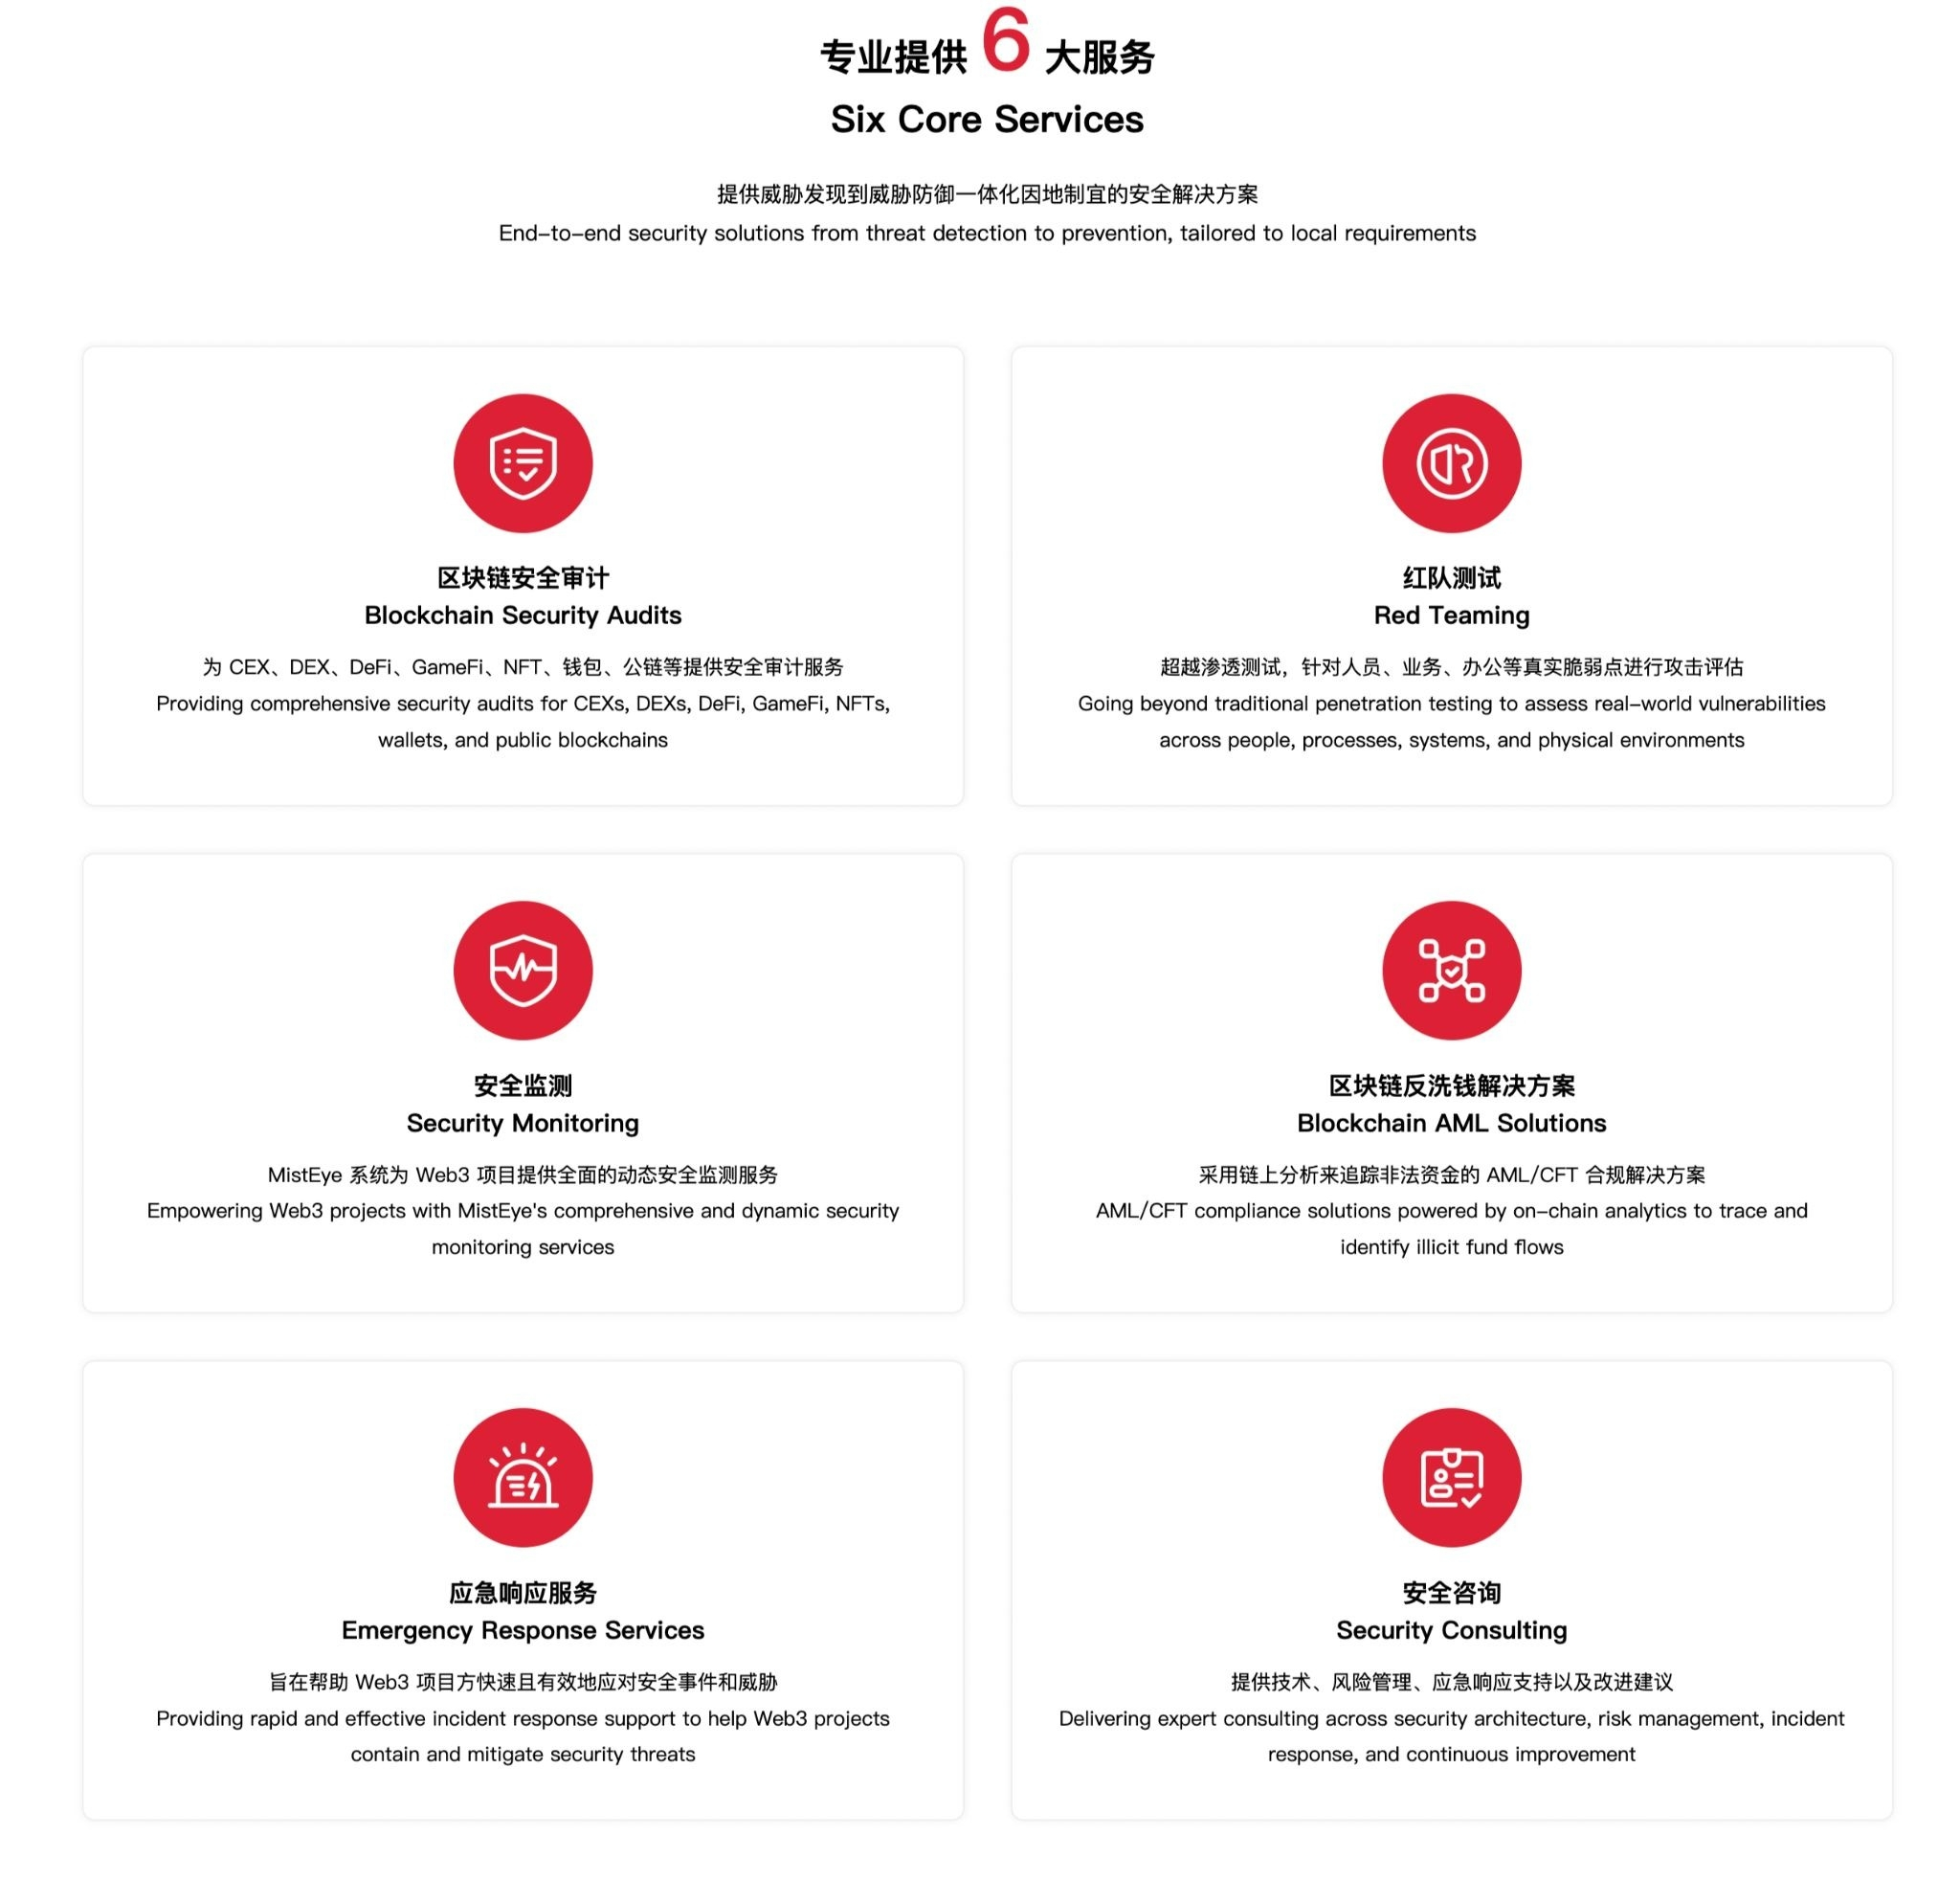
Dabei sollte man auch KI und ausgereifte Branchenwerkzeuge sinnvoll einsetzen. Ob privat oder institutionell – professionelle Tools können helfen, den eigenen Sicherheitsstatus kontinuierlich zu prüfen und zu verifizieren und Risikoerkennung, Monitoring und Analyse in die tägliche Sicherheitsarbeit zu integrieren. Rund um Szenarien wie Threat Discovery, Risikoerkennung, On-Chain-Analyse und Geldverfolgung hat SlowMist auch entsprechende Produkte und Dienstleistungen entwickelt.
So bietet das Anti-Geldwäsche-KYT-System von SlowMist für institutionelle Compliance-Szenarien Funktionen zur Überprüfung von Transaktionsrisiken und hilft dabei, Hochrisikotransaktionen und potenzielle Compliance-Risiken zu erkennen; MistTrack konzentriert sich auf die Risikoanalyse von On-Chain-Vermögenswerten und die Verfolgung von Geldern und kann für Adress-Tag-Abfragen, Risikoanalysen, On-Chain-Monitoring und Herkunfts- bzw. Spurverfolgung eingesetzt werden, um Herkunft, Ziel und zugehörige Risiken von Geldern zu strukturieren; MistEye wiederum fokussiert sich auf Web3-Threat-Intelligence und dynamische Sicherheitsdetektion, um bösartige Domains, Phishing-Websites und andere potenzielle Bedrohungen zu erkennen und mögliche Angriffspunkte rechtzeitig zu identifizieren.
Neben dem täglichen Risikomonitoring müssen Projektteams und Institutionen auch an wichtigen Punkten wie vor dem Go-live oder nach Codeänderungen Sicherheitsprüfungen durchführen. Die Sicherheits-Audits und Red-Team-Tests von SlowMist können aus verschiedenen Perspektiven wie Codesicherheit, Systemsicherheit und tatsächlichen Angriffswegen verifizieren, potenzielle Probleme aufdecken und dem Projekt helfen, Korrekturen vorzunehmen, bevor sich Risiken tatsächlich zu Sicherheitsvorfällen entwickeln.
Viele Sicherheitsrisiken tauchen nicht plötzlich auf. Wirklich alarmierend sind jene Probleme, die bereits offengelegt und diskutiert wurden, aber immer noch nicht gelöst sind. Für Privatpersonen und Institutionen gilt: Nur wenn Risikoerkennung, kontinuierliches Monitoring und Sicherheitsprüfungen im täglichen Asset- und Geschäftsbetrieb konsequent umgesetzt werden, lassen sich diese „grauen Nashörner“ möglichst früh erkennen und lösen, bevor sie tatsächlich Verluste verursachen.