



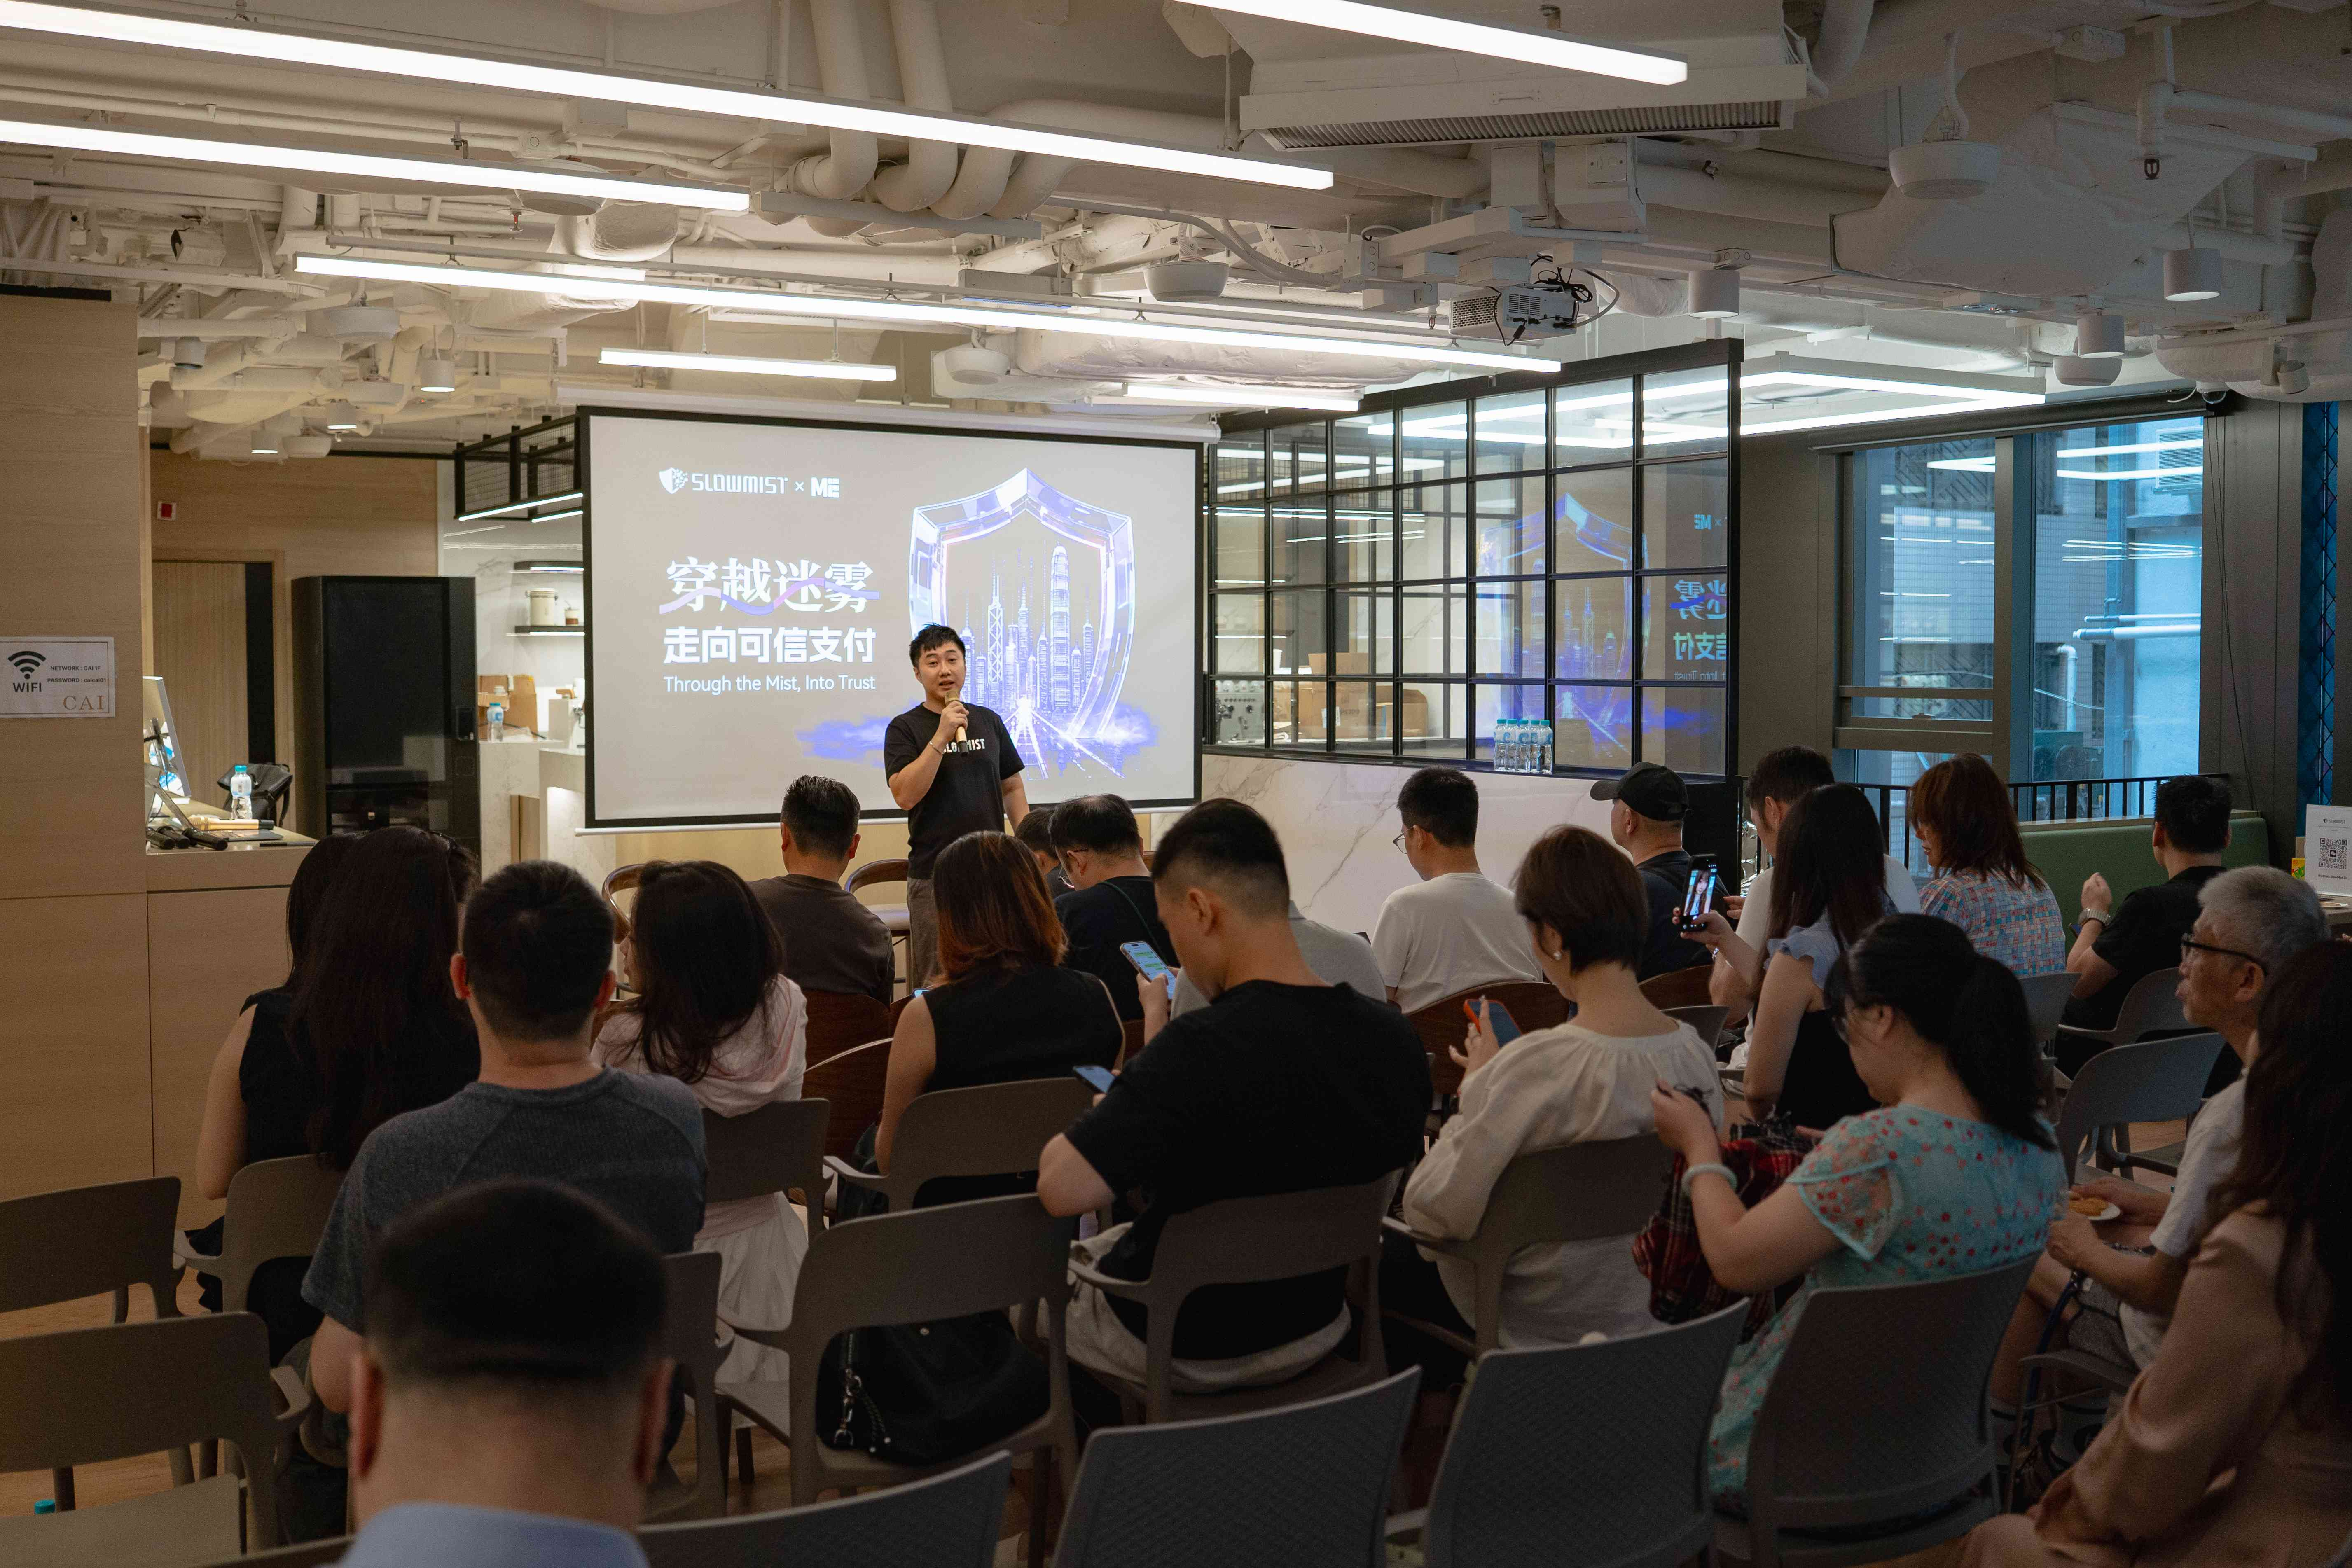
Am 28. August veranstaltete SlowMist gemeinsam mit ME Group die Branchenveranstaltung „Durchs Nebel gehen, hin zu vertrauenswürdigen Zahlungen|Globale Stablecoin-Compliance und neue Frontiers für Agenten-Zahlungen“. Zudem nahmen sie an mehreren Branchenaustauschformaten teil, darunter „Cypher Asia Smart Crypto Finance Summit“ und „AI x BTC – BTC Asia Side Event“. Im Austausch mit Partnern der Branche teilten sie Praxis-Erfahrungen und Sicherheitsansichten zu Themen wie Stablecoin-Compliance und Zahlungsanwendungen, Krypto-Sicherheit sowie der digitalen Wirtschafts-Infrastruktur.
Jetzt lassen Sie uns die spannenden Inhalte des Tages noch einmal Revue passieren lassen –
Fokus auf Stablecoin-Compliance und Agenten-Zahlungen: Diskussion über den Aufbau vertrauenswürdiger Zahlungen
Die von SlowMist und ME Group gemeinsam veranstaltete Veranstaltung „Durchs Nebel gehen, hin zu vertrauenswürdigen Zahlungen|Globale Stablecoin-Compliance und neue Frontiers für Agenten-Zahlungen“ konzentriert sich auf Stablecoin- und KI-Agenten-Zahlungsszenarien. Vor Ort kamen Branchenexperten aus Bereichen wie Stablecoins, Zahlungen, KI-Agenten, Compliance und Sicherheit zusammen. Durch thematische Beiträge und eine Diskussionsrunde tauschten sich die Gäste über Anforderungen an die Compliance, praktische Anwendungen sowie das Thema „KI-Agenten nehmen an Zahlungen teil“ aus. Dabei diskutierten sie die Compliance-, Sicherheits- und Fragen des Risikomanagements, denen man bei der technischen Umsetzung begegnet.
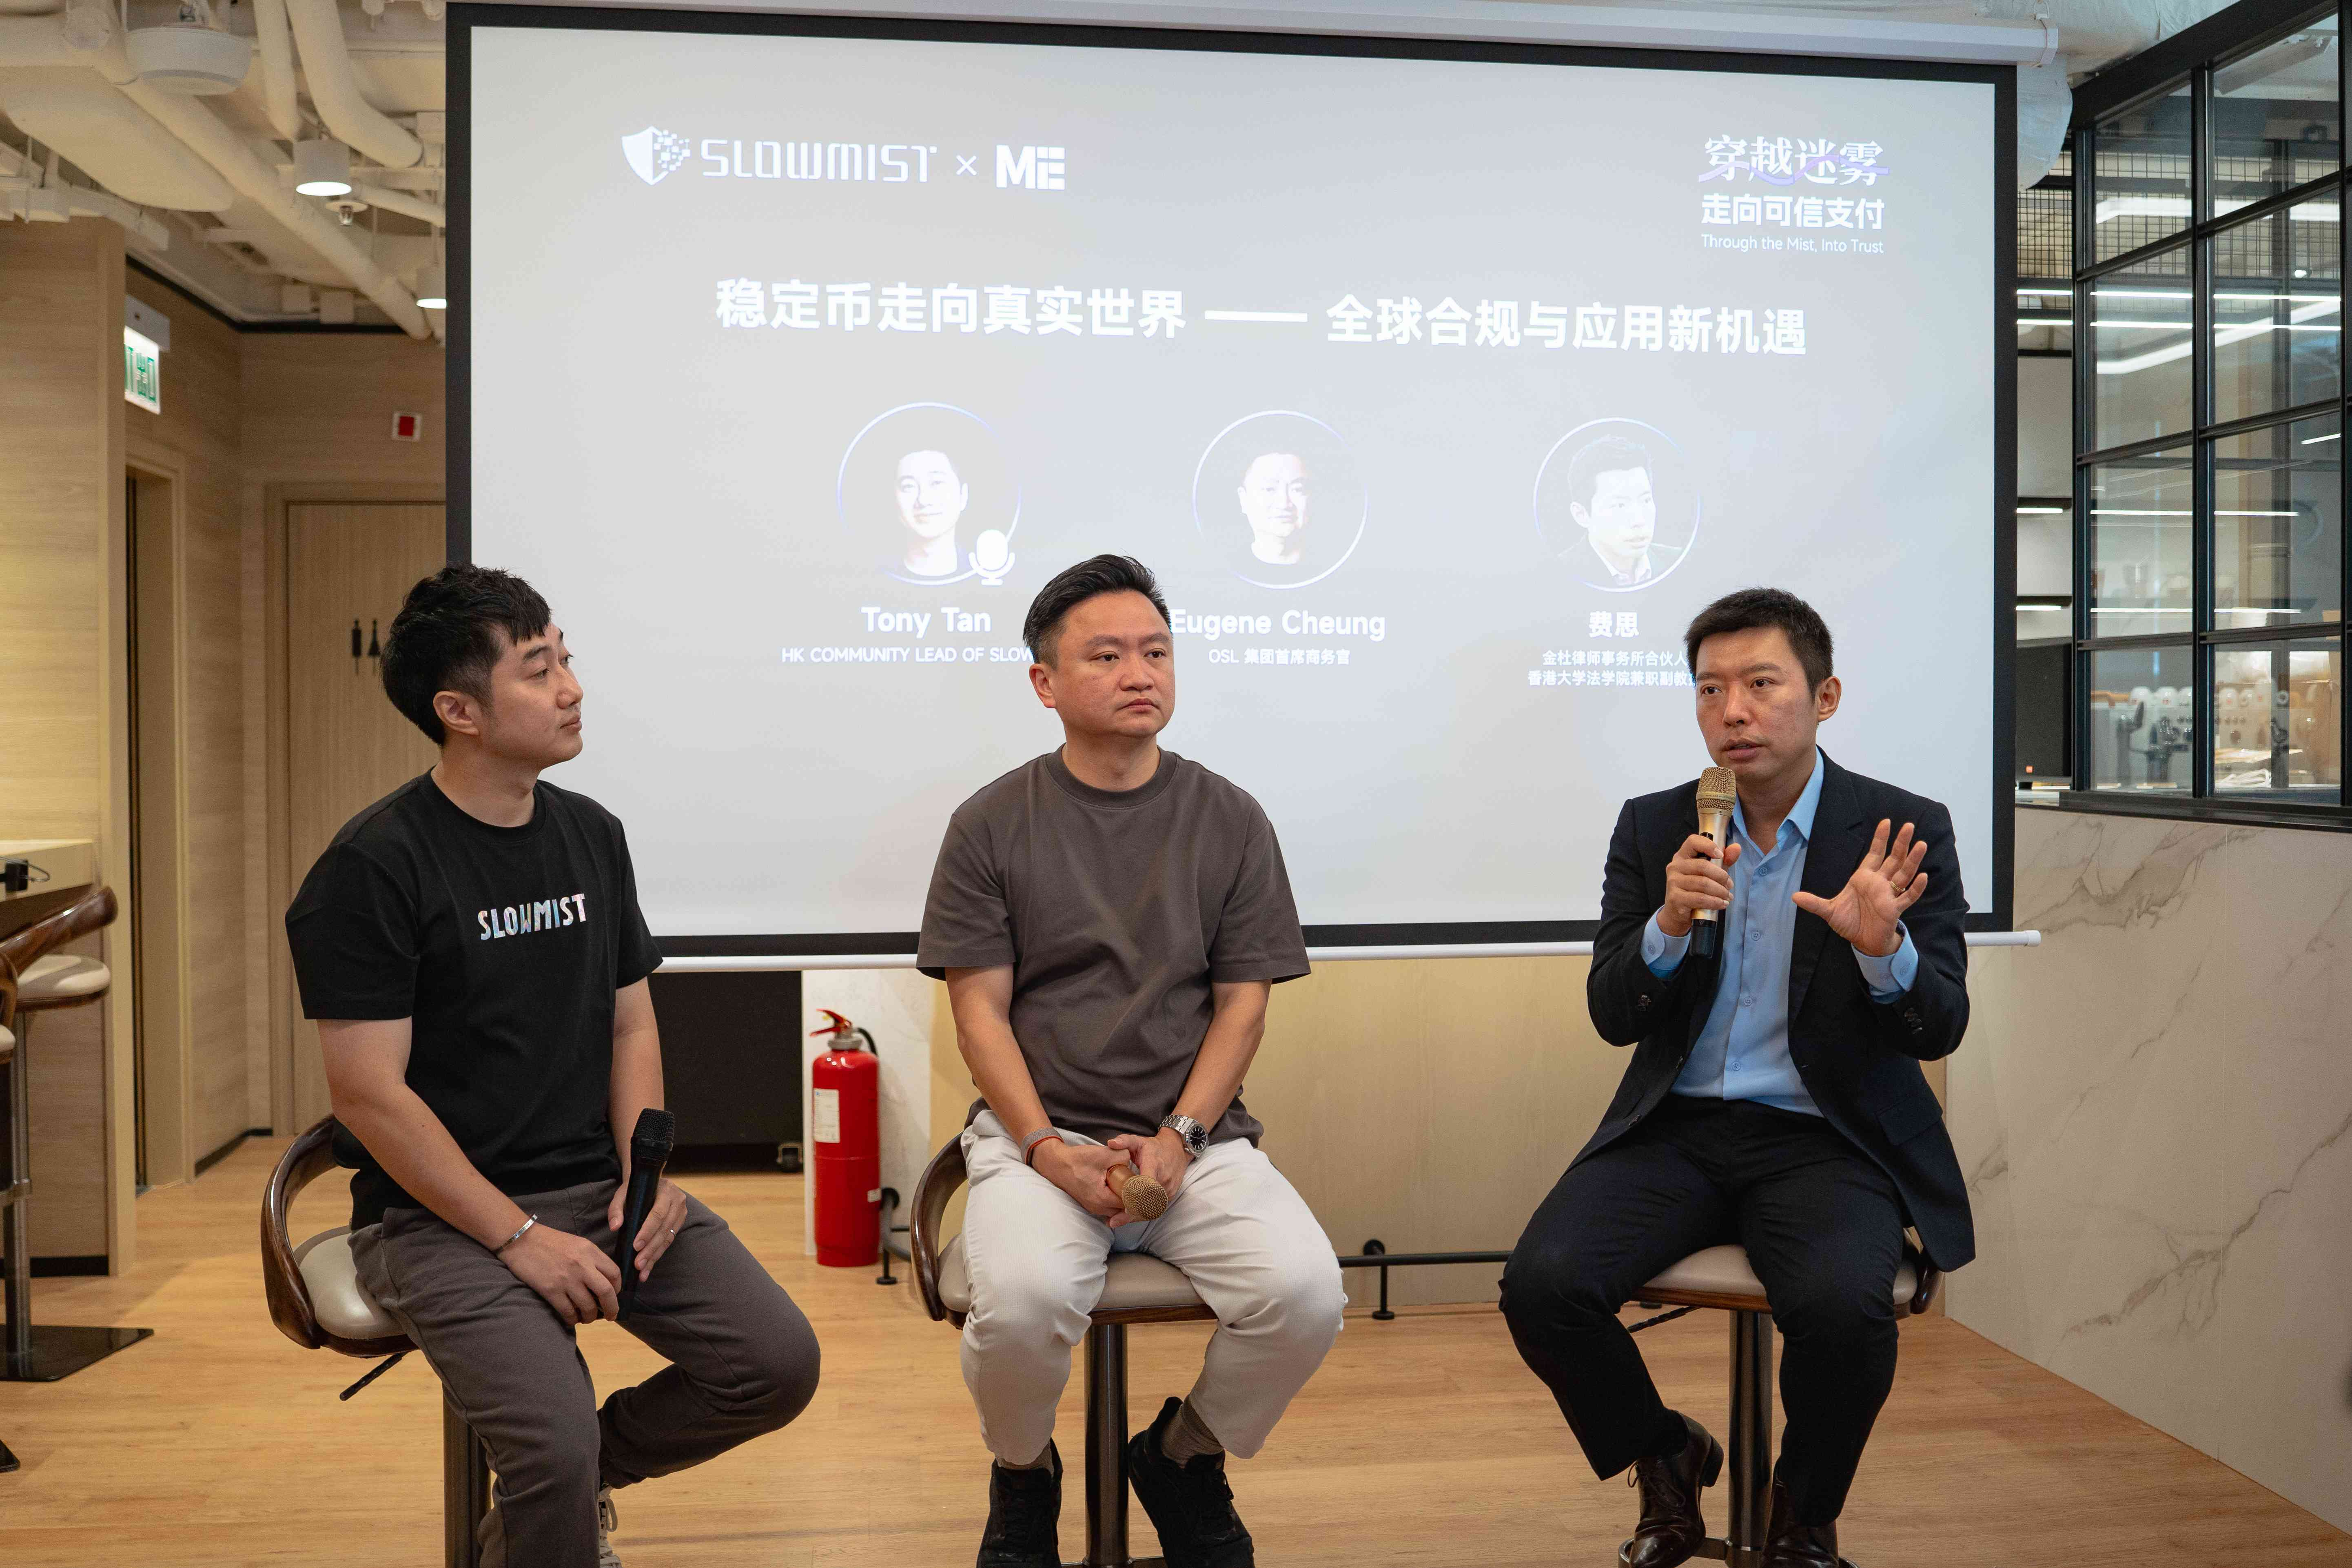
Der erste Runden Tisch „Stablecoins gehen in die reale Welt – neue Chancen für globale Compliance und Anwendungen“ wurde von Tony Tan, dem Leiter des SlowMist Hongkong-Community-Teams, moderiert. An der Diskussion nahmen Eugene Cheung, Chief Business Officer der OSL-Gruppe, sowie Fee Si, Partneranwältin der Kanzlei Dentons (Goldman? – unklar im Text) und兼职副教授 an der Fakultät für Rechtswissenschaften der University of Hong Kong, teil. Die Gäste diskutierten anhand regulatorischer Rahmenbedingungen verschiedener Märkte und praktischer Geschäftserfahrungen, wie Stablecoins in Szenarien wie Zahlungen, Abwicklung und Geldmanagement eingesetzt werden. Außerdem wurde erörtert, wie institutionelle Geschäftsaktivitäten umgesetzt werden können, wie Risikomanagement gestaltet wird und wie sich Compliance-Anforderungen in tatsächliche Geschäftsprozesse übertragen lassen.
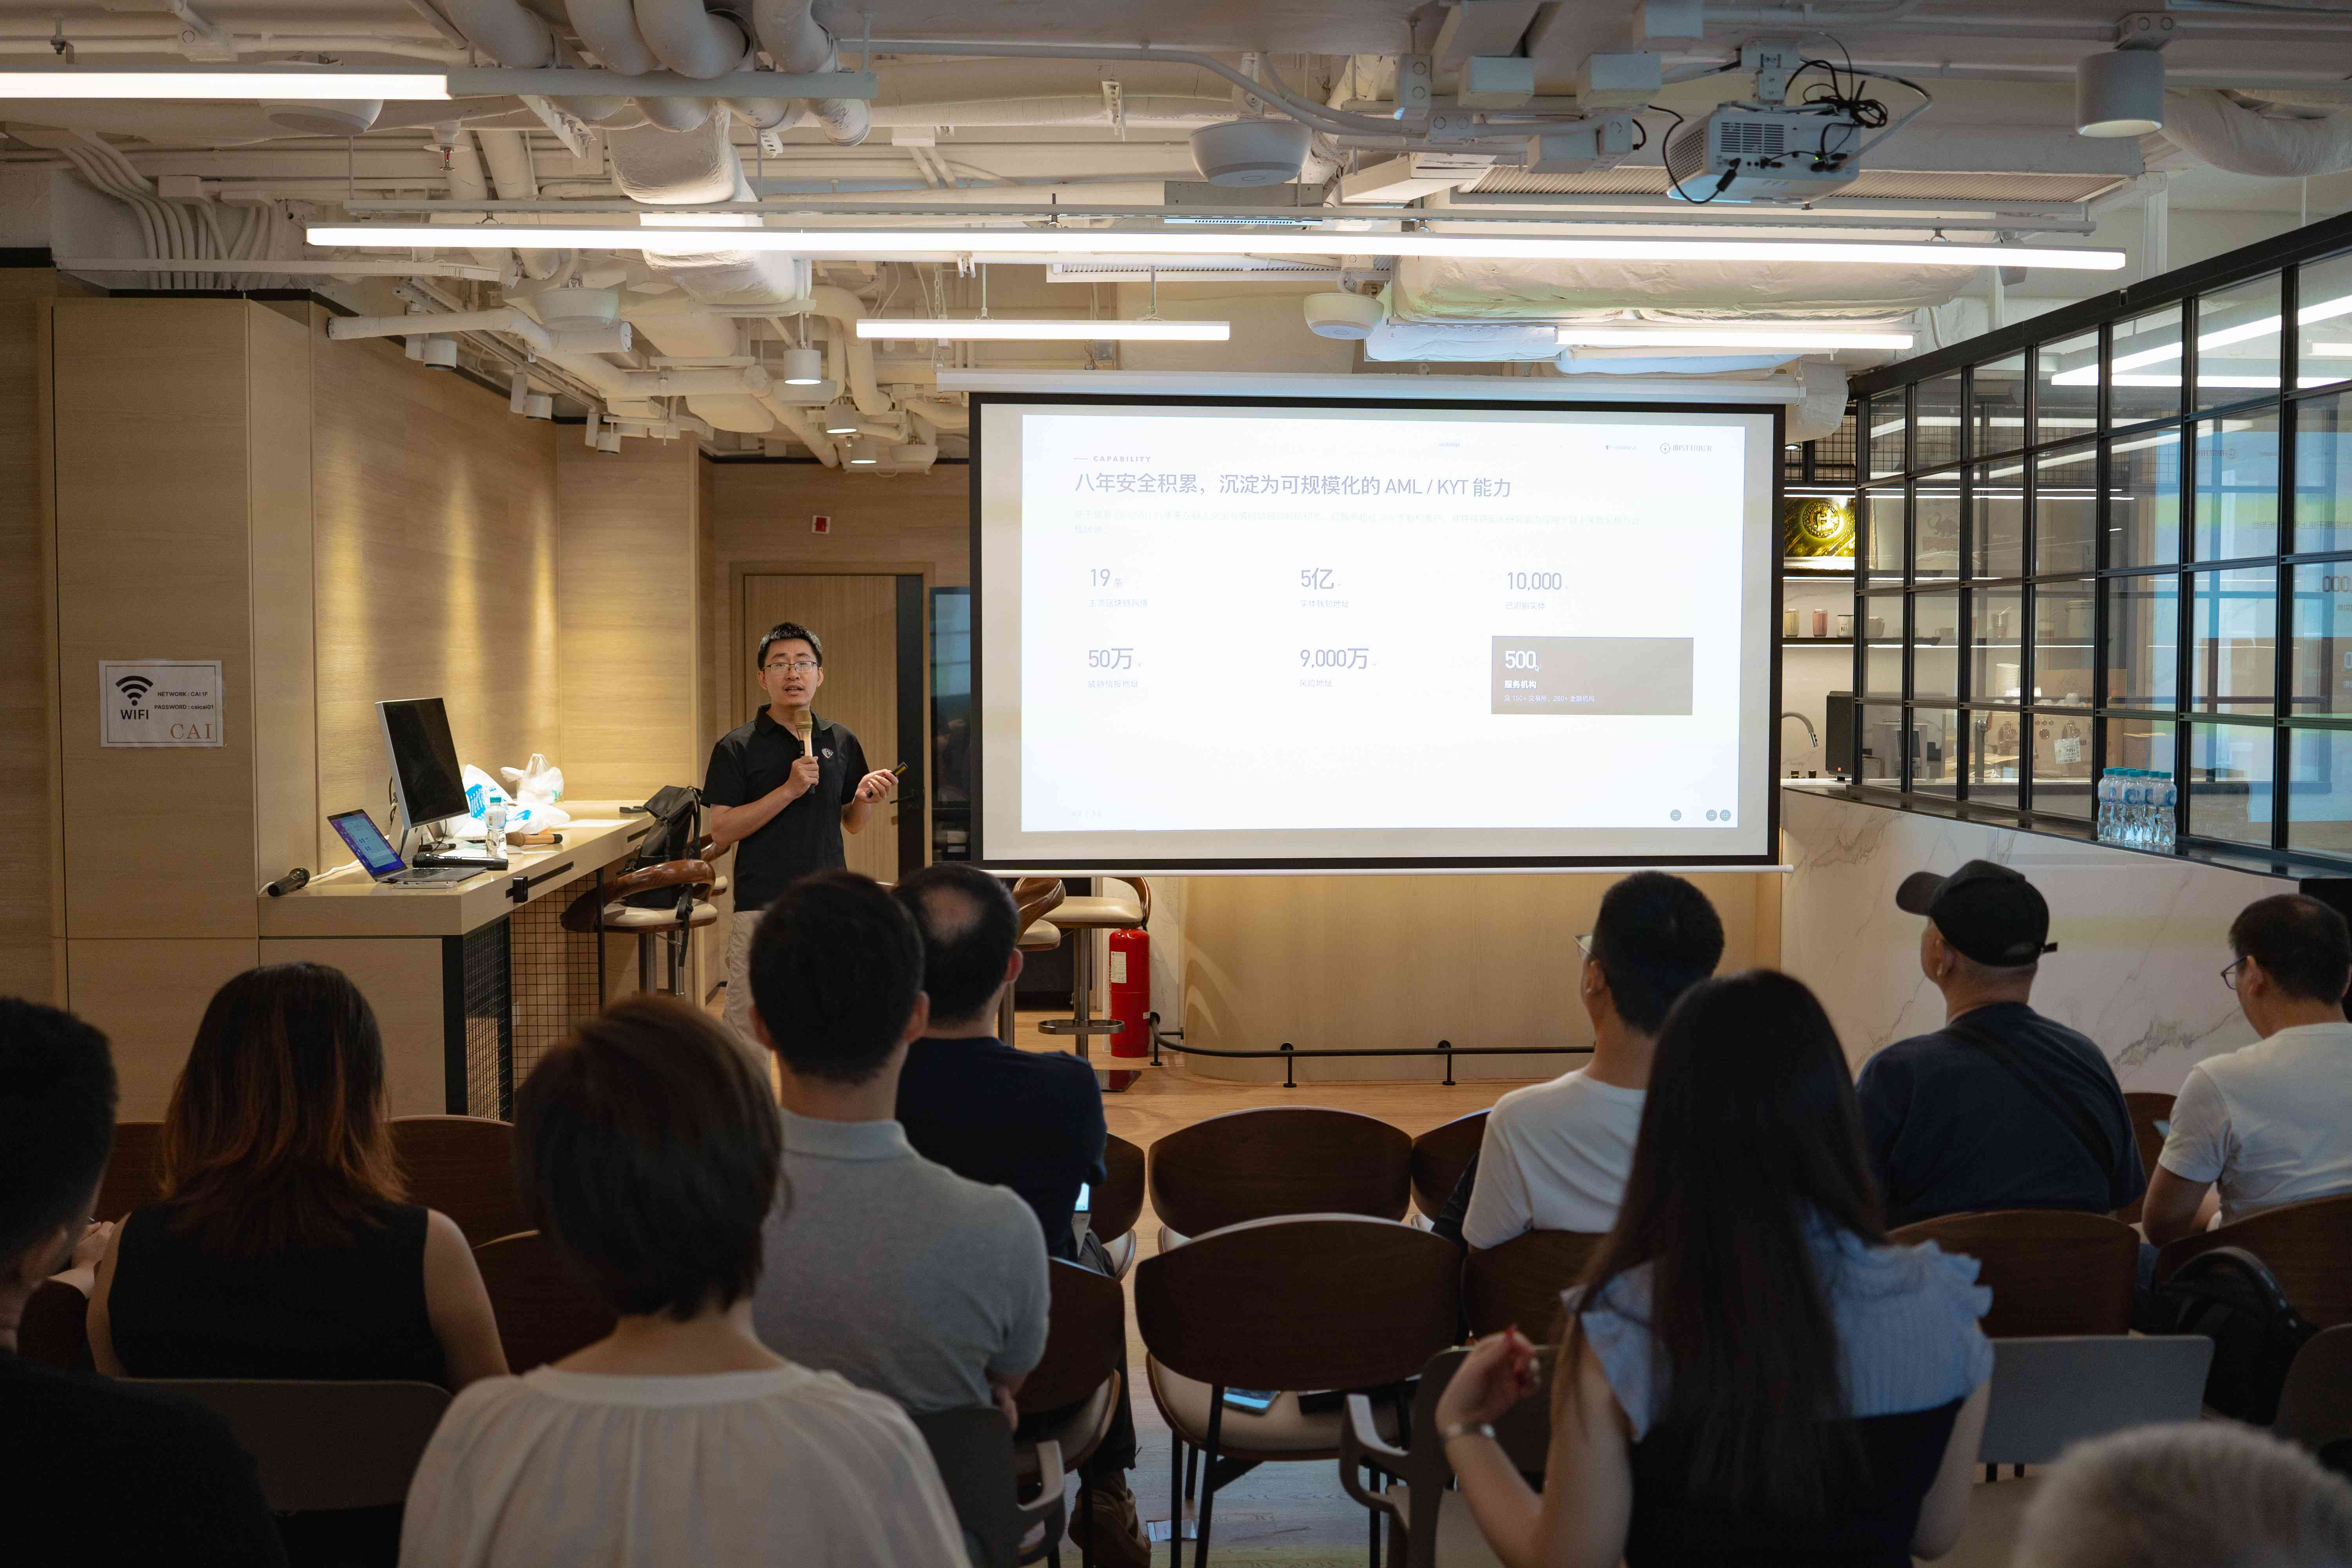
Anschließend hielt SlowMist-Partner und CPO Keywolf einen Vortrag zum Thema „SlowMist KYT-Agentenplan: Gemeinsam ein global führendes Compliance-Ökosystem für Kryptowerte aufbauen“ und veröffentlichte offiziell den MistTrack & SlowMist KYT-Partnerplan. Dieser Plan richtet sich an Einzelpersonen und institutionelle Partner mit Ressourcen in den Bereichen Web3, Finanzen, Zahlungen, Compliance, Sicherheit sowie lokale Marktkenntnisse. Durch die Vernetzung von Branchenressourcen in unterschiedlichen Regionen bietet der Plan Institutionen Fähigkeiten für On-Chain AML, KYT und Analysen von Geldrisiken. Weitere Informationen zu diesem Plan werden SlowMist in Kürze extern bekanntgeben.
Am zweiten Runden Tisch „Der nächste Schritt bei Zahlungen – KI, Stablecoins und globale Geldströme“ standen KI-Agenten und Zahlungsszenarien im Fokus. Moderiert wurde die Runde von Tony Tan; teilgenommen haben Gäste von Aegis, Kite, der Singapore-Firma Zhitu Times sowie Selat AI. Die Gäste diskutierten Fragen rund um die Identifizierung, das Berechtigungsmanagement und die operativen Grenzen, nachdem KI-Agenten an Zahlungen beteiligt sind. Zudem wiesen sie darauf hin, dass bei Schlüsselaktionen, die einen Vermögenstransfer betreffen, Sicherheitsmechanismen bereits in Infrastruktur und Systemarchitektur vorgelagert werden sollten, um Risiken zu senken, die durch automatisiertes Ausführen entstehen können.
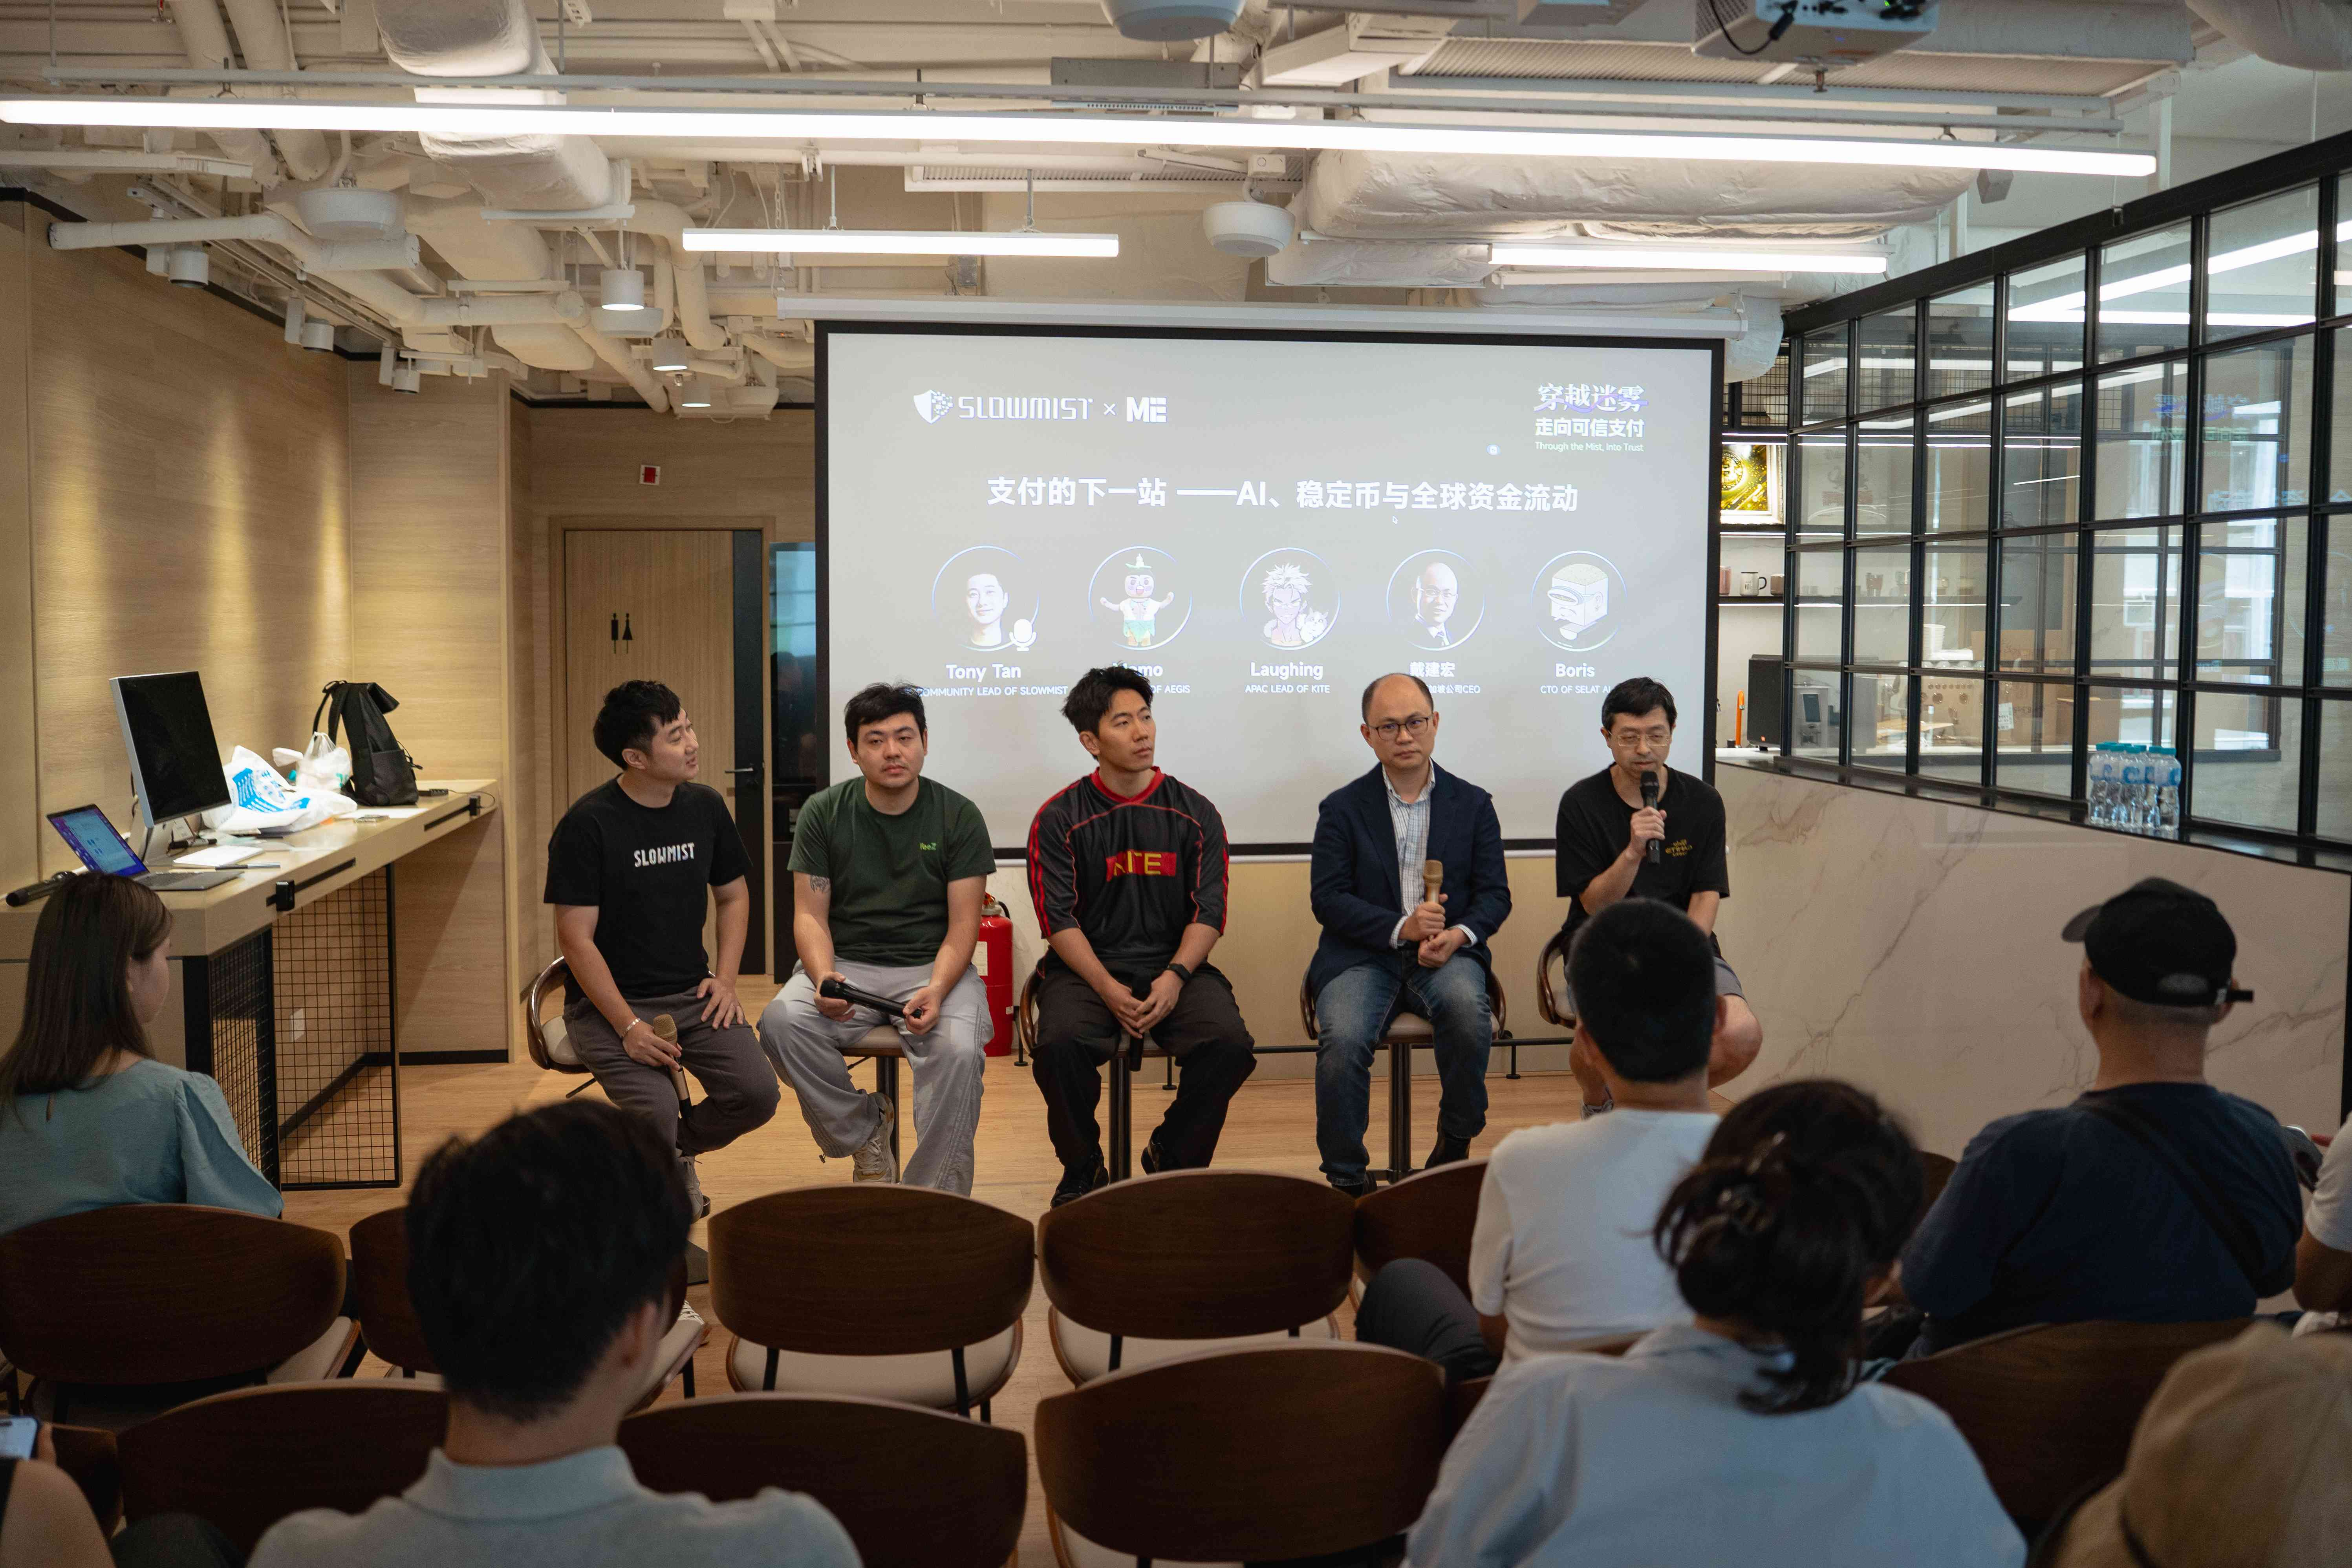
In der Open-Mic-Runde tauschten sich auch Gäste wie Chris, Jerry Li, Lucy usw. aus und teilten anhand eigener Erfahrungen Beobachtungen und Einblicke in die Entwicklung der Branche.
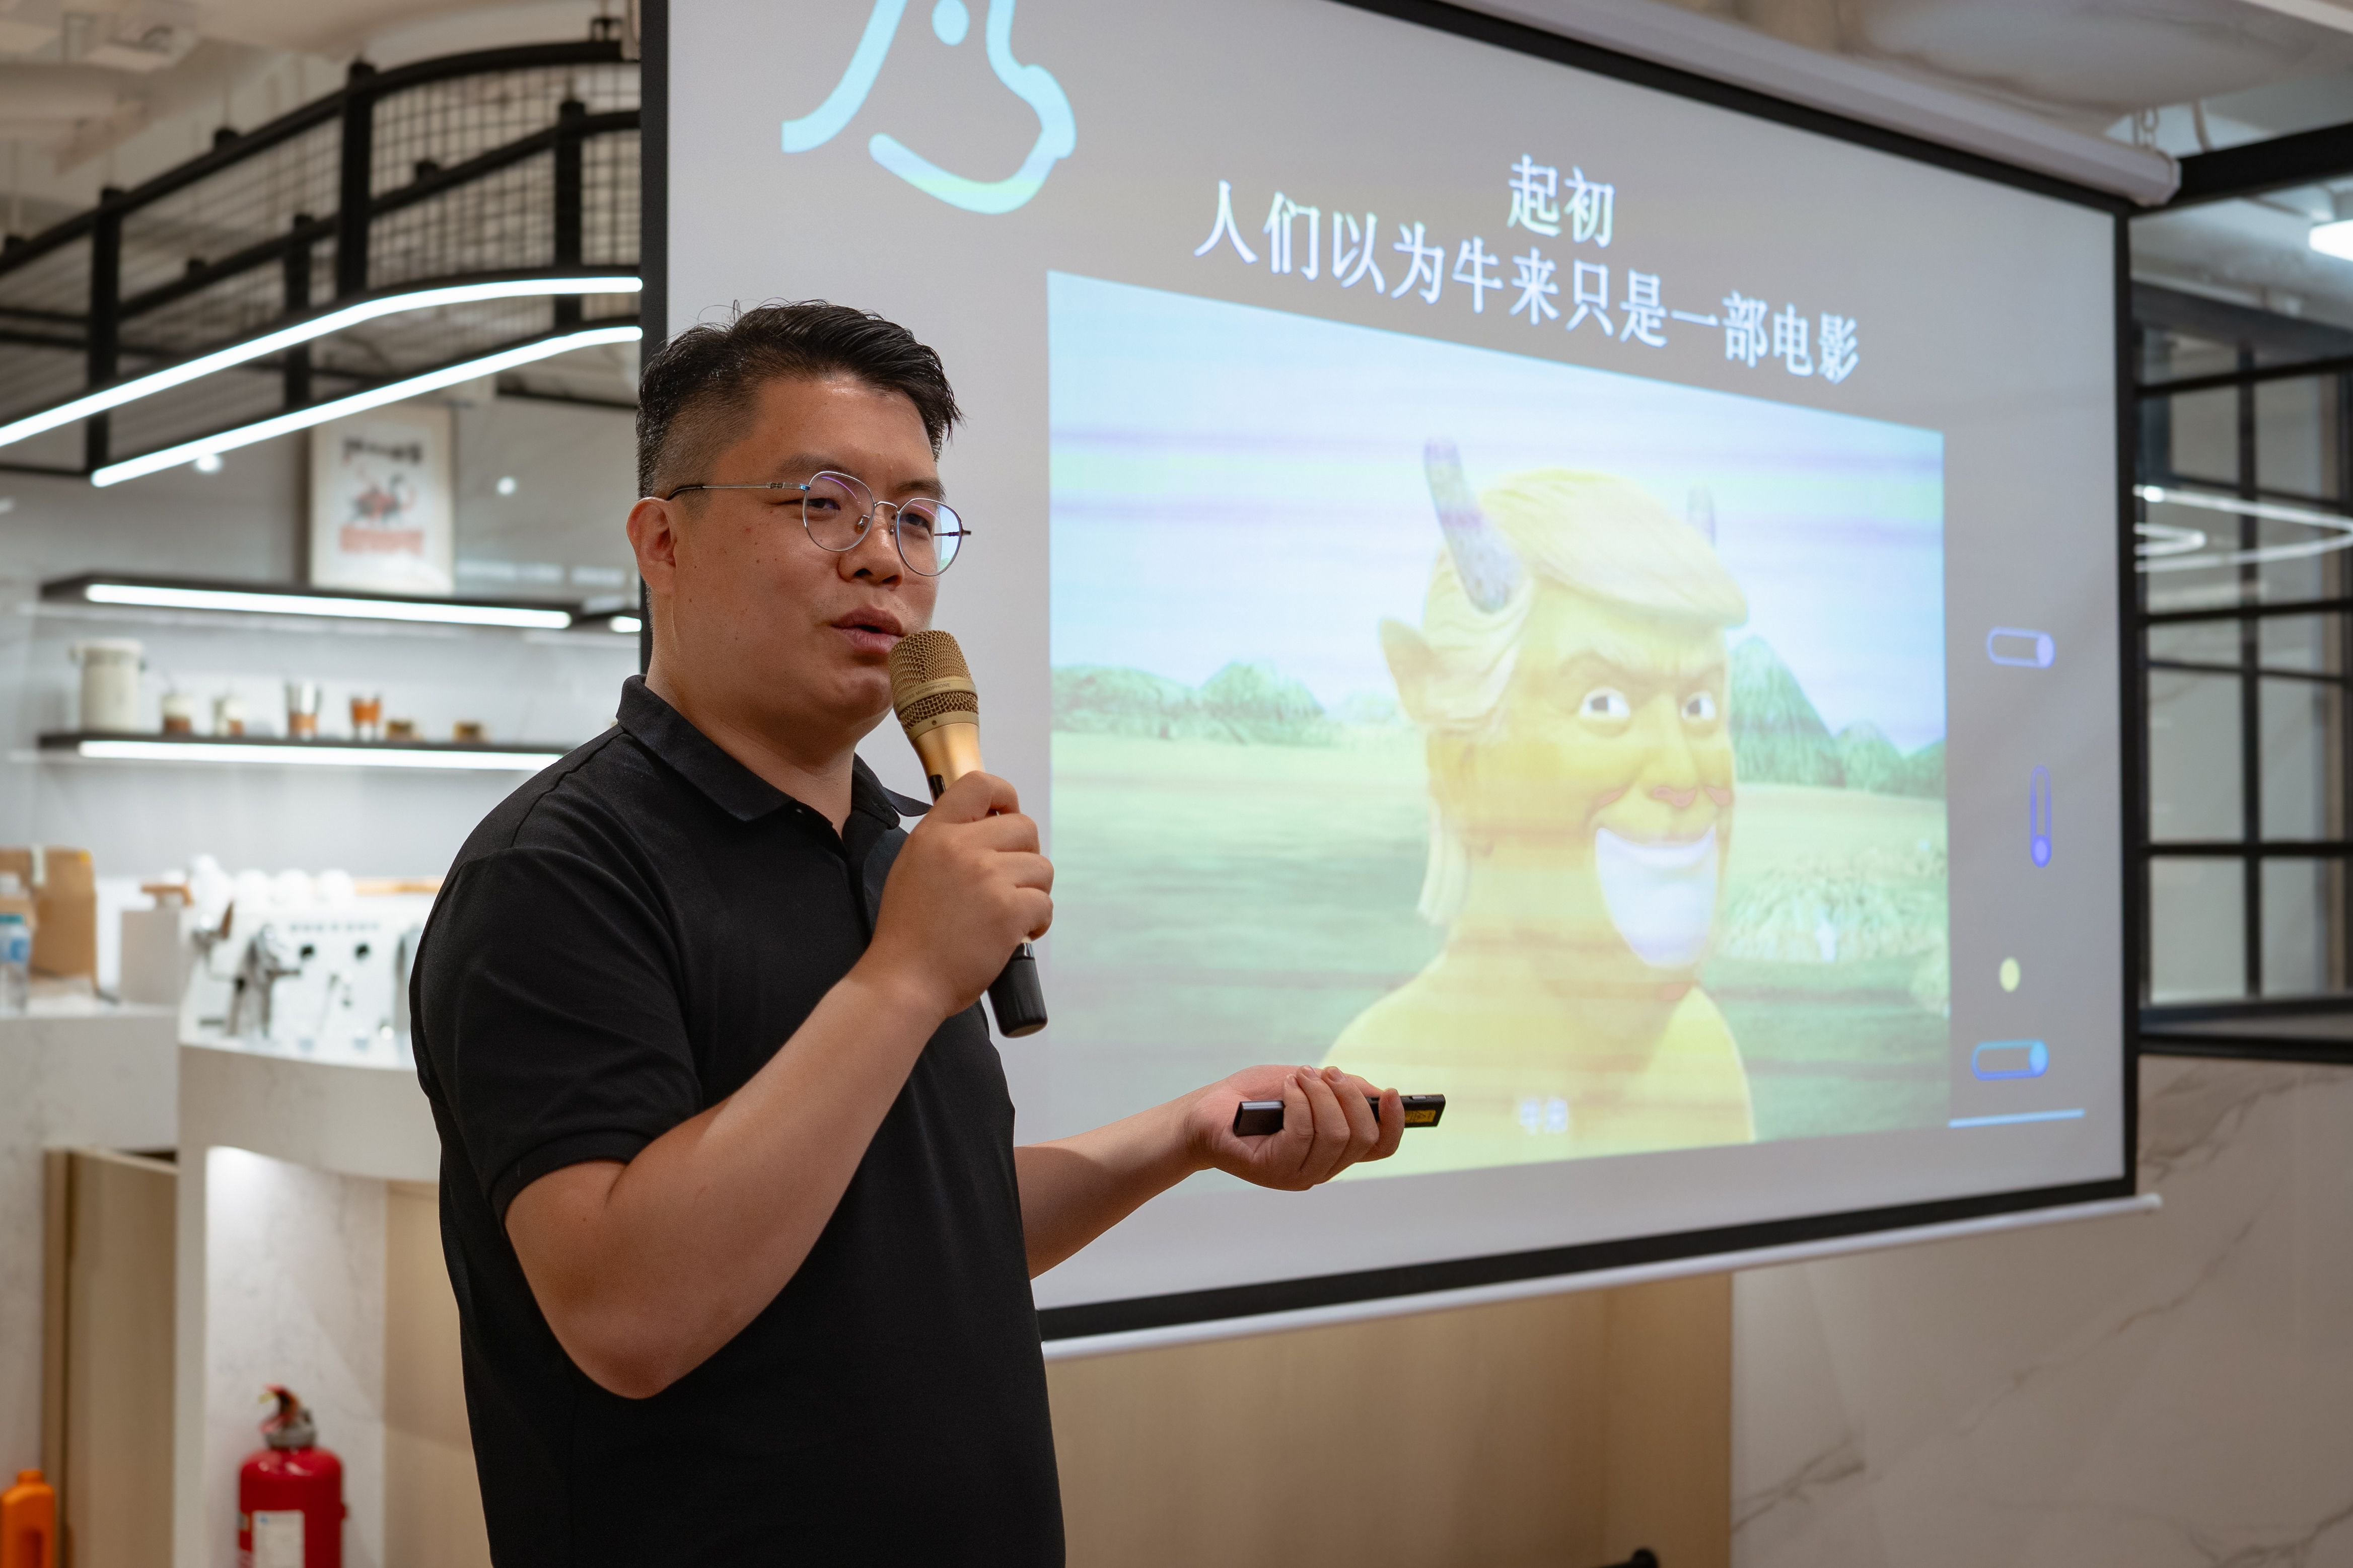
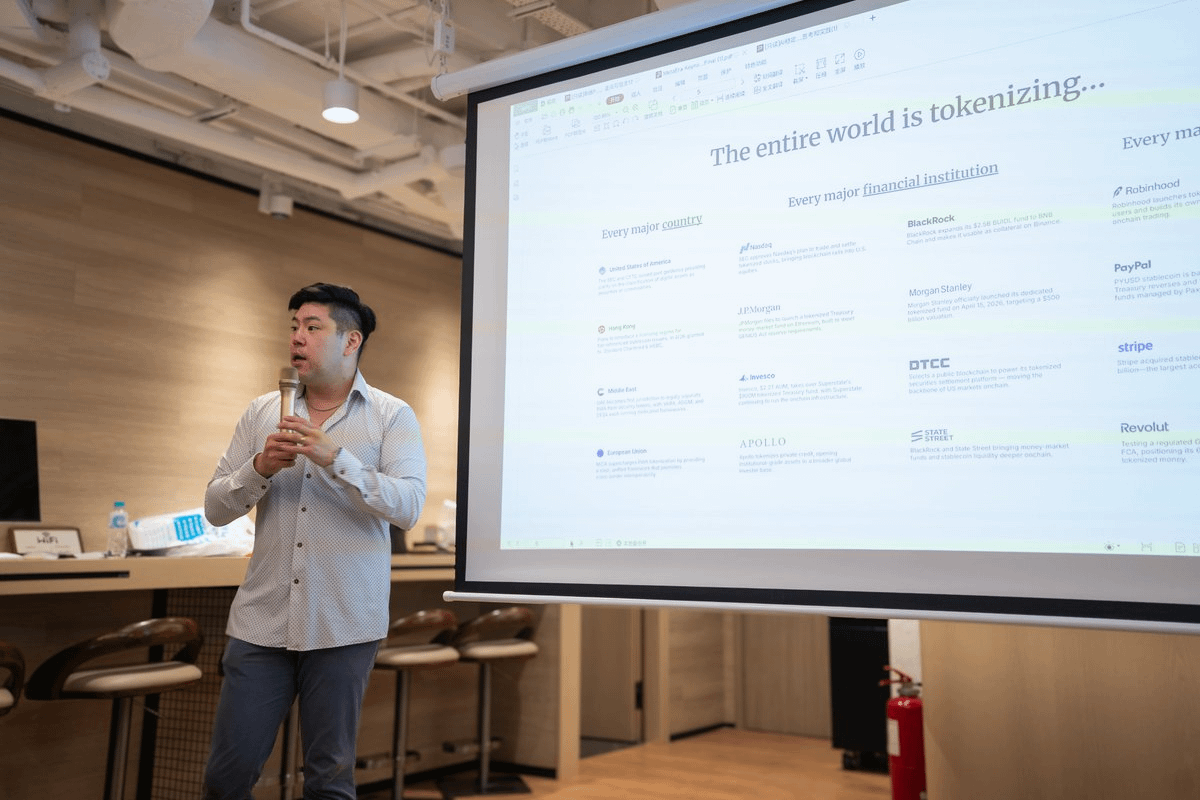
Zum Schluss gab es vor Ort Zeit für freien Austausch: Die teilnehmenden Gäste und Partner der Branche tauschten weiterhin ihre Ansichten zu den Themen der Veranstaltung aus – in einer lockeren und offenen Atmosphäre mit direktem persönlichen Gespräch.
Von „Black Swan“ zu „Grauen Nashörnern“: Cos teilt Krypto-Sicherheitsrisiken
Am selben Nachmittag wurde der Gründer von SlowMist, Cos, eingeladen, an der „Cypher Asia Smart Crypto Finance Summit“ teilzunehmen und einen Vortrag zum Thema „Der graue Nashorn und der Schwarze Schwan in der Krypto-Welt“ zu halten.
Cos ordnete im Zusammenhang mit häufigen Problemen wie Diebstahl, Betrug, Verlust und Einfrieren von Geldern mit Blick auf konkrete Sicherheitsvorfälle die Risiken, die Einzelpersonen und Institutionen bei der Vermögensverwaltung leicht übersehen, systematisch. Für private Nutzer können insbesondere die Art der Speicherung von Seed-Phrasen oder privaten Schlüsseln, gefälschte Apps, Phishing- und Social-Engineering-Angriffe sowie Supply-Chain-Vergiftung allesamt Einstiegswege sein, über die Vermögen gestohlen wird. Für Institutionen ist es – zusätzlich zu den Sicherheitsrisiken auf individueller Ebene – ebenso wichtig, die schwachen Stellen in Geld- und Geschäfts-Workflows, die Beziehungen zwischen Personen und Berechtigungen sowie Sicherheitsmechanismen wie Multi-Signature zu beachten.
Cos stellte fest, dass viele scheinbar plötzlich auftretende „Black-Swan“-Ereignisse in Wirklichkeit schon lange existieren, aber als „Graue Nashörner“ übersehen werden. Angesichts sich ständig verändernder Angriffsmethoden muss das Sicherheits-Schutzkonzept von Menschen bis hin zum Code wachsam sein: Alles standardmäßig infrage stellen und das Risiko durch kontinuierliche Verifikation senken. Auch KI und ausgereifte Tools aus der Branche können die Fähigkeiten zur Risikoerkennung und zum Schutz weiter verbessern. Zu den detaillierten PPTs und den Inhalten dieser Präsentation wird SlowMist die Informationen in nachfolgenden Artikeln weiter aufbereiten und veröffentlichen; bitte bleiben Sie dran.
Entwicklung von KI- und Bitcoin-Ökosystemen: Sicherheitsfähigkeiten müssen in die Infrastruktur eingebettet werden
Beim AI x BTC – BTC Asia Side Event, veranstaltet von OP_CAT Layer, nahm der Partner & CPO von SlowMist, Keywolf, an der Runden-Tisch-Diskussion „Shaping the Future of Digital Economies“ teil. Gemeinsam mit K24 Ventures-Gründer Patrick, dem IEEE-Blockchain-Vorsitzenden Ming, dem VP der Wanxiang-Blockchain Duyu, dem Blockchain-Gesamtleiter des Digiport Rachel sowie Sophie, Gründerin von Blockin Ventures, wurde der Bedarf an der Entwicklung digitaler Wirtschafts-Infrastruktur in den nächsten zehn Jahren diskutiert.
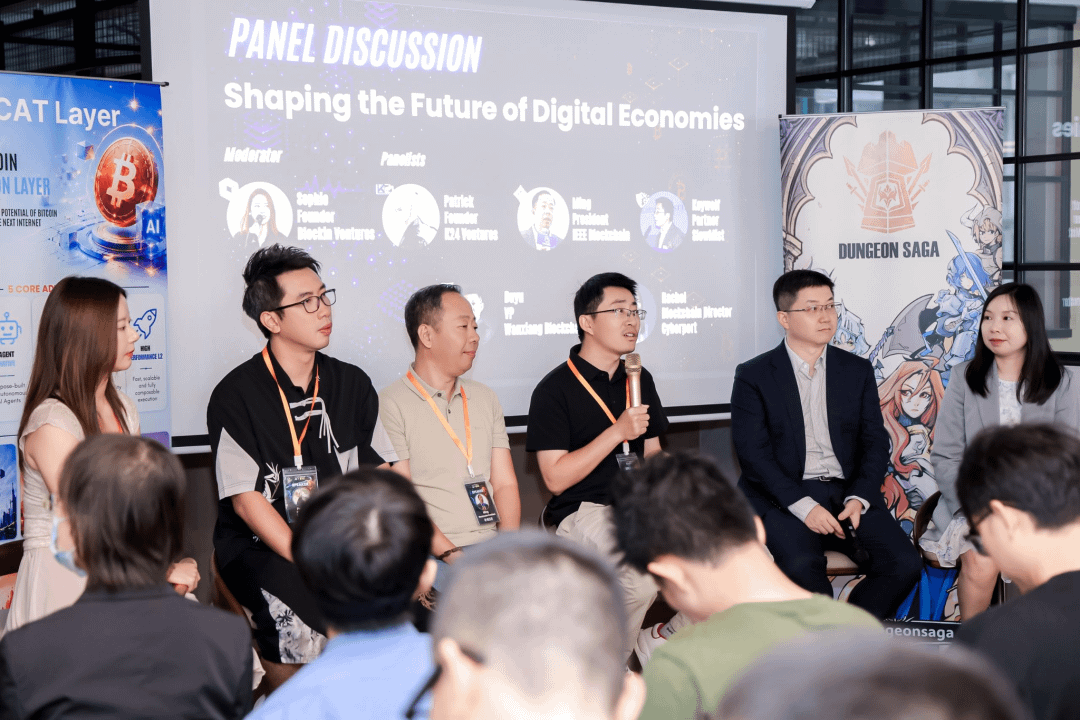
Die Diskussion drehte sich um Anwendungen von KI, Bitcoin und digitalen Vermögenswerten. Keywolf sagte, dass unabhängig davon, ob es sich um autonomes Trading durch KI-Agenten handelt oder um neue Anwendungen im Bitcoin-Ökosystem, klare und verifizierbare Vertrauensmechanismen aufgebaut werden müssen. Mit dem Eintritt weiterer Vermögenswerte und Geschäftsbereiche in die On-Chain-Welt müssen Sicherheitsfähigkeiten in Protokolle, Produkte und Governance-Strukturen integriert werden – nicht erst als ergänzender Schritt nach dem Produkt-Launch berücksichtigt werden.
Von Compliance-Anwendungen bis hin zu sicherer Infrastruktur: SlowMist beobachtet die Sicherheitsbedarfe der Branche kontinuierlich
Von Stablecoin-Compliance und Zahlungsanwendungen über die Handelssicherheit von KI-Agenten bis hin zur Sicherheit von Krypto-Assets und digitaler Wirtschafts-Infrastruktur: Der Branchenaustausch am 28. August umfasste verschiedene Anwendungsszenarien innerhalb des Web3-Ökosystems. Da digitale Vermögenswerte, KI-Agenten und On-Chain-Geschäfte in immer mehr echte Anwendungsszenarien übergehen, werden Sicherheit und Compliance zu kontinuierlich zu berücksichtigenden Themen in Produktdesign, Geschäftsprozessen und beim Aufbau der Infrastruktur.
SlowMist wird weiterhin von realen Geschäftsszenarien ausgehen, neue Sicherheitsanforderungen in der Entwicklung von Stablecoins, KI-Agenten, digitalen Vermögenswerten und On-Chain-Infrastruktur in den Blick nehmen und gemeinsam mit globalen Branchenpartnern verlässlichere Web3-Sicherheitspraktiken erkunden – unter anderem durch Sicherheitsforschung, Threat Intelligence und On-Chain-Risikoanalysen.