

ÜBERBLICK
Jahrelang war Coldcard das Hardware-Wallet, auf das ernsthafte Bitcoin-Besitzer hinwiesen, wenn man sie fragte, wohin große Beträge gehen sollten. Seit 2017 entwickelt von dem kanadischen Unternehmen Coinkite, hatte es sich einen Ruf als paranoideste Bitcoiner-Kaltlagerung aufgebaut. Air-Gap. Nur Bitcoin. Open-Source-Firmware. Doppelte sichere Elemente. Die Art von Wallet, bei der Menschen sich wirklich sicher fühlten.
Dann änderte sich am 30. Juli 2026 alles.
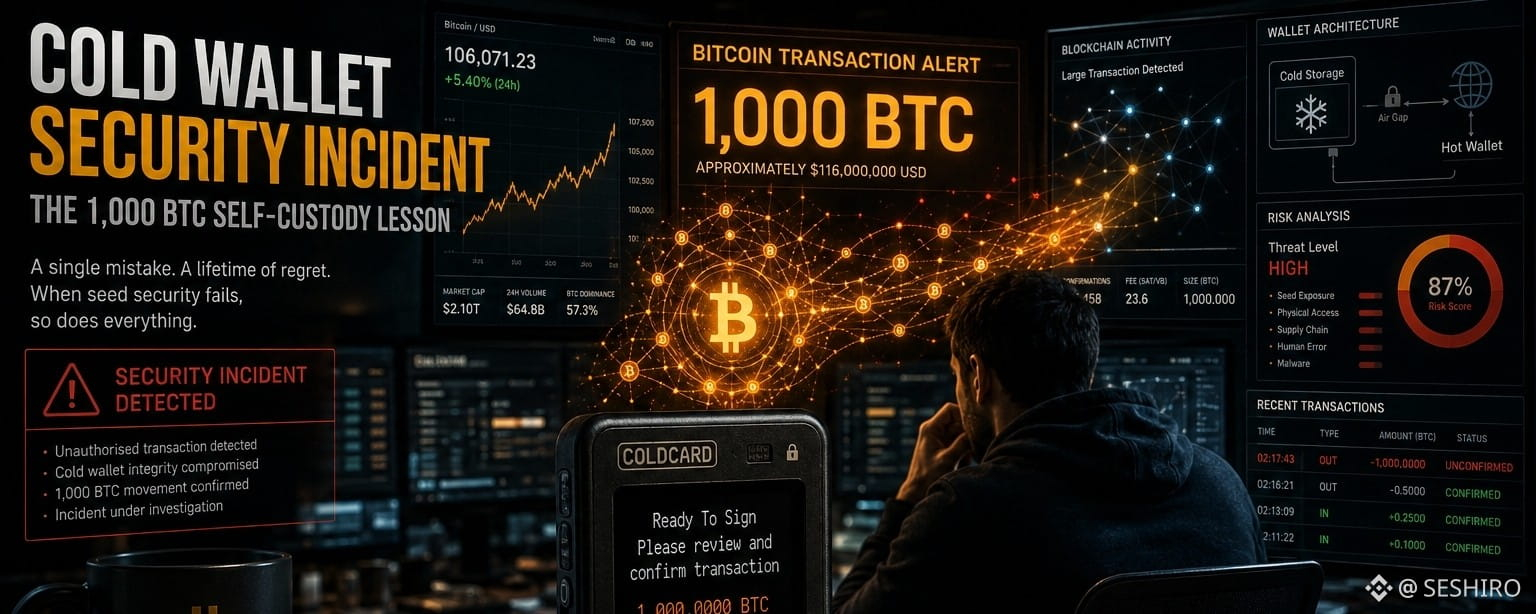
Am Morgen des 30. Juli 2026 entleerte ein einzelner Angreifer in etwa 41 Minuten 1.196 Bitcoin-Adressen. Ungefähr 1.082 BTC im Wert von rund 70 Millionen US-Dollar wurden zu diesem Zeitpunkt aus Wallets verschoben, die das Internet noch nie berührt hatten.
Als sich der Staub gelegt hatte, war der bestätigte Schaden bereits 130 Millionen US-Dollar über mehr als 5.200 Adressen hinweg – und er stieg noch weiter. Es ist der größte Hardware-Wallet-Exploit in der Geschichte der Krypto-Welt und der drittgrößte Krypto-Hack von 2026.
WAS IST COLDCARD
Coldcard wird seit 2017 von dem kanadischen Unternehmen Coinkite hergestellt. Es baute sich einen Ruf auf durch eine Bitcoin-only-Designausrichtung, doppelte Secure Elements, quelloffene Firmware und geschichtete physische Sicherheitsfunktionen, die die meisten Wettbewerber nicht anboten.
Das war kein Wallet für Einsteiger. Es war das Wallet, das ernsthafte Befürworter von Self Custody den Leuten empfohlen haben, die bedeutende Mengen an Bitcoin aufbewahren. Also die Art von Gerät, die bei Nutzern das Gefühl auslöst, sie hätten alles richtig gemacht.
Wie ein Opfer es nach dem Verlust von 1,6 Millionen US-Dollar ausdrückte: „Vielleicht ist das Schwerste daran, dass ich wirklich alles richtig gemacht habe. Ich habe meine Seed-Phrase nie mit irgendjemandem geteilt. Meine Geräte haben nie das Internet berührt. Alles wurde in mehreren Tresoren und bei Safety-Deposit-Boxen aufbewahrt. Nichts davon hat geholfen. Alles nur, weil die Hardware, die die Seed-Phrase ursprünglich erzeugt hat, in ihrem Code eine einzige Zeile aus dem Jahr 2021 hatte, die eine Schwachstelle enthält.“
Diese eine Codezeile aus dem Jahr 2021 ist der Punkt, an dem die Geschichte wirklich beginnt.
DER FEHLER, DER SEIT 2021 VERSTEckt WURDE
Ein Build-Konfigurationsfehler in der Coldcard-Firmware-Version 4.0.1 wurde im März 2021 ausgeliefert und leitete die Seed-Generierung an einen deterministischen Software-Pseudozufallszahlengenerator statt an den Hardware-Zufallszahlengenerator des Geräts (STM32). Dadurch sank die effektive Entropie von 128 Bit auf etwa 40 Bit bei Mk3-Geräten und 72 Bit bei den Modellen Mk4, Mk5 und Q.
Lass uns das in einfacher Sprache auseinandernehmen.
Wenn du ein Hardware-Wallet zum ersten Mal einrichtest, generiert es eine Seed-Phrase. Diese Seed-Phrase wird aus einer Zufallszahl abgeleitet. Die Zufälligkeit dieser Zahl ist alles. Je zufälliger sie ist, desto schwieriger ist es für irgendwen, deinen privaten Schlüssel zu erraten oder nachzubauen.
Die Firmware von Coldcard sollte ihren Hardware-Zufallszahlengenerator nutzen, um genau diese Zufälligkeit zu erzeugen. Stattdessen führte ein Codefehler dazu, dass sie an einen Software-Generator weitergereicht wurde, der bei weitem weniger zufällig war und vorhersehbare Konstanten verwendete. Das Ergebnis waren Seed-Phrasen, die normal aussahen, aber mathematisch viel schwächer waren, als sie hätten sein sollen.
Die Secure Elements wurden nie kompromittiert. Die Seeds, die sie schützten, waren von dem Moment an, in dem sie erstellt wurden, schwach.
Niemand wusste das. Die Wallets sahen in Ordnung aus. Die Seed-Phrasen sahen in Ordnung aus. Die Sicherheit sah in Ordnung aus. Aber darunter, in jeder Wallet, die zwischen März 2021 und dem Patch-Release im Juli 2026 mit betroffener Firmware erzeugt wurde, steckte ein privater Schlüssel, der theoretisch von jedem mit genug Rechenleistung und Wissen über den Fehler per „Brute Force“ erzwingbar war.
SO ENTROLLTE SICH DER ANGRIFF
Ein Angreifer begann am 30. Juli 2026 damit, Wallets systematisch zu leeren und entnahm dabei in der ersten Welle 1.082 BTC von 1.196 Adressen innerhalb von 41 Minuten.
Zwanzig fünf Minuten nach Beginn dieser ersten Welle hatten bereits Hunderte von Bitcoin-Haltern alles in ihren Cold-Storage-Wallets verloren. Die Geschwindigkeit war möglich, weil der Angreifer keinen physischen Zugriff auf irgendein Gerät brauchte. Er nutzte lediglich das Wissen über den Firmware-Fehler, um die geschwächten privaten Schlüssel rechnerisch nachzubilden und die Wallets aus der Ferne zu leeren.
Was zunächst nach einem einzigen koordinierten Angriff aussah, wurde schnell etwas völlig anderes. Der Coldcard-Exploit zerfiel von einer Handvoll koordinierter Wellen zu einem offenen „Free-for-all“, wobei Galaxy Research schätzte, dass mindestens 15 separate Angreifer verwundbare Wallets leeren.
Das Blockchain-Analyseunternehmen TRM Labs verfolgte die Aktivität auf mindestens 15 verschiedene Bedrohungsakteure zurück, von denen einige vermutlich opportunistische Nachahmer waren. Gestohlene Gelder wurden laut CertiK über Tools zur Privatsphäre weitergeleitet, darunter Wasabi und Tornado Cash.
Sobald die Schwachstelle bekannt wurde, ging es nicht mehr nur darum, dass der ursprüngliche Angreifer sie ausnutzte. Andere, die den Fehler verstanden, stießen dazu, um nach verwundbaren Wallets zu suchen, die noch nicht geleert worden waren.
DIE OPFER HABEN NICHTS FALSCH GEMACHT
Das ist der Teil der Geschichte, der das Verarbeiten besonders schwierig macht.
Das Unangenehme ist: Keines der Opfer hat etwas Falsches getan. Sie haben keinen Phishing-Link angeklickt, keine Seed-Phrase in eine gefälschte Website eingefügt oder eine bösartige Transaktion signiert.
Jeder einzelne Teil der üblichen Self-Custody-Empfehlungen wurde befolgt: Bewahre deine Seed-Phrase offline auf. Gib sie niemals an irgendwen weiter. Nutze ein Hardware-Wallet. Bewahre es an mehreren sicheren Orten auf.
Alles davon war irrelevant, weil das Problem nicht darin lag, wie Nutzer mit ihren Wallets umgegangen sind. Das Problem war direkt im Gerät selbst eingebaut, und zwar im Moment, in dem das Wallet zum ersten Mal eingerichtet wurde. Eine Schwachstelle, die durch eine einzelne Codezeile fünf Jahre vor Beginn der Angriffe eingeführt wurde.
Diese Realität hat die Self-Custody-Community tief erschüttert. Das Versprechen von Hardware-Wallets ist: Wenn du alles richtig machst, sind deine Gelder sicher. Der Coldcard-Exploit hat gezeigt, dass „alles richtig machen“ nicht immer ausreicht, wenn in der Hardware selbst ein Fehler steckt, den man nicht sehen kann.
WELCHE GERÄTE BETROFFEN WAREN
Angreifer nutzten Firmware-Versionen von 4.0.1 bis 4.1.9 aus, die sich vom März 2021 bis zum Patch-Release im Juli 2026 erstreckten.
Das heißt: Jeder Coldcard-Nutzer, der seine Seed-Phrase auf einer Firmware innerhalb dieses Bereichs generiert hat, ist potenziell verwundbar. Der Fehler betraf die Modelle Mk3, Mk4, Mk5 und Q in unterschiedlichem Ausmaß, wobei Mk3-Geräte die schwächste Schlüsselkraft hatten – ungefähr 40 Bits.
Das Aktualisieren der Firmware behebt bestehende Wallets nicht. Jeder, der zwischen März 2021 und dem Patch eine Seed auf einer Coldcard generiert hat, sollte sie als kompromittiert behandeln und auf eine neue Seed umsteigen.
Das ist kritisch. Das Installieren der neuesten Firmware macht den Schaden nicht rückgängig. Wenn dein Wallet in dem betroffenen Zeitraum eingerichtet wurde, ist die von ihm generierte Seed-Phrase weiterhin schwach – unabhängig davon, welche Firmware-Version du jetzt nutzt. Die einzige sichere Maßnahme ist, eine komplett neue Seed auf einem gepatchten Gerät zu generieren und die Gelder auf das neue Wallet zu übertragen.
DIE WEITEREN FRAGEN, DIE DAS AUFWIRFT
Der Vorfall ist der größte Hardware-Wallet-Exploit in der Geschichte der Krypto-Welt und zwingt das gesamte Bitcoin-„Self Custody“-Modell dazu, eine Frage zu beantworten, der es seit seiner Entstehung aus dem Weg gegangen ist: Wer prüft den Code, der deine Schlüssel erzeugt?
Hardware-Wallets gelten als vertrauenswürdig, weil sie angeblich sicherer sind als Software-Wallets oder Konten an Börsen. Nutzer kaufen sie gezielt, weil sie ihre Gelder aus jeder Online-Angriffsfläche entfernen wollen. Der Coldcard-Exploit zeigt, dass die Sicherheit eines Hardware-Wallets vollständig von der Integrität seiner Firmware und der Qualität seines Codes in jedem Schritt der Entwicklung abhängt.
Die Firmware von Coinkite ist quelloffen, was allgemein als Sicherheitsvorteil gilt, weil jeder den Code prüfen kann. Aber Open Source bedeutet nicht, dass jede Codezeile gründlich von unabhängigen Experten überprüft wird. Der im März 2021 eingeführte Fehler blieb über fünf Jahre unentdeckt.
Onramp-CEO Michael Tanguma merkte an, dass Self Custody und ETFs dieselbe Schwachstelle teilen: einen Single Point of Failure. Beim ETF ist dieser Single Point der Verwahrer. Bei Self Custody ist dieser Single Point das Gerät und die darauf laufende Software.
Auch nicht perfekt sicher. Sie haben nur unterschiedliche Ausfallarten.
WAS BETROFFENE NUTZER JETZT SOFORT TUN SOLLTEN
Wenn du eine Coldcard hast, die zwischen März 2021 und Juli 2026 eingerichtet wurde, dann ist das, was die Sicherheits-Community empfiehlt:
Gehe davon aus, dass deine aktuelle Seed kompromittiert ist – unabhängig davon, ob sich deine Gelder bereits bewegt haben
Richte eine brandneue Coldcard mit der neuesten gepatchten Firmware ein und generiere eine komplett neue Seed
Übertrage alle Gelder von deinen alten Wallet-Adressen auf neue Adressen, die auf der neuen Seed generiert wurden
Handle dringend, weil verwundbare Wallets, die noch nicht geleert wurden, möglicherweise weiterhin ins Visier genommen werden
Aktualisiere nicht einfach nur die Firmware auf deinem bestehenden Gerät und betrachte dich dann als sicher. Die Seed, die unter der verwundbaren Firmware erzeugt wurde, ist weiterhin schwach. Du brauchst eine neue Seed, die unter sauberen Bedingungen generiert wurde.
FAZIT
Die Verluste von über 116 Millionen US-Dollar entstanden nicht durch ein kaputtes Secure Element, sondern durch eine schwache Seed-Generierung. Das zeigt, dass die Sicherheit von Hardware-Wallets nicht einfach nur etwas mit der Architektur des Geräts zu tun hat. Es geht um den gesamten Stack: Qualität der Seed-Generierung, Hygiene bei Firmware-Updates und die Fähigkeit des Nutzers, Sicherheitswarnungen zu prüfen und darauf zu reagieren.
Der Coldcard-Exploit bedeutet nicht, dass Hardware-Wallets nicht sinnvoll sind. Es bedeutet, dass die Annahme, jedes Gerät sei vollkommen unfehlbar, dauerhaft ausgedient hat.
Self Custody ist immer noch eines der mächtigsten Werkzeuge, die Krypto-Nutzern zur Verfügung stehen. Aber es bringt Verantwortung mit sich, die über den bloßen Kauf des richtigen Geräts hinausgeht. Dazu gehört, über Sicherheitswarnungen informiert zu bleiben, zu verstehen, welche Firmware dein Gerät ausführt, und bereit zu sein, Gelder zu migrieren, sobald eine Schwachstelle entdeckt wird – selbst noch Jahre nachdem dein Wallet zum ersten Mal eingerichtet wurde.
Die schwierigste Lektion aus dem Coldcard-Exploit ist: Alles richtig zu machen ist heute keine Garantie für Sicherheit, wenn im Moment der erstmaligen Erstellung deiner Wallet etwas schiefgelaufen ist.
In Krypto ist diese Art von verstecktem Risiko real – und es gibt sie immer.
WENN DU MEHR VON DIESEN INFORMATIONEN WILLST, KOMMT DA NOCH VIEL MEHR – VERBUNDEN MIT DEM KRYPT0-BEREICH.
FÜR DEN MOMENT FOLGT UNS AUF TWITTER: SMCRESEARCHERS

BNB
741.86
-0.50%