#dusk $DUSK @Dusk $DUSK : Ist vertrauliche Sicherheit die fehlende Schicht zwischen der Transparenz im DeFi-Stil und der Vertraulichkeit, die in traditionellen Kapitalmärkten erwartet wird?
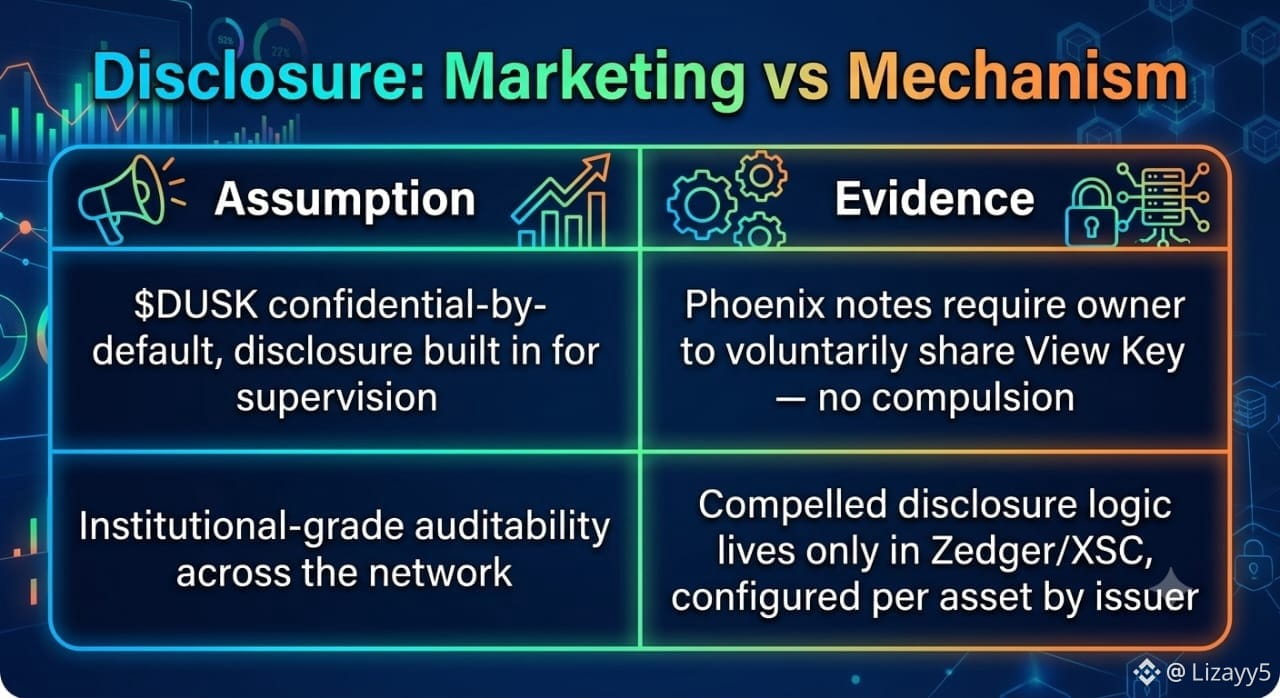
[26/08, 10:10 pm] app001: Hab die ganze Zeit auf eine Zeile in Dusk-Dokumenten gestarrt: Ein Notizinhaber kann seinen View Key teilen, damit jemand anderes sieht, was drin ist, aber nichts zwingt ihn dazu. $DUSK #dusk @Dusk macht Phoenix zu „vertraulichkeitsorientiert standardmäßig“ mit für die Aufsicht eingebauter Offenlegung. Lies das Primitive selbst: Darin ist keine eingebaute Offenlegung — sie wird herausgegeben, im Ermessen des Besitzers.
Das ist die allgemeine Transfer-Schicht. Erzwingende Sichtbarkeit ist etwas anderes, etwas Engeres. Dusk-eigene Architektur trennt das auf: Zedger, das kontobasierte Modell, das speziell für Confidential Security Contracts (XSC) gebaut wurde, ist der Ort, an dem Compliance- und Settlement-Regeln pro Asset kodiert werden — nicht Phoenix. Das Whitepaper und die aktuellen Doku legen „eingebaute Compliance“ auf Zedger fest, nie auf die grundlegende, abgeschirmte-Notiz-Schicht.
Also ist „selektive Offenlegung“ kein ein Mechanismus, der unter $DUSK läuft — es sind zwei, die unterschiedliche Aufgaben erledigen. Normale Phoenix-Transfers bleiben standardmäßig vom Besitzer gesteuert (owner-gated). Nur Assets, die ein Emittent tatsächlich über Zedger/XSC ausrollt, tragen protokollerzwingbare Auditierbarkeit. Institutionen-taugliche Vertraulichkeit ist hier also keine Netzwerkeigenschaft. Sie ist eine Konfigurationsentscheidung pro Asset.
Lohnt sich zu prüfen: Wie viele tatsächlich live Assets auf Zedger haben diese Logik für erzwungene Offenlegung wirklich eingeschaltet, versus Assets, die einfach nur auf den normalen Phoenix-Schienen liegen.