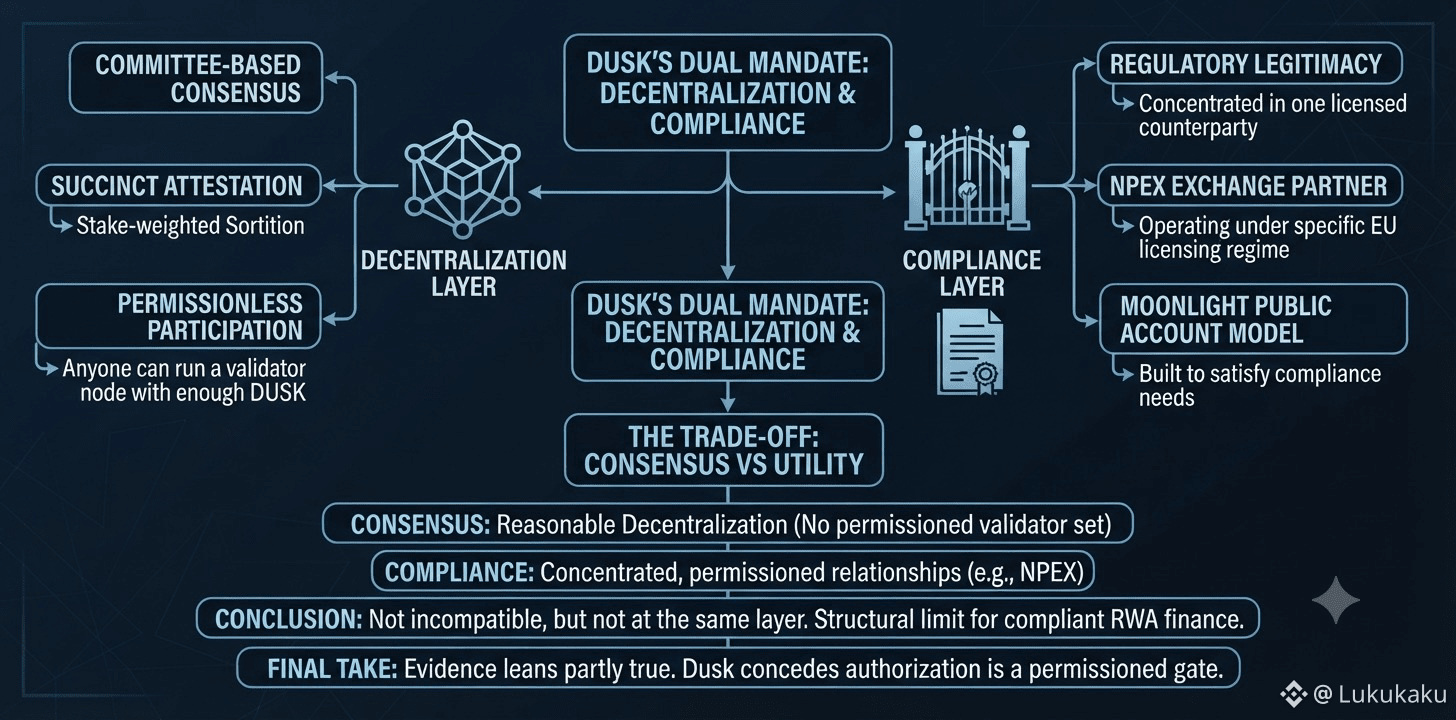
Ist vollständige Dezentralisierung tatsächlich unvereinbar mit strenger regulatorischer Compliance – oder ist das nur etwas, das Leute sagen, um Projekte zu entschuldigen, die nie wirklich ernsthaft versucht haben, beides zugleich zu leisten? Ich glaube nicht, dass es eine klare Antwort mit Ja oder Nein gibt, aber Dusk ist ein wirklich nützliches Testbeispiel, weil es härter als die meisten Projekte daran gearbeitet hat, beides gleichzeitig zu halten.
Auf der Seite der Dezentralisierung nutzt Dusk einen gremienbasierten Konsens, Succinct Attestation, bei dem Provisioner über stake-gewichtete Sortition ausgewählt werden und nicht über einen festen, erlaubten Validator-Set. Das ist ein echter Versuch, permissionless Teilnahme zu ermöglichen. Auf der Compliance-Seite läuft seine bedeutendste reale Marktdurchdringung genau über einen regulierten Austausch-Partner, NPEX, der unter einem konkreten EU-Lizenzierungsrahmen arbeitet. Das öffentliche Account-Modell von Moonlight wurde speziell dafür gebaut, die Compliance-Anforderungen dieser Beziehung zu erfüllen. Die Konzentration der regulatorischen Legitimität auf einen einzelnen lizenzierten Kontrahenten ist eine weniger dezentrale Abhängigkeit als ein Protokoll ohne institutionellen Gatekeeper. Jeder kann einen Validator-Node betreiben, wenn genug gestakte DUSK vorhanden sind. Niemand wird einfach dadurch NPEX’ lizenzierter Partner, dass er mit Kapital auftaucht – diese Asymmetrie ist die eigentliche Form des Interessenausgleichs.
Mein ehrlicher Eindruck: Die Evidenz spricht teilweise für „wahr“, statt für „falsch“. Dunks Konsensschicht bleibt angemessen dezentral, aber die Compliance-Schicht, die ihm echten Nutzen verschafft, läuft über konzentrierte, erlaubte Beziehungen, denn kein Regulierer lizenziert ein anonymer Validator-Set. Das ist kein einzigartiger Makel von Dusk. Es ist eher eine strukturelle Grenze dafür, wie complyante RWA-Finanzierung auf irgendeiner Chain im Moment funktionieren kann. Vollständige Dezentralisierung und strenge Compliance sind hier nicht vollständig miteinander unvereinbar, aber sie liegen eindeutig nicht auf derselben Ebene des Stack. Dunks eigenes Pitch räumt das bereits teilweise ein: Seine Infrastruktur soll native Emissions-Workflows für regulierte Wertpapiere tragen, sobald Institutionen und Handelsplätze die entsprechende Autorisierung erhalten haben; und Autorisierung ist ein permissionierter Gate, kein dezentraler.
#dusk $DUSK @Dusk