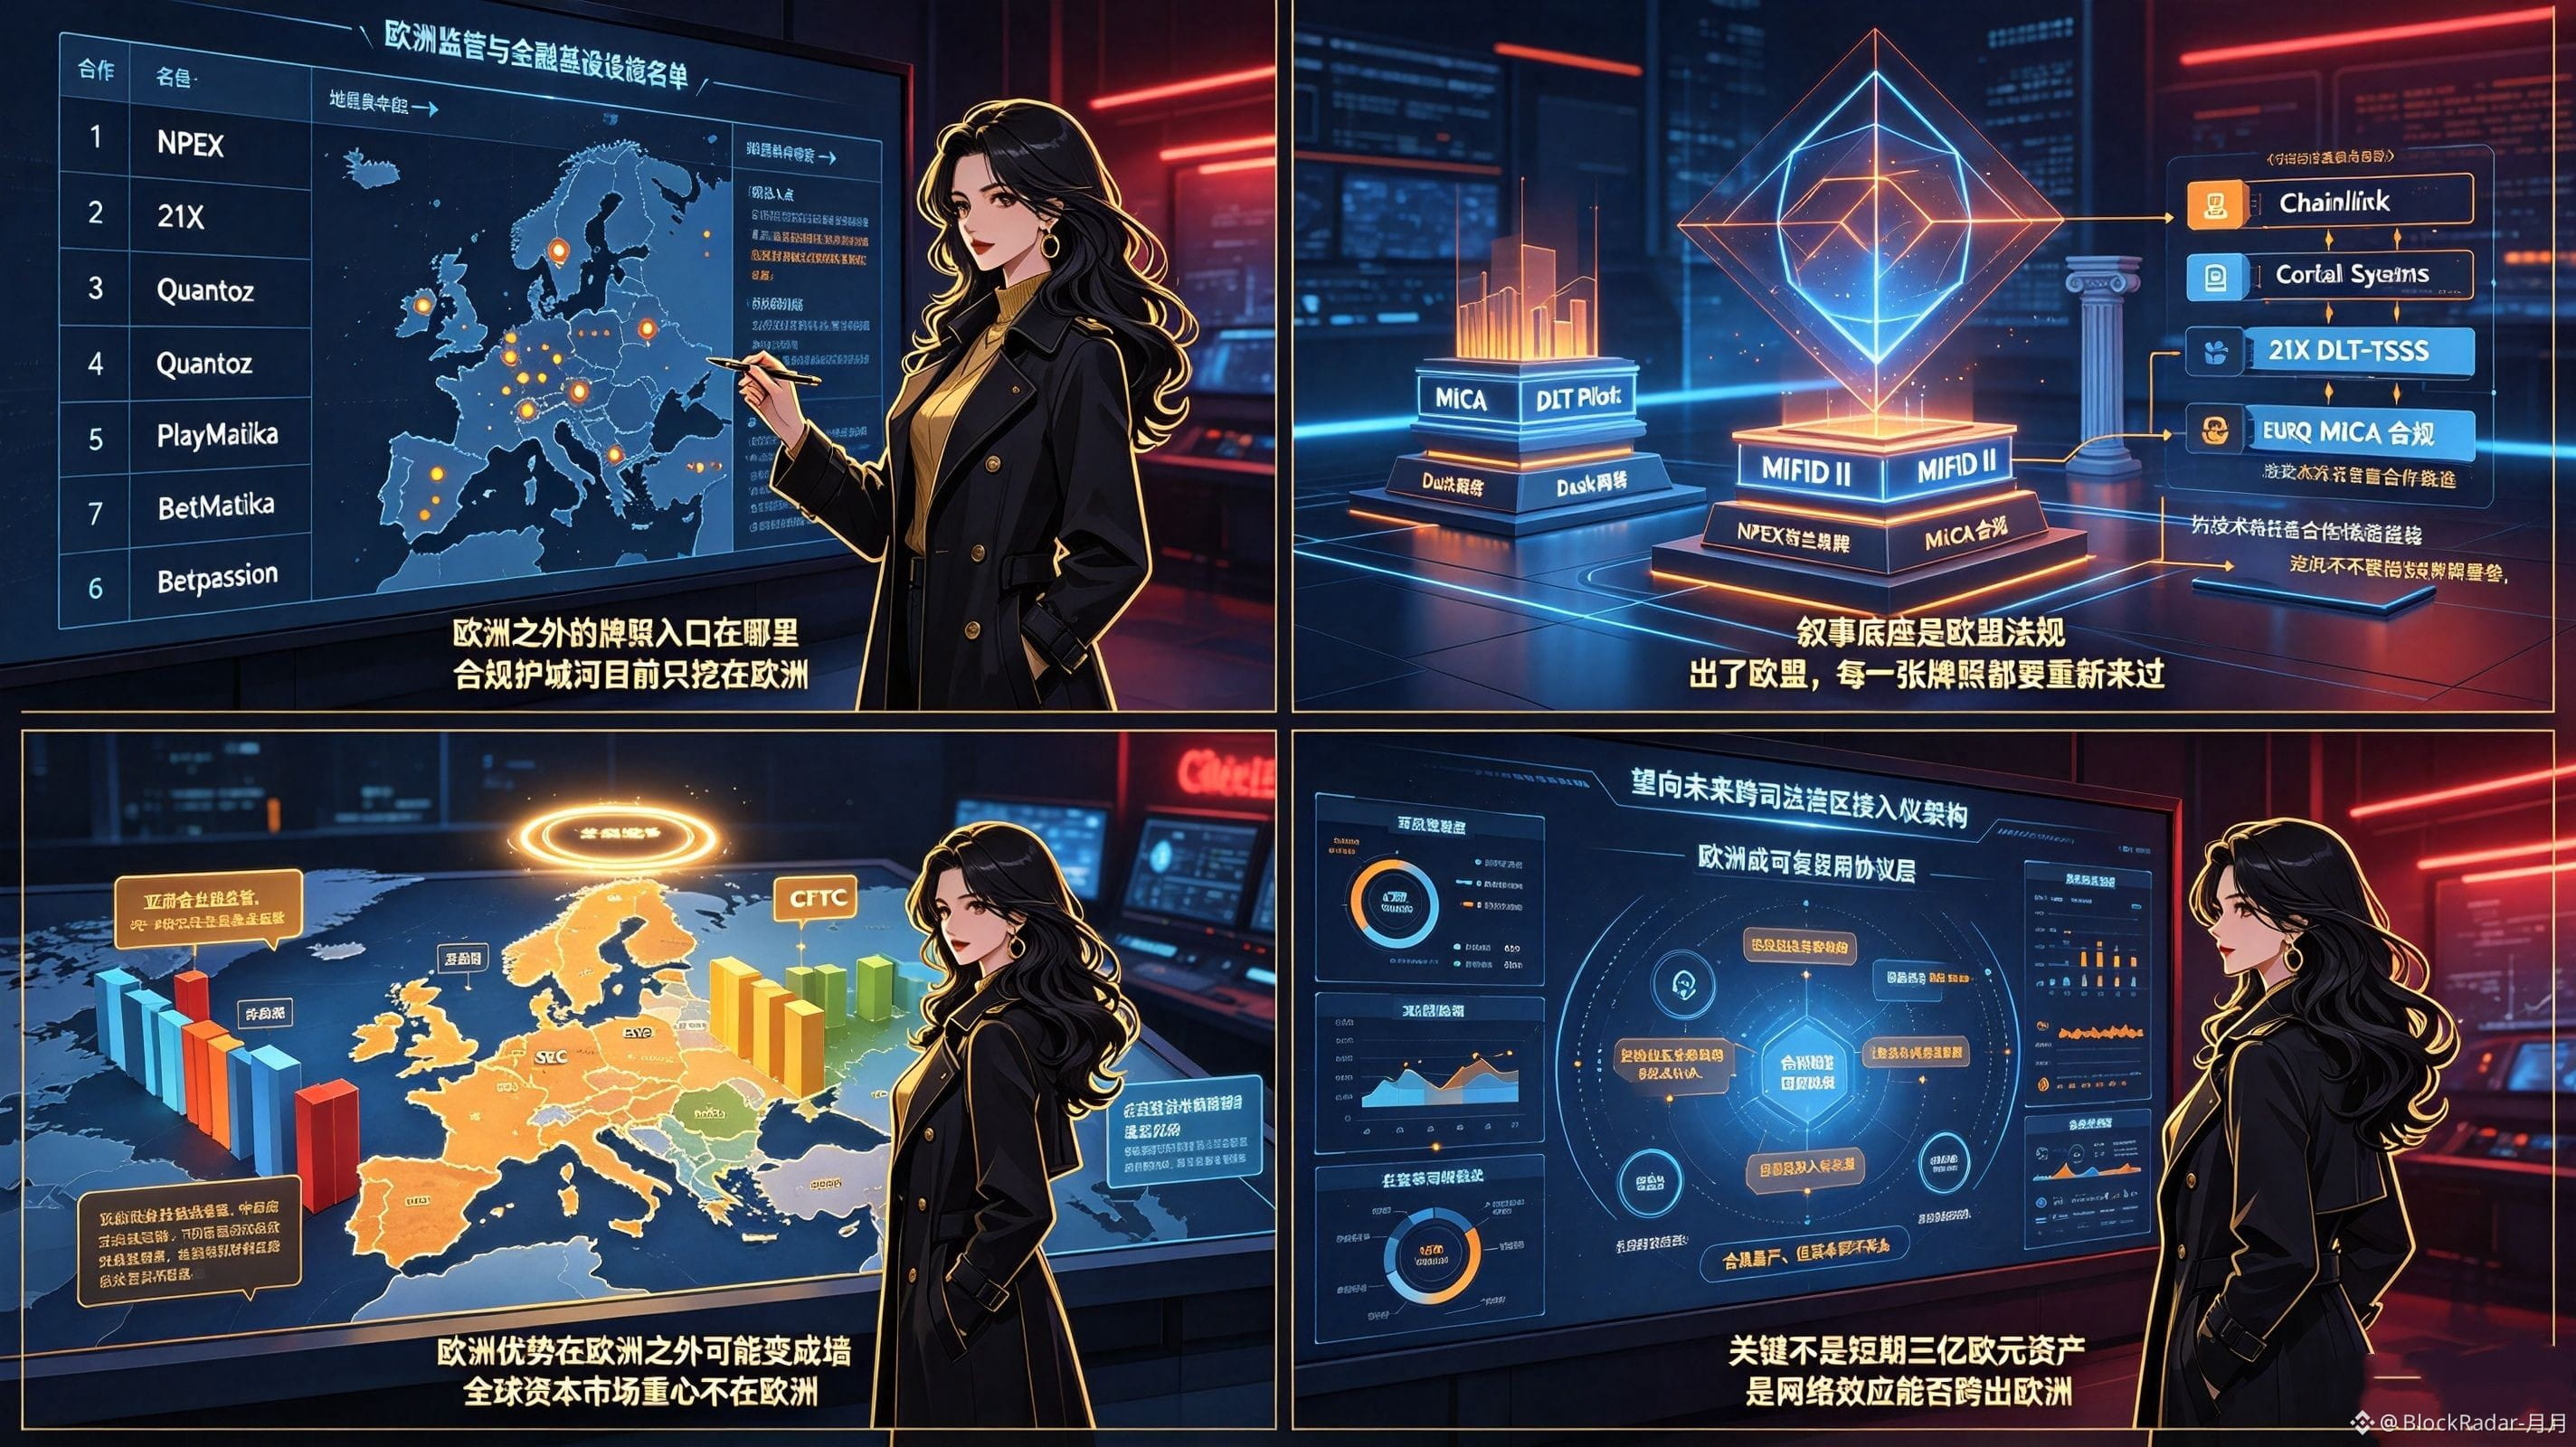
Letzte Nacht habe ich die Kooperationsliste für @Dusk sortiert und wollte lizenzierte Stellen außerhalb Europas finden. Ich stellte fest, dass neben NPEX, 21X und Quantoz auch PlayMatika und Betpassion aus Italien bei DuskPay angebunden sind – allerdings gehören sie weiterhin innerhalb der EU. Diese geografische Konzentration hat mich vor der Tabelle lange aufgehalten. Eigentlich wollte ich nur den Stand der geschäftlichen Entwicklung ordnen, doch eine grundlegendere Frage zog mich in ihren Bann: Eine Kette, die sich „globale Finanz-Infrastruktur“ nennt – die Compliance-Burggräben werden aktuell nur in Europa ausgebaut.
Auf den ersten Blick wirkt Dusk wie eine datenschutzkonforme Public-Chain. Aber je mehr ich hinschaue, desto stärker habe ich den Eindruck, dass ihr Kern eigentlich ein „digitales Spiegelbild der europäischen Finanzregulierung“ ist. Begriffe wie MiCA, DLT Pilot und MiFID II bilden die komplette Erzählbasis von Dusk. Die niederländische Lizenz von NPEX, das DLT-TSS von 21X, die MiCA-Compliance von EURQ – jedes dieser Elemente entspricht exakt einer EU-Vorschrift. Chainlink und Cordial Systems bringen zwar eine globalisierte Technologie und Verwahr-/Custody-Kooperationen mit, aber sie sind keine lizenzierten Finanzinstitute und können echte Lizenz-Hürden nicht ersetzen. Dieses Design wirkt in Brüssel unangreifbar, aber sobald man die EU verlässt, muss jede Lizenz erneut erarbeitet werden. #dusk
Was mich hier besonders vorsichtig macht: Der Compliance-Vorteil Europas ist in Europa eine Schutzmauer (ein Burggraben), außerhalb Europas dagegen möglicherweise nur eine Wand. Die USA haben die SEC und die CFTC, Asien hat seine jeweils eigenen Regulierungsstrukturen. Wenn Dusk in diese Märkte hinein will, kann es die Compliance-Vorlagen der EU nicht einfach direkt wiederverwenden, sondern muss von vorn ein rechtliches Rahmenwerk aufbauen und Lizenzen neu verhandeln. Und der Schwerpunkt der globalen Kapitalmärkte liegt offensichtlich nicht in Europa – US-Aktien, asiatische Anleihen, Staatsfonds im Nahen Osten: Diese Größenordnungen übersteigen den derzeit erreichbaren Bereich von Dusk bei Weitem. Noch subtiler ist: $DUSK s Privacy-Design ist stark an europäische Traditionen des Datenschutzes gekoppelt. Das ist in anderen Jurisdiktionen womöglich kein Pluspunkt und erfordert teils sogar zusätzliche Erklärungen.
Jetzt gilt es zu beobachten, ob Dusk die Compliance-Erfahrungen aus Europa in eine abstrahierte, wiederverwendbare technische Architektur übersetzen kann – sodass lizenzierte Institutionen in anderen Regionen so schnell andocken können, wie man ein Protokoll verbindet, statt jedes Mal in einer neuen Jurisdiktion eine komplette neue rechtliche Anpassungsrunde durchlaufen zu müssen. Was mich wirklich interessiert, ist nicht kurzfristig das €300M-Asset von NPEX, sondern langfristig, ob die Netzwerk-Effekte von DUSK über Europa hinaus wirken können – oder ob das Projekt am Ende in einer „Compliance-besonders-strengen, aber kapitalmäßig zu dünn bestückten“ Festung gefangen bleibt.
Auf den ersten Blick wirkt Dusk wie eine datenschutzkonforme Public-Chain. Aber je mehr ich hinschaue, desto stärker habe ich den Eindruck, dass ihr Kern eigentlich ein „digitales Spiegelbild der europäischen Finanzregulierung“ ist. Begriffe wie MiCA, DLT Pilot und MiFID II bilden die komplette Erzählbasis von Dusk. Die niederländische Lizenz von NPEX, das DLT-TSS von 21X, die MiCA-Compliance von EURQ – jedes dieser Elemente entspricht exakt einer EU-Vorschrift. Chainlink und Cordial Systems bringen zwar eine globalisierte Technologie und Verwahr-/Custody-Kooperationen mit, aber sie sind keine lizenzierten Finanzinstitute und können echte Lizenz-Hürden nicht ersetzen. Dieses Design wirkt in Brüssel unangreifbar, aber sobald man die EU verlässt, muss jede Lizenz erneut erarbeitet werden. #dusk
Was mich hier besonders vorsichtig macht: Der Compliance-Vorteil Europas ist in Europa eine Schutzmauer (ein Burggraben), außerhalb Europas dagegen möglicherweise nur eine Wand. Die USA haben die SEC und die CFTC, Asien hat seine jeweils eigenen Regulierungsstrukturen. Wenn Dusk in diese Märkte hinein will, kann es die Compliance-Vorlagen der EU nicht einfach direkt wiederverwenden, sondern muss von vorn ein rechtliches Rahmenwerk aufbauen und Lizenzen neu verhandeln. Und der Schwerpunkt der globalen Kapitalmärkte liegt offensichtlich nicht in Europa – US-Aktien, asiatische Anleihen, Staatsfonds im Nahen Osten: Diese Größenordnungen übersteigen den derzeit erreichbaren Bereich von Dusk bei Weitem. Noch subtiler ist: $DUSK s Privacy-Design ist stark an europäische Traditionen des Datenschutzes gekoppelt. Das ist in anderen Jurisdiktionen womöglich kein Pluspunkt und erfordert teils sogar zusätzliche Erklärungen.
Jetzt gilt es zu beobachten, ob Dusk die Compliance-Erfahrungen aus Europa in eine abstrahierte, wiederverwendbare technische Architektur übersetzen kann – sodass lizenzierte Institutionen in anderen Regionen so schnell andocken können, wie man ein Protokoll verbindet, statt jedes Mal in einer neuen Jurisdiktion eine komplette neue rechtliche Anpassungsrunde durchlaufen zu müssen. Was mich wirklich interessiert, ist nicht kurzfristig das €300M-Asset von NPEX, sondern langfristig, ob die Netzwerk-Effekte von DUSK über Europa hinaus wirken können – oder ob das Projekt am Ende in einer „Compliance-besonders-strengen, aber kapitalmäßig zu dünn bestückten“ Festung gefangen bleibt.