#dusk $DUSK @Dusk hat vor Kurzem an grenzüberschreitendem E-Commerce herumgebastelt. In unserem Chat hat er beiläufig gesagt: „Am nervigsten ist gerade KYC – wenn man auf eine neue Plattform wechselt, muss man jedes Mal wieder Ausweis und Kontoauszüge neu einreichen, und die Unterlagen sind überall verstreut. Ich habe in meinem Kopf sofort Dusk’s Citadel-Protokoll aufblitzen sehen. Ich bin zurück und habe in meinen Notizen nachgeschaut – je mehr ich darüber nachdachte, desto klarer wurde mir, dass das im Grunde derselbe Graben ist wie sein Ärger.“
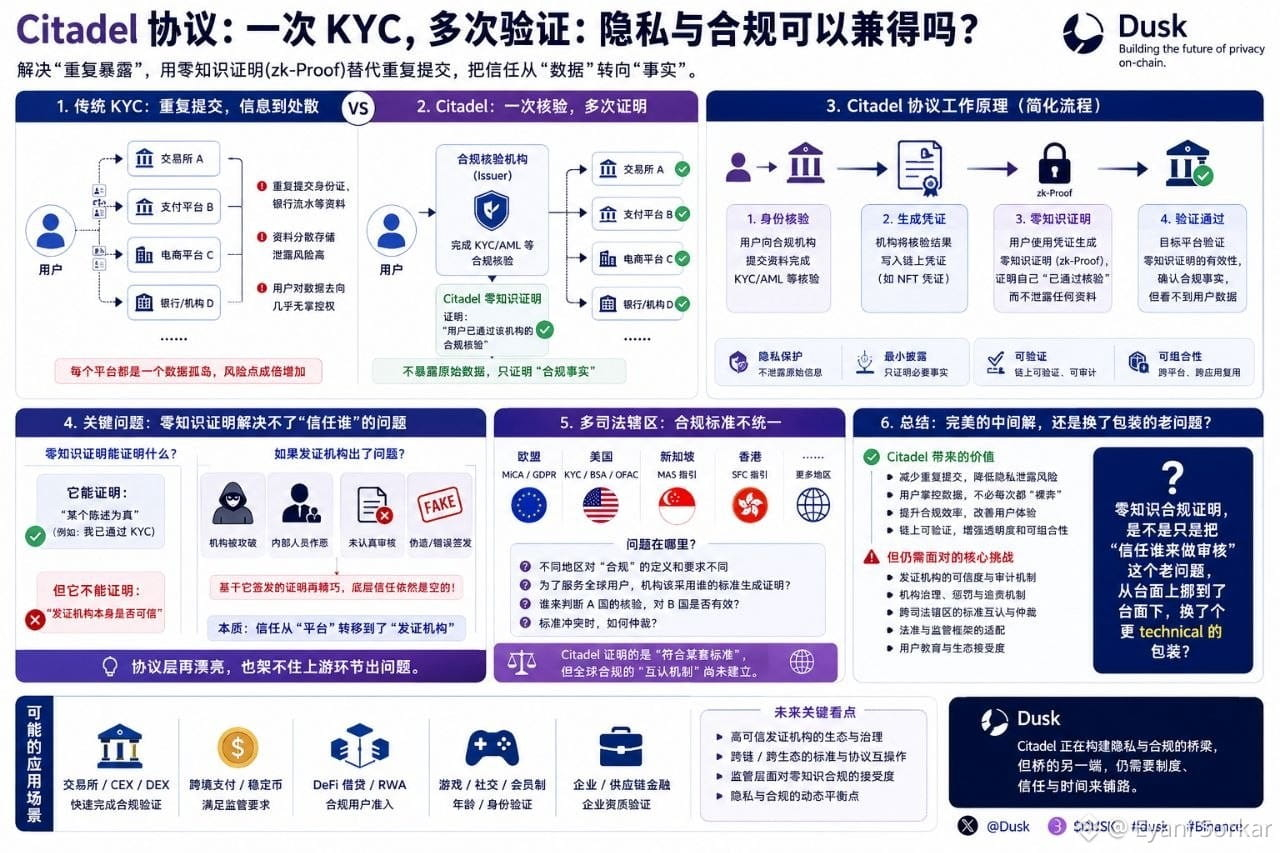
Der Kern von Citadel ist „doppelte Offenlegung“ zu vermeiden. Beim herkömmlichen KYC sammelt und speichert jede Plattform deine Identitätsdaten für sich. Je weiter die Daten verstreut sind, desto mehr Risikopunkte für Leaks und Missbrauch gibt es. Citadel setzt auf den Ansatz von Zero-Knowledge-Beweisen: Du musst nur beweisen, dass „du eine Compliance-Prüfung bei einer bestimmten Institution bestanden hast“ – aber du musst nicht die Originaldaten wie Ausweis, Adresse oder Vermögensdetails bei jeder neuen Plattform erneut einreichen. Die Aufsichtsbehörden bekommen ihr „grünes Licht“, aber deine konkreten Informationen werden nicht für alle sichtbar ausgerollt.
Als mein „Täter“-Verwandter das hörte, war seine erste Reaktion: „Aber wie weiß die Plattform, dass du nicht geschummelt hast?“ Genau das trifft den Punkt. Zero-Knowledge kann beweisen, dass „eine bestimmte Aussage wahr ist“, aber es kann dir nicht dabei helfen zu beurteilen, ob „die ausstellende Stelle selbst vertrauenswürdig ist“. Wenn die Institution, die die Prüfung ursprünglich gemacht hat, ein Problem hat – zum Beispiel angegriffen wird oder von Anfang an nicht ernsthaft geprüft hat – dann ist das Vertrauen, das auf ihrer Signatur beruht, auch mit noch so ausgefeilter Beweiskonstruktion am Fundament trotzdem leer. Das ist im Grunde dasselbe Problem wie bei meiner früheren Grübelei über Phoenix/Moonlight beim Umwandeln über Konten hinweg oder über Sozu-Flüssigkeits-Staking-Zertifikate, die sich lösen – die Mathematik auf Protokollebene ist noch so hübsch, wenn irgendwo in der vorgelagerten Kette selbst etwas schiefgeht.
Und in der Realität gibt es noch ein noch unangenehmeres Problem: In unterschiedlichen Rechtsräumen ist die Definition von „Compliance“ ohnehin nicht einheitlich. Die MiCA der EU, die KYC-Standards in den USA und die regulatorischen Maßstäbe in Asien unterscheiden sich überall. Citadel beweist „Konformität mit einem bestimmten Standard“. Aber wenn eine Institution Kunden aus mehreren Rechtsräumen gleichzeitig bedienen will: Welcher Standard soll dann verwendet werden, um diesen Beweis zu erzeugen? Und wer entscheidet im Streitfall, welche Auswertung der Prüfung in einem Rechtsraum für einen anderen gilt? Dafür gibt es aktuell keine klar erkennbare Antwort.
Ich denke immer noch darüber nach: Klingt eine Zero-Knowledge-Compliance-Bescheinigung nicht nach einer perfekten Zwischenlösung – wird damit nur das alte Problem „Wem vertrauen wir, dass er die Prüfung durchführt?“ unter die Oberfläche verlagert und mit einer anderen technischen Verpackung versehen?
@Dusk $DUSK #dusk #Binance
Der Kern von Citadel ist „doppelte Offenlegung“ zu vermeiden. Beim herkömmlichen KYC sammelt und speichert jede Plattform deine Identitätsdaten für sich. Je weiter die Daten verstreut sind, desto mehr Risikopunkte für Leaks und Missbrauch gibt es. Citadel setzt auf den Ansatz von Zero-Knowledge-Beweisen: Du musst nur beweisen, dass „du eine Compliance-Prüfung bei einer bestimmten Institution bestanden hast“ – aber du musst nicht die Originaldaten wie Ausweis, Adresse oder Vermögensdetails bei jeder neuen Plattform erneut einreichen. Die Aufsichtsbehörden bekommen ihr „grünes Licht“, aber deine konkreten Informationen werden nicht für alle sichtbar ausgerollt.
Als mein „Täter“-Verwandter das hörte, war seine erste Reaktion: „Aber wie weiß die Plattform, dass du nicht geschummelt hast?“ Genau das trifft den Punkt. Zero-Knowledge kann beweisen, dass „eine bestimmte Aussage wahr ist“, aber es kann dir nicht dabei helfen zu beurteilen, ob „die ausstellende Stelle selbst vertrauenswürdig ist“. Wenn die Institution, die die Prüfung ursprünglich gemacht hat, ein Problem hat – zum Beispiel angegriffen wird oder von Anfang an nicht ernsthaft geprüft hat – dann ist das Vertrauen, das auf ihrer Signatur beruht, auch mit noch so ausgefeilter Beweiskonstruktion am Fundament trotzdem leer. Das ist im Grunde dasselbe Problem wie bei meiner früheren Grübelei über Phoenix/Moonlight beim Umwandeln über Konten hinweg oder über Sozu-Flüssigkeits-Staking-Zertifikate, die sich lösen – die Mathematik auf Protokollebene ist noch so hübsch, wenn irgendwo in der vorgelagerten Kette selbst etwas schiefgeht.
Und in der Realität gibt es noch ein noch unangenehmeres Problem: In unterschiedlichen Rechtsräumen ist die Definition von „Compliance“ ohnehin nicht einheitlich. Die MiCA der EU, die KYC-Standards in den USA und die regulatorischen Maßstäbe in Asien unterscheiden sich überall. Citadel beweist „Konformität mit einem bestimmten Standard“. Aber wenn eine Institution Kunden aus mehreren Rechtsräumen gleichzeitig bedienen will: Welcher Standard soll dann verwendet werden, um diesen Beweis zu erzeugen? Und wer entscheidet im Streitfall, welche Auswertung der Prüfung in einem Rechtsraum für einen anderen gilt? Dafür gibt es aktuell keine klar erkennbare Antwort.
Ich denke immer noch darüber nach: Klingt eine Zero-Knowledge-Compliance-Bescheinigung nicht nach einer perfekten Zwischenlösung – wird damit nur das alte Problem „Wem vertrauen wir, dass er die Prüfung durchführt?“ unter die Oberfläche verlagert und mit einer anderen technischen Verpackung versehen?
@Dusk $DUSK #dusk #Binance