Kurzer Hinweis für alle, die verwirrt sind, was „EVM-kompatibel“ in Bezug auf eine Privacy-Chain wirklich bedeutet – denn DuskEVM funktioniert nicht so, wie viele annehmen.
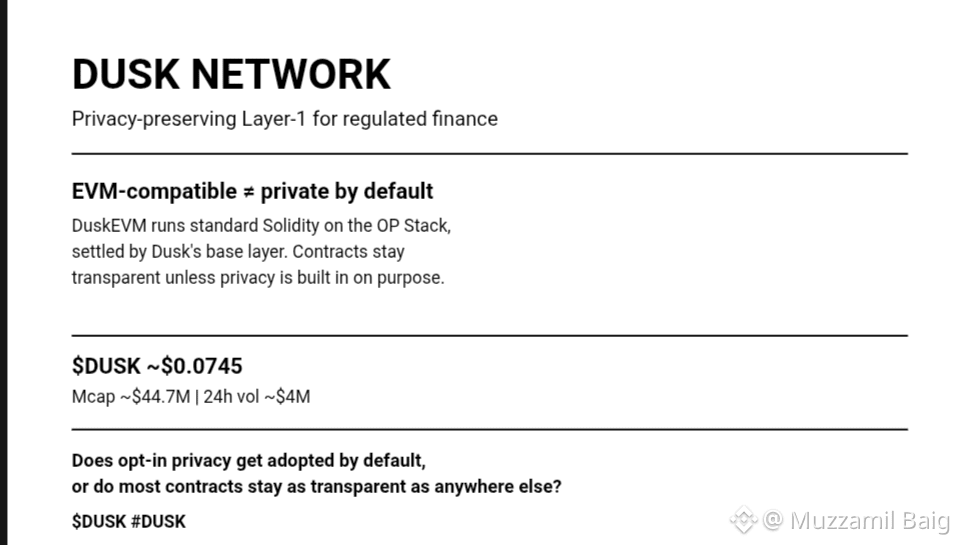
Die gängige Annahme: Dusk ist eine Privacy-Chain, also muss alles, was darauf gebaut wird, standardmäßig privat sein. So funktioniert DuskEVM aber nicht. Es führt normale Solidity-Contracts aus – mithilfe des OP-Stacks für die Ausführung, während die Basis-Layer von Dusk die Abwicklung übernimmt. Das bedeutet: Entwickler erhalten vertraute Tools – gleiche Contracts, gleicher Deployment-Flow wie auf jeder anderen EVM-Chain. Aber diese Contracts sind transparent, es sei denn, ein Entwickler baut gezielt mit den vertraulichen Primitiven von Dusk.
EVM-Kompatibilität und Privacy sind hier also zwei getrennte Design-Entscheidungen – keine gebündelte Funktion. Ein Team könnte heute auf DuskEVM deployen und am Ende einen vollständig öffentlichen Contract haben, genauso wie bei der Bereitstellung auf jedem anderen L2. Die Privacy-Tools sind zwar vorhanden, aber sie sind „opt-in“ und nicht automatisch.
Das sollte man wissen, bevor man davon ausgeht, dass jedes dApp auf Dusk die Privacy-Reputation der Chain automatisch mitnimmt.
$DUSK is handelt heute rund um 0,0745 US-Dollar, mit einer Marktkapitalisierung von nahe 44,7 Mio. US-Dollar und etwa 4 Mio. US-Dollar Handelsvolumen in 24 Stunden.
@Dusk setzt eindeutig darauf, dass Entwickler den vertraulichen Pfad wählen, sobald es einfach genug ist. Die Frage ist, ob „opt-in Privacy“ standardmäßig übernommen wird – oder ob die meisten Contracts auf DuskEVM am Ende genauso transparent sind wie überall sonst.
$DUSK #dusk