#dusk $DUSK @Dusk
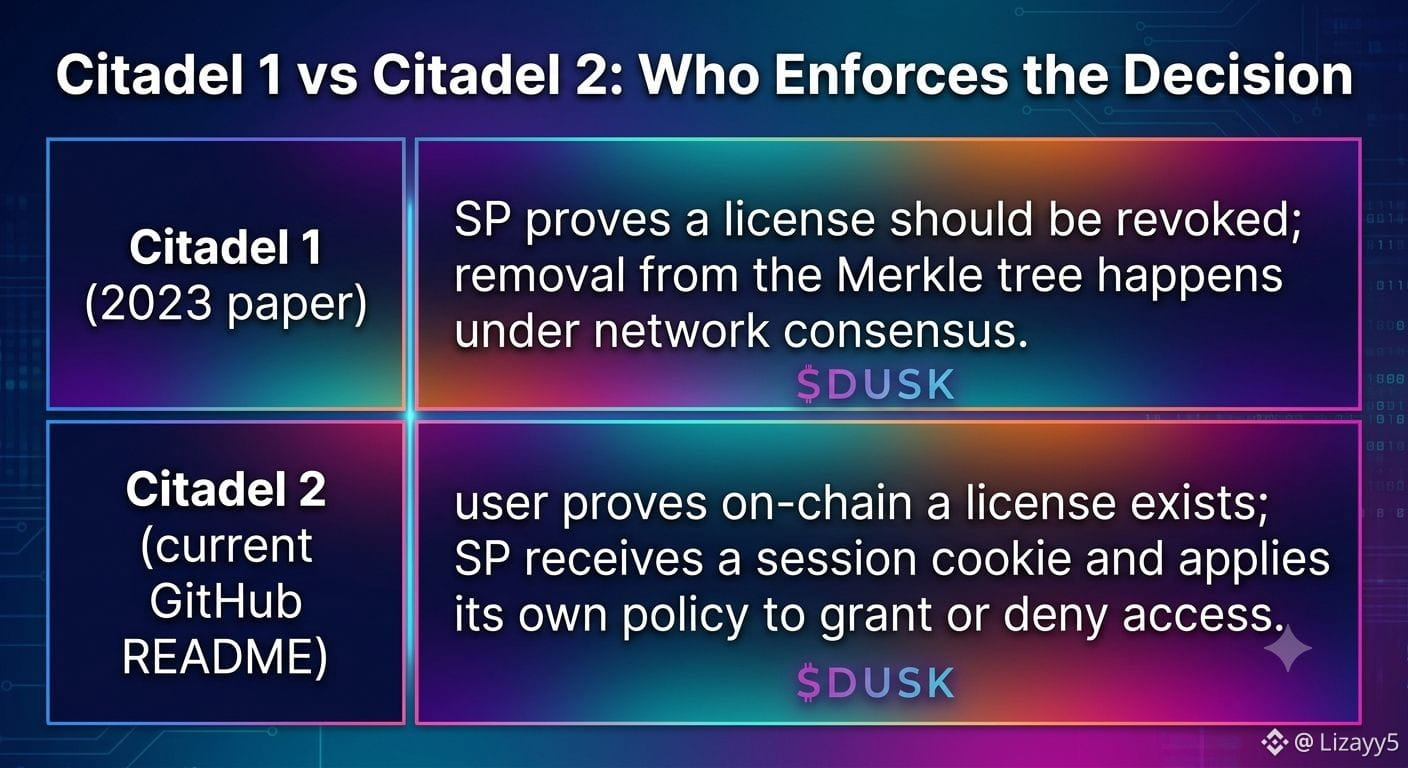
Verglich zwei Generationen der eigenen Dokumentation von Citadel unter $DUSK #dusk @Dusk und stellte eine Verschiebung fest, die ich nicht erwartet hatte. Das ursprüngliche Design von 2023 beschreibt die Lizenz-Widerrufung als netzwerkdurchgesetzt: Ein SP weist nach, dass eine Lizenz zurückgezogen werden sollte, und unter Übereinstimmungsbeschluss wird sie aus dem Merkle-Baum entfernt.
Das aktuelle GitHub-Repository – Citadel 2, die neu aufgebaute Version – beschreibt den Endpunkt anders. Ein Nutzer weist on-chain nach, dass eine Lizenz existiert, und legt dann einen Session-Cookie gegenüber einem Service Provider offen, der seine eigene Richtlinie anwendet, um Zugriff zu gewähren oder zu verweigern. Die Existenz wird on-chain bewiesen. Die eigentliche Entscheidung wird als SP-seitig gelesen.
Was sich für mich geändert hat: Ich ging davon aus, dass die neuere Generation mehr vom Prozess on-chain verlagert, nicht weniger. Es könnte in anderen Teilen der Spezifikation immer noch so funktionieren – ich habe nur die Einordnung aus der README, nicht das vollständige Protokolldokument. Daher nenne ich das hier keinen Rückschritt, sondern lediglich eine unerwartete sprachliche Abweichung zwischen den Versionen, die ich gefunden habe.
Zum direkten Prüfen: Ob die Protokollspezifikation von Citadel 2 immer noch eine konsensbasierte Widerrufung so umsetzt wie die ursprüngliche Arbeit, oder ob jetzt die eigene Richtlinie des SP die eigentliche endgültige Schranke für den Zugriff darstellt.