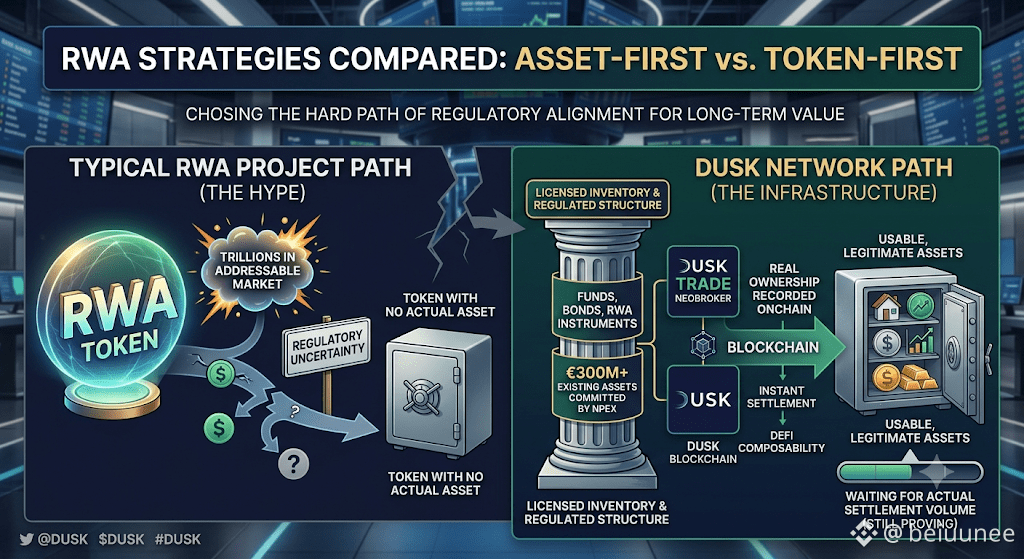
Am 16. August 2026 erkannte das Team von Dusk Network verdächtige Aktivitäten, die mit einer Wallet zusammenhingen, die sie für Bridge-Operationen kontrollierten. Die Reaktion war schnell: Adressen wurden deaktiviert und recycelt, die Bridge-Services wurden pausiert, eine Blockliste wurde hinzugefügt, um Übertragungen zu bekannten gefährlichen Adressen zu stoppen, und es gab eine direkte Abstimmung mit Binance, sobald der Ablauf dort nachvollzogen werden konnte. Die eigene Stellungnahme des Teams ist eindeutig: Das war kein Ausfall auf Protokoll-Ebene; DuskDS selbst lief normal weiter, und derzeit geht man nicht davon aus, dass Benutzerfonds betroffen sind. Der Zeitpunkt sticht allerdings ein wenig zu sehr ins Auge: Er fällt genau dann, als das Team seine Pläne rund um den DuskEVM-Launch abschloss – dazu gedacht, vertrauliche Transaktions-Workflows mit einem Tool namens Hedger in eine EVM-Umgebung zu bringen.
Ich nehme diese Erklärung beim Wort, weil die technische Unterscheidung real ist. Eine kompromittierte operative Wallet, die für das Bridging genutzt wird, ist ein anderes Fehlerbild als ein Problem in Succinct Attestation oder in der zentralen Settlement-Layer; beides zu vermischen wäre schlampige Analyse. Außerdem denke ich, dass diese Differenz für einen potenziellen institutionellen Partner weniger relevant ist, als das Dusk-Team sich vielleicht erhofft. Der gesamte Nutzen hier ist Vertrauen: Konforme Infrastruktur, auf die regulierte Börsen und Emittenten aufbauen können – genau weil sie angeblich disziplinierter mit der Sicherheit umgeht als ein typisches DeFi-Protokoll.
Ein Vorfall, der eine vom Team verwaltete Wallet betrifft – selbst wenn sie schnell eingedämmt und transparent offengelegt wurde – ist eine Erinnerung daran, dass sowohl operative Sicherheit als auch Protokollsicherheit Teil derselben Vertrauensgleichung sind, wenn jemand darüber nachdenkt, echte Wertpapier-Settlements über diese Kette zu routen. Dusk hat die Offenlegung hier gut gehandhabt, was für etwas Konkretes zählt. Ob die Bridge mit einem gehärteten Design wieder geöffnet wird, das diese Lücke tatsächlich schließt, statt nur die konkrete Schwachstelle zu flicken, die im August gefunden wurde, ist der Teil, der noch bewiesen werden muss.
#dusk $DUSK @Dusk