Ich bin immer wieder zu einem Teil der Dokumente zur Markt-Infrastruktur von Dusk zurückgekehrt, weil er nicht so recht zu der Art passt, wie ich normalerweise über Privatsphäre nachdenke.
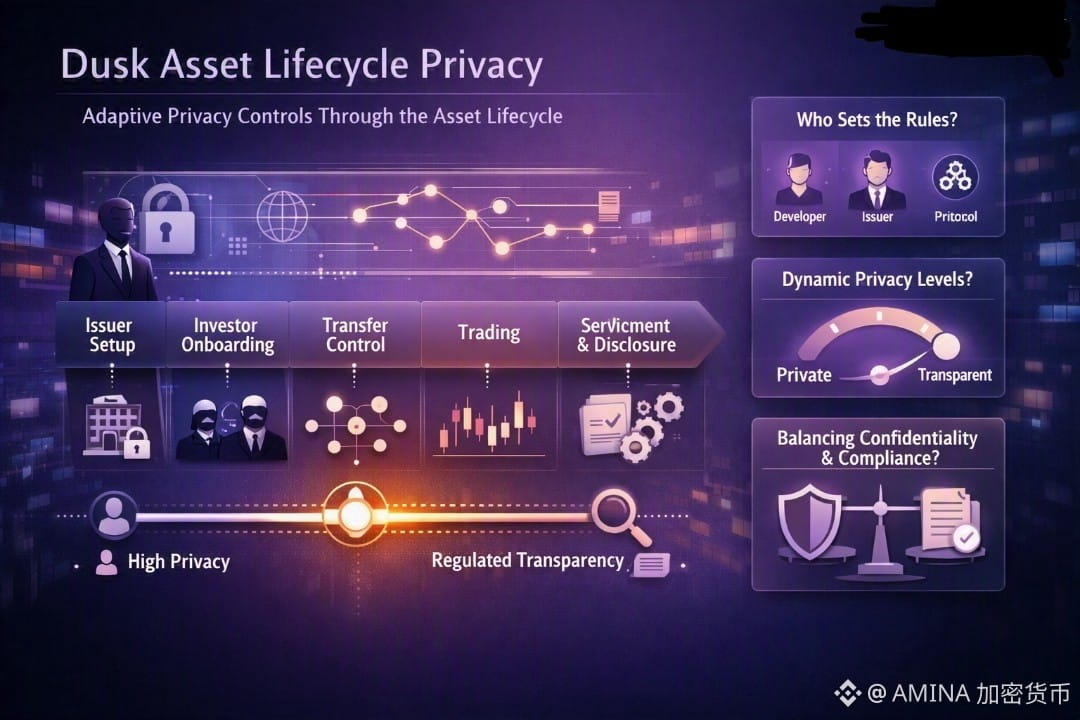
Sie unterteilen den regulierten Lebenszyklus eines Assets in mehrere Schritte: den Aufbau des Emittenten, das Hereinholen von Investoren, die Kontrolle von Übertragungen, den Handel, die Abwicklung und dann die laufende Betreuung sowie die Offenlegung.
Zunächst sah das einfach nach einem normalen Workflow aus.
Dann bemerkte ich die dahinterliegende Annahme zur Privatsphäre.
Dusk behandelt Privatsphäre nicht wirklich so, als würde man sie für die gesamte Anwendung ein- oder ausschalten.
Die Sichtbarkeit kann sich ändern, je nachdem, was das Asset gerade macht und wer sehen muss, was.
Das klingt nach einer kleinen Unterscheidung, aber ich glaube, das verändert die Architektur ziemlich stark.
Ein Onboarding-Prozess für Investoren braucht möglicherweise Vertraulichkeit, weil es unnötig wäre, die Identität aller offenzulegen.
Die Abwicklung ist anders.
An diesem Punkt benötigt möglicherweise eine autorisierte Partei genug Informationen, um bestätigen zu können, dass die Transaktion tatsächlich stattgefunden hat, ohne das gesamte Ledger in ein offenes Buch zu verwandeln.
Also denke ich mittlerweile über Dusk’s Privacy-Modell weniger wie über einen Ein/Aus-Schalter und mehr wie über eine Steuerung, die sich durch den gesamten Lebenszyklus bewegt.
Der Teil, den ich noch zu verstehen versuche, ist, wo diese Entscheidung tatsächlich „lebt“.
Trifft der Emittent die Sichtbarkeitsregeln für jede Phase?
Steuert der Anwendungsersteller sie?
Oder drängt das Protokoll Entwickler bereits zu bestimmten Standardeinstellungen?
Die Technologie ist interessant.
Aber diese letzte Frage dürfte mir wahrscheinlich mehr darüber verraten, wie nutzbar das in der Praxis für echte regulierte Assets wird. #dusk @Dusk $DUSK