
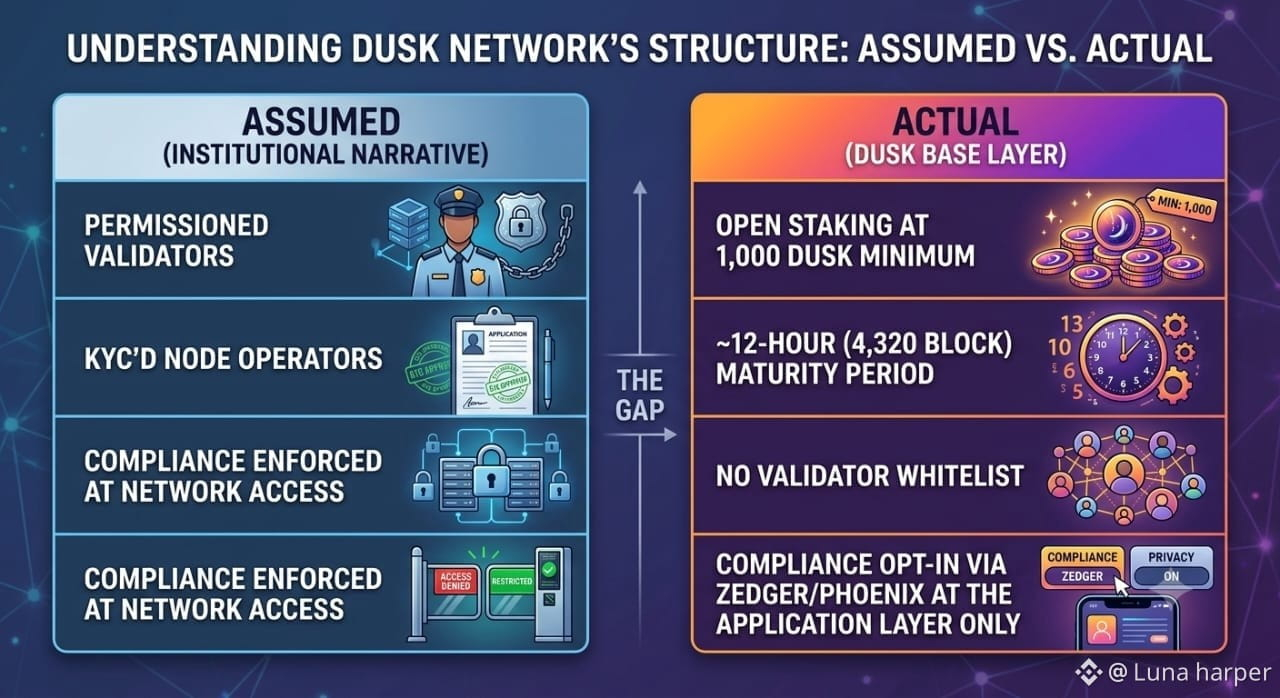
Letzte Woche habe ich mir die Staking-Mechanismen von Dusk angesehen, und ein Detail ist mir im Gedächtnis geblieben. Dusk $DUSK #Dusk @Dusk positioniert sich über regulierte Finanzdienstleistungen, institutionelle Infrastruktur und ähnliche Aspekte. Daher hatte ich erwartet, dass die Netzwerkschicht irgendwie abgeschottet wäre. Das ist sie nicht. Um einen Provisioner-Node zu betreiben und an der Konsensfindung teilzunehmen, braucht man mindestens 1.000 DUSK. Nach dem Staking dauert es etwa zwölf Stunden, ungefähr 4.320 Blöcke, bis die Tokens aktiv sind. Das ist eine völlig offene, erlaubnisfreie Zugangsschwelle: keine Whitelist, kein KYC, um zur Sicherheit der Chain beizutragen. Die eigentlichen Compliance-Tools – Zedger für die vertrauliche Ausgabe von Vermögenswerten und Phoenix für private Transaktionen – befinden sich dagegen vollständig auf der Anwendungsschicht und sind davon unabhängig, wer Blöcke validieren darf. Diese Trennung ist das genaue Gegenteil von dem, was ich mir unter einer Chain mit „institutionellem Anspruch“ vorgestellt hatte. Die meisten Projekte, die auf den RWA-Narrativ setzen, tendieren zu erlaubnispflichtigen Validator-Sets mit KYC-geprüften Betreibern. Dusk hat diese beiden Dinge bewusst getrennt. Was mich beschäftigt: Das funktioniert nur, wenn Emittenten sich tatsächlich für die Compliance-Schicht entscheiden, denn auf der Basisschicht wird sie durch nichts erzwungen. Im Moment ist das noch eher Potenzial als messbare Nutzung. Offener Konsens in Verbindung mit optionaler Compliance ist eine Wette auf das Verhalten, nicht auf die Architektur. Ich bin mir noch nicht sicher, ob diese Trennung das klügere Design ist oder einfach nur schwerer zu beweisen.

Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer