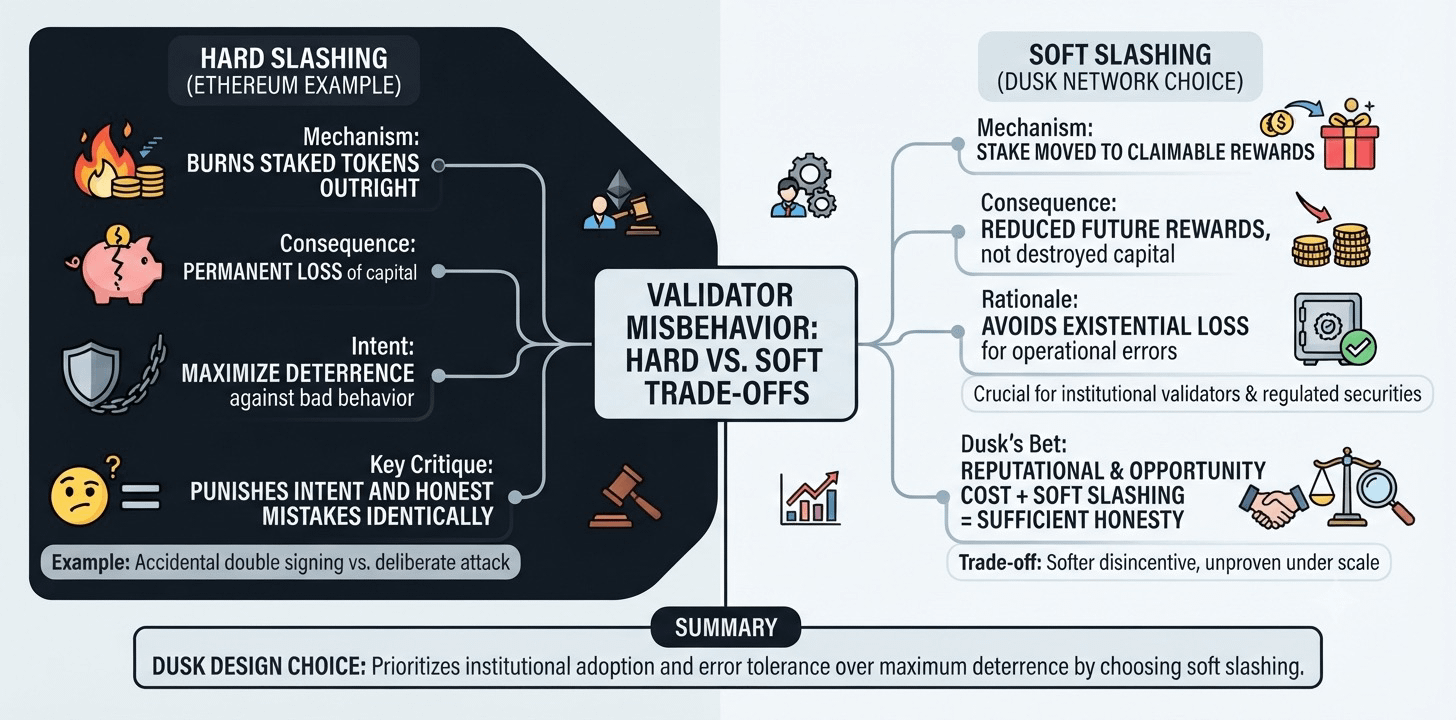
Proof-of-Stake-Netzwerke brauchen einen Weg, um Validatoren zu bestrafen, die sich fehlverhalten, und die Designentscheidung läuft meist darauf hinaus, wie viel Schmerz diese Bestrafung verursachen soll. Hard Slashing verbrennt einen Teil der eingesetzten Tokens eines Validators unmittelbar – ein dauerhafter Verlust, der dazu dienen soll, schlechtes Verhalten so teuer zu machen, wie es sonst nichts in dieser Form erreicht. Das Validator-Set von Ethereum hingegen enthält zwar Hard Slashing für die schwerwiegendsten Fehler, und zwar gerade deshalb, weil der abschreckende Wert als die härtere Konsequenz wert eingestuft wurde – ein Trade-off, den das Design von Dusk explizit ablehnt. Dusk Network hat stattdessen einen anderen Weg gewählt: Soft Slashing, bei dem ein fehlverhaltendes Einsatzkonto eines Provisioners in ausschließbar beanspruchbare Belohnungen überführt wird, statt zerstört zu werden.
Die Logik dahinter ist es wert, ernst genommen zu werden, statt sie abzutun, als würden Validatoren es sich leicht machen. Hard Slashing bestraft Absicht und ehrliche Fehler gleichermaßen: Ein falsch konfiguriertes Node, das aus Versehen doppelt signiert, verliert denselben Einsatz wie ein Angreifer, der absichtlich versucht, den Konsens zu durchbrechen. Diese Unterscheidung wird umso wichtiger, wenn man bedenkt, was dieses Netzwerk künftig tragen möchte: die native Emission für regulierte Wertpapiere, die erst real wird, sobald Emittenten und Handelsplätze ihre eigene Genehmigung gesichert haben, und institutionelle Validatoren dürften sich nicht darauf einlassen, wenn ein ehrlicher Bug ihren Einsatz auslöschen kann. Soft Slashing entfernt den wirtschaftlichen Nutzen von Fehlverhalten zwar weiterhin, ohne aus einem ehrlichen Betriebsfehler einen existenziellen Verlust zu machen.
Der Trade-off ist in die andere Richtung genauso real. Abschreckung wirkt teilweise durch die Angst vor einem dauerhaften Verlust, und ein Validator, der weiß, dass im schlimmsten Fall die zukünftigen Belohnungen reduziert werden, statt dass Kapital zerstört wird, sieht eine weniger harte Abschreckung gegen das Abschneiden von Sicherheits-Ecken. Dusk setzt darauf, dass Reputations- und Opportunitätskosten – zusammen mit Soft Slashing – ausreichen, um Provisioner ehrlich zu halten. Ob das unter realem adversarialem Druck Bestand hat, ist ein Test, dem sich das Netzwerk bislang noch nicht in großem Maßstab stellen musste.
#dusk $DUSK @Dusk