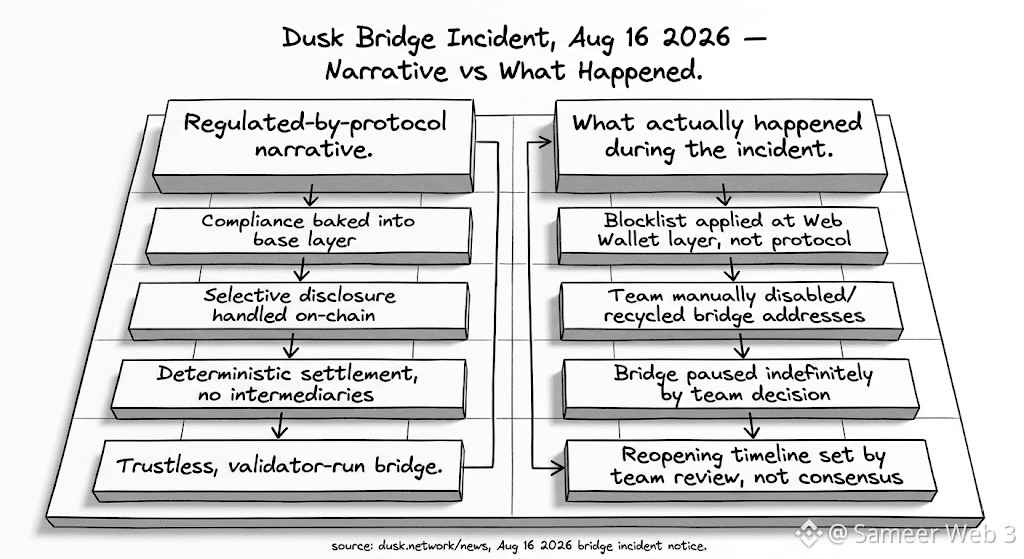
Ich bin tief in eine Task-Mapping gegangen, wie sich ein reguliertes Asset tatsächlich durch #dusk ($DUSK ) bewegt — Emission, Verwahrung, Abwicklung — als mich etwas vom 16. Aug seitlich rausgerissen hat. @Dusk hat verdächtige Aktivitäten auf einem teamverwalteten Wallet gemeldet, das mit Bridge-Ops verknüpft ist. Standard-Incident-Response, größtenteils… nur dass die Lösung kein Governance-Votum oder ein Patch auf Kettenebene war. Es war eine Web-Wallet-Empfänger-Blockliste, die leise ausgerollt wurde, um Überweisungen an markierte Adressen zu stoppen, und die Bridge selbst einfach pausierte. Trotzdem war sie laut meinem letzten Check noch geschlossen, bis ein „Hardening-Pass“ durch ist.
Das Detail blieb mir hängen, nicht der Vorfall selbst. In allen Dokus geht es um selektive Offenlegung, deterministische Abwicklung, Compliance, die in die Basisschicht eingebaut ist — das Verkaufsargument ist, dass Regulierung im Protokoll lebt. Aber der eigentliche Hebel, der unter Druck betätigt wurde, lag außerhalb davon. Das Team recycelt die Adressen. Das Team entscheidet, was blockiert ist. Das Team entscheidet, wann es wieder öffnet. Die Chain hat nichts davon getan, die Bridge schon.
Ich hab meinen Snack während des Scrollens gegessen und hab kurz genau dabei verweilt. Nicht mal als Kritik, ehrlich — macht Sinn, dass in dieser Phase die Infrastruktur noch den realen Wert handhabt. Aber es zeichnet ein leiseres Bild als „compliant by design“ suggeriert. Eher wie „compliant durch diejenigen, die gerade die operativen Schlüssel halten“, zumindest für den Moment, während der On-Chain-Teil auf seinen Einsatz wartet.
Ich frage mich, ob diese Kontrolle tatsächlich on-chain migriert, sobald DuskEVM reift, oder ob es einfach… genau dort bleibt, wo es ist.
@Dusk
#dusk
$DUSK