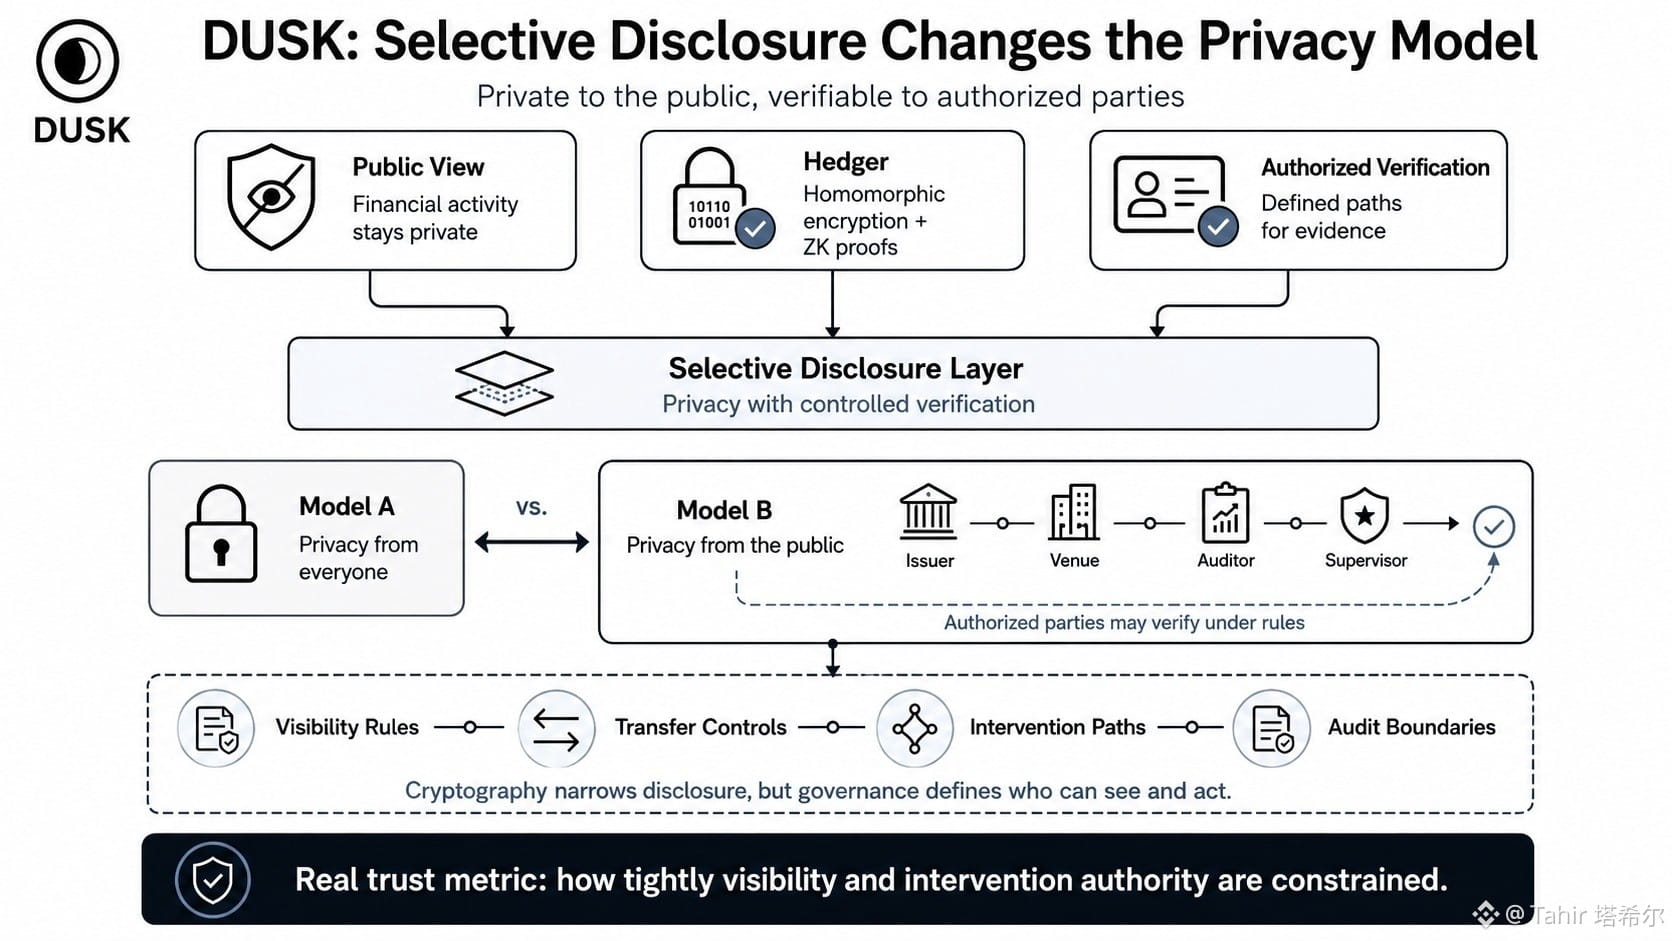
#dusk $DUSK @Dusk Ich las die Datenschutzinformationen von Dusk, und ein Satz veränderte ständig, wie ich das gesamte Design sah: „selektive Offenlegung“. Das System verspricht nicht wirklich, dass niemals jemand etwas sehen kann. Es versucht, finanzielle Aktivitäten vor der Öffentlichkeit privat zu halten, während es zugleich klar definierte Wege für die Verifikation offenlässt.
Das macht Hedger interessanter als ein simples Datenschutz-Feature. DUSK kombiniert homomorphe Verschlüsselung und Zero-Knowledge-Beweise, sodass Daten verborgen bleiben können, während die Ausführung dennoch nachweisbar ist. Doch „prüfbar“ (auditable) führt leise eine weitere Frage ein: Wer erhält die zusätzliche Sichtbarkeit, und was kann er damit tun?
Der Vergleich, zu dem ich immer wieder zurückkehre, ist Datenschutz für alle versus Datenschutz für alle außer für autorisierte Parteien. Das sind sehr unterschiedliche Garantien.
Für regulierte Finanzen braucht DUSK möglicherweise tatsächlich das zweite Modell. Emittenten, Handelsplätze, Auditoren oder Aufsichtsbehörden können Nachweise verlangen, Übertragungskontrollen, sogar Eingriffspfade. Starke Kryptografie entfernt diese Governance-Ebene nicht. Sie kann die Offenlegung zwar enger zuschneiden, aber irgendjemand definiert die Regeln.
Genau dabei beobachte ich DUSK weiterhin genau. Wenn der Datenschutz selektiv ist, ist das entscheidende Vertrauensmaß möglicherweise nicht, wie gut Daten verborgen werden, sondern wie eng Sichtbarkeit und Eingriffs-/Interventionsbefugnis eingeschränkt sind.
@Dusk #DUSK #dusk
Das macht Hedger interessanter als ein simples Datenschutz-Feature. DUSK kombiniert homomorphe Verschlüsselung und Zero-Knowledge-Beweise, sodass Daten verborgen bleiben können, während die Ausführung dennoch nachweisbar ist. Doch „prüfbar“ (auditable) führt leise eine weitere Frage ein: Wer erhält die zusätzliche Sichtbarkeit, und was kann er damit tun?
Der Vergleich, zu dem ich immer wieder zurückkehre, ist Datenschutz für alle versus Datenschutz für alle außer für autorisierte Parteien. Das sind sehr unterschiedliche Garantien.
Für regulierte Finanzen braucht DUSK möglicherweise tatsächlich das zweite Modell. Emittenten, Handelsplätze, Auditoren oder Aufsichtsbehörden können Nachweise verlangen, Übertragungskontrollen, sogar Eingriffspfade. Starke Kryptografie entfernt diese Governance-Ebene nicht. Sie kann die Offenlegung zwar enger zuschneiden, aber irgendjemand definiert die Regeln.
Genau dabei beobachte ich DUSK weiterhin genau. Wenn der Datenschutz selektiv ist, ist das entscheidende Vertrauensmaß möglicherweise nicht, wie gut Daten verborgen werden, sondern wie eng Sichtbarkeit und Eingriffs-/Interventionsbefugnis eingeschränkt sind.
@Dusk #DUSK #dusk