#dusk $DUSK @Dusk
Ich ertappe mich immer wieder dabei, denselben Fehler zu machen, wenn ich einen Dusk-Transfer nachverfolge: Ich sehe den Beweis passieren und denke instinktiv, okay, der gehört jetzt mir.
Es klingt vernünftig, bis ich die Transaktion einen Schritt weiter verfolge.
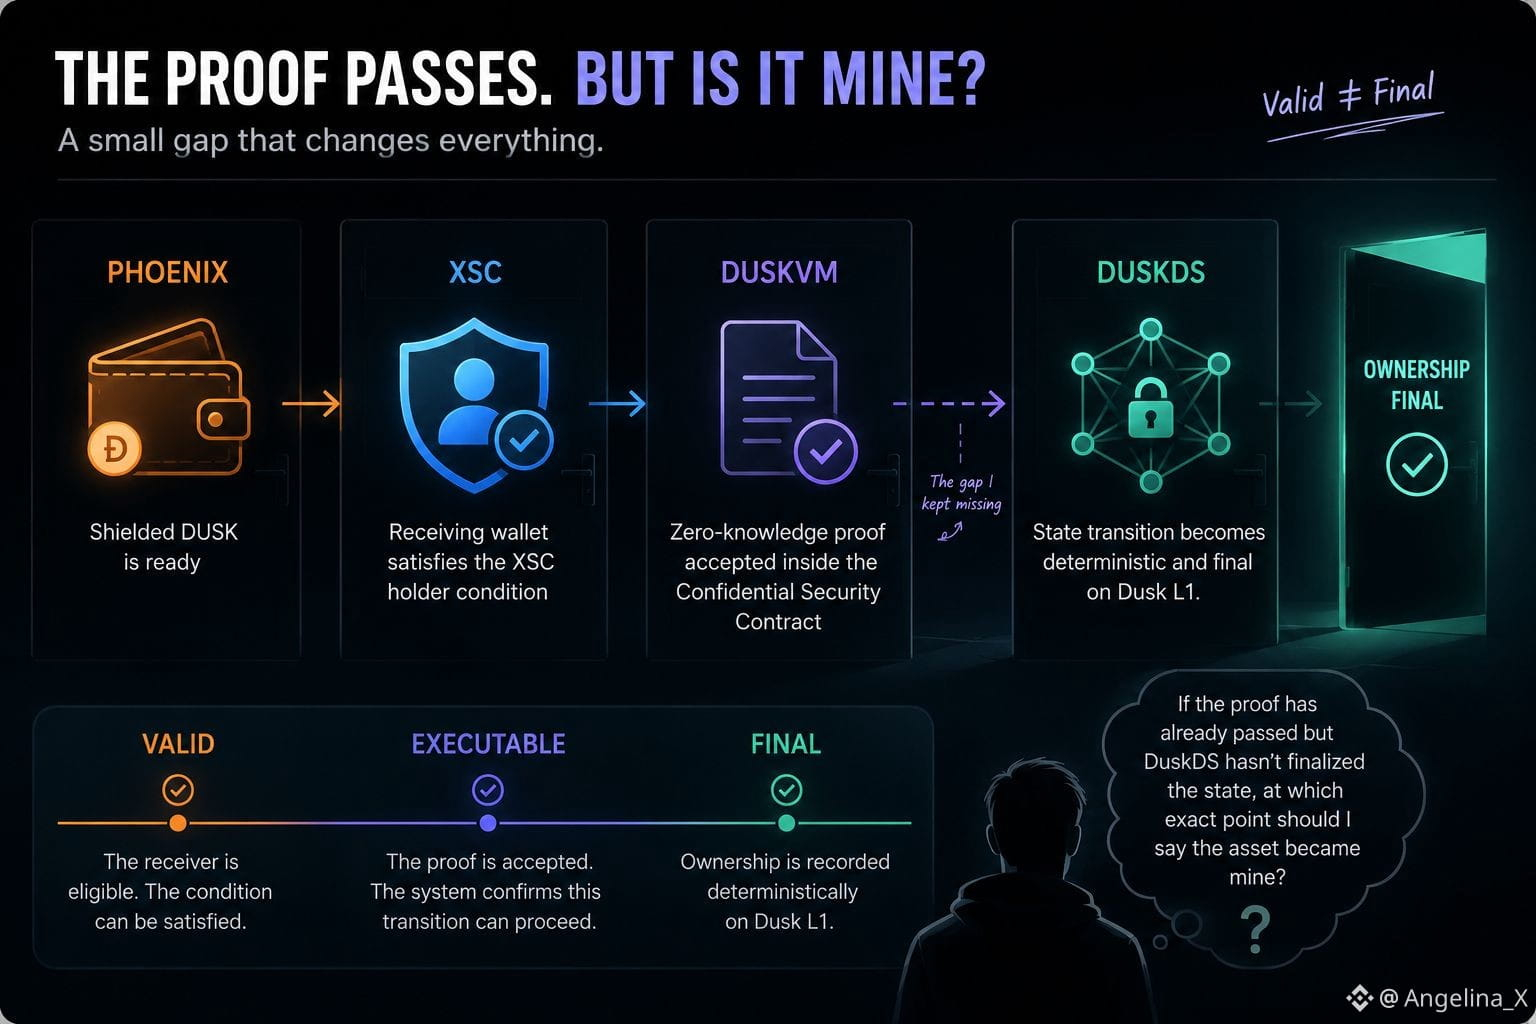
Phoenix hat bereits das geschützte DUSK bereit. Die empfangende Wallet hat die Bedingung für den XSC-Inhaber erfüllt. DuskVM hat den Zero-Knowledge-Beweis innerhalb des Confidential Security Contract akzeptiert.
Also dachte ich, der schwierige Teil sei im Grunde vorbei.
Doch das war er nicht.
Dass DuskVM den Beweis akzeptiert, bedeutet, dass der Transfer die XSC-Bedingung erfüllt hat. Es sagt mir, dass die empfangende Wallet für diesen Schritt gültig ist. Aber es heißt noch immer nicht, dass Dusk L1 die Änderung des Eigentums bereits finalisiert hat.
Diese Verantwortung liegt weiter unten auf dem Pfad bei DuskDS, wo der Zustandsübergang noch deterministisch und endgültig werden muss.
Diese kleine Lücke hat verändert, wie ich die Architektur gelesen habe.
Der Empfänger kann berechtigt sein.
Die Bedingung kann erfüllt werden.
Der Beweis kann akzeptiert werden.
Und trotzdem kann der Eigentumsstatus noch warten.
Ich hatte DuskVM behandelt, als wäre es die letzte Tür.
Vielleicht versteht man es besser als den Punkt, an dem das System sagt, dass dieser Übergang gültig ist, um fortzufahren.
DuskDS ist dort, wo dieser akzeptierte Übergang zum finalen L1-Zustand wird.
Es gibt also wirklich drei verschiedene Momente: gültig, ausführbar, final.
Ich habe alle drei zu einem zusammengezogen.
Und jetzt frage ich mich: Wenn der Beweis bereits bestanden ist, DuskDS aber den Zustand noch nicht finalisiert hat, an welchem genauen Punkt sollte ich sagen, dass das Asset jetzt meins geworden ist?
@Dusk #dusk $DUSK
Ich ertappe mich immer wieder dabei, denselben Fehler zu machen, wenn ich einen Dusk-Transfer nachverfolge: Ich sehe den Beweis passieren und denke instinktiv, okay, der gehört jetzt mir.
Es klingt vernünftig, bis ich die Transaktion einen Schritt weiter verfolge.
Phoenix hat bereits das geschützte DUSK bereit. Die empfangende Wallet hat die Bedingung für den XSC-Inhaber erfüllt. DuskVM hat den Zero-Knowledge-Beweis innerhalb des Confidential Security Contract akzeptiert.
Also dachte ich, der schwierige Teil sei im Grunde vorbei.
Doch das war er nicht.
Dass DuskVM den Beweis akzeptiert, bedeutet, dass der Transfer die XSC-Bedingung erfüllt hat. Es sagt mir, dass die empfangende Wallet für diesen Schritt gültig ist. Aber es heißt noch immer nicht, dass Dusk L1 die Änderung des Eigentums bereits finalisiert hat.
Diese Verantwortung liegt weiter unten auf dem Pfad bei DuskDS, wo der Zustandsübergang noch deterministisch und endgültig werden muss.
Diese kleine Lücke hat verändert, wie ich die Architektur gelesen habe.
Der Empfänger kann berechtigt sein.
Die Bedingung kann erfüllt werden.
Der Beweis kann akzeptiert werden.
Und trotzdem kann der Eigentumsstatus noch warten.
Ich hatte DuskVM behandelt, als wäre es die letzte Tür.
Vielleicht versteht man es besser als den Punkt, an dem das System sagt, dass dieser Übergang gültig ist, um fortzufahren.
DuskDS ist dort, wo dieser akzeptierte Übergang zum finalen L1-Zustand wird.
Es gibt also wirklich drei verschiedene Momente: gültig, ausführbar, final.
Ich habe alle drei zu einem zusammengezogen.
Und jetzt frage ich mich: Wenn der Beweis bereits bestanden ist, DuskDS aber den Zustand noch nicht finalisiert hat, an welchem genauen Punkt sollte ich sagen, dass das Asset jetzt meins geworden ist?
@Dusk #dusk $DUSK