Ich habe genug Zyklen gesehen, um mich von den üblichen Behauptungen nicht mehr aufregen zu lassen. Die meisten Ketten behandeln Privatsphäre immer noch wie einen nachträglichen Gedanken und Abwicklung wie etwas, das man einfach später noch „dranstecken“ kann. Wenn Wertpapiere und Fonds tatsächlich on-chain leben müssen, zeigt sich die Reibung sofort: Wer sieht die Beträge, wer kontrolliert den Zustand, und wie weist man nach, dass die Abwicklung erfolgt ist, ohne alles zu leaken.
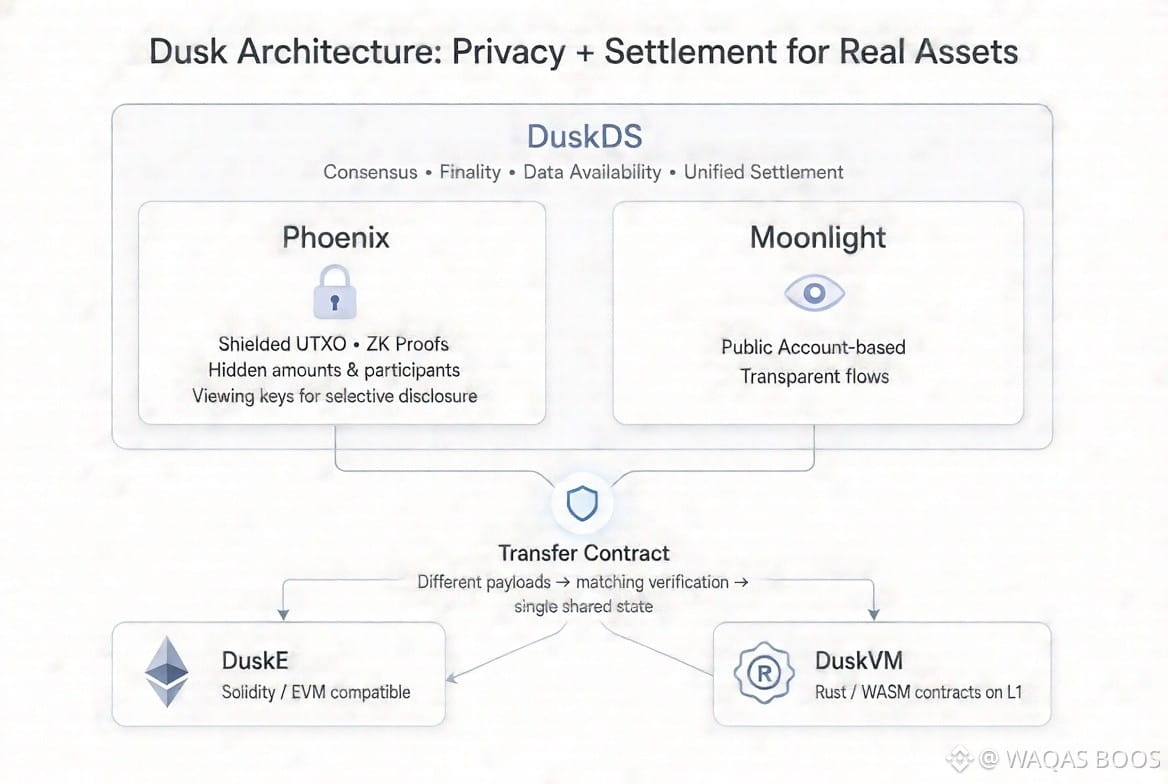
Wenn ich mir Dusk wieder anschaue, wirkt es, als wäre etwas an der Art, wie sie es aufteilen, anders. DuskDS übernimmt Konsens, Finalität und die nativen Modelle. Phoenix hält den shielded-UTXO-Weg mit ZK-Beweisen, die Beträge und Teilnehmer verbergen, während gleichzeitig Double-Spends verhindert werden – plus Viewing Keys für selektive Offenlegung. Moonlight bleibt öffentlich und konto-basiert. Unterschiedliche Payloads gehen in ihre jeweils eigene Verifikation, aber alles wird dennoch unter dem selben Zustand abgewickelt.
Ich habe Dual-Modelle schon früher gesehen. Die meisten davon enden damit, dass eine Seite unzureichend genutzt wird, oder dass die Datenschutzeinbindung wie „angeflanscht“ wirkt. Der Transfer Contract, der sie zusammenbindet, ist der Teil, der mich innehalten lässt. Er gibt jedem Asset-Modell seinen eigenen Einstiegspunkt, ohne die Abwicklungsschicht zu zersplittern.
Ich bin mir noch nicht sicher, ob Entwickler die EVM-„Komfortzone“ lange genug verlassen, damit DuskVM überhaupt relevant wird – oder ob die echte Nachfrage nach privaten Finanz-Assets jemals über das Rauschen hinauswächst. Die meisten dieser Architekturen wirken auf dem Papier sauber und scheitern dann still und leise unter dem tatsächlichen Gewicht institutioneller Anforderungen. Trotzdem ist das Problem, das sie adressieren wollen, genau das, das nach jeder Hype-Welle immer wieder auftaucht. Es lohnt sich, noch ein wenig länger zuzuschauen.
@Dusk #dusk $DUSK
Wenn ich mir Dusk wieder anschaue, wirkt es, als wäre etwas an der Art, wie sie es aufteilen, anders. DuskDS übernimmt Konsens, Finalität und die nativen Modelle. Phoenix hält den shielded-UTXO-Weg mit ZK-Beweisen, die Beträge und Teilnehmer verbergen, während gleichzeitig Double-Spends verhindert werden – plus Viewing Keys für selektive Offenlegung. Moonlight bleibt öffentlich und konto-basiert. Unterschiedliche Payloads gehen in ihre jeweils eigene Verifikation, aber alles wird dennoch unter dem selben Zustand abgewickelt.
Ich habe Dual-Modelle schon früher gesehen. Die meisten davon enden damit, dass eine Seite unzureichend genutzt wird, oder dass die Datenschutzeinbindung wie „angeflanscht“ wirkt. Der Transfer Contract, der sie zusammenbindet, ist der Teil, der mich innehalten lässt. Er gibt jedem Asset-Modell seinen eigenen Einstiegspunkt, ohne die Abwicklungsschicht zu zersplittern.
Ich bin mir noch nicht sicher, ob Entwickler die EVM-„Komfortzone“ lange genug verlassen, damit DuskVM überhaupt relevant wird – oder ob die echte Nachfrage nach privaten Finanz-Assets jemals über das Rauschen hinauswächst. Die meisten dieser Architekturen wirken auf dem Papier sauber und scheitern dann still und leise unter dem tatsächlichen Gewicht institutioneller Anforderungen. Trotzdem ist das Problem, das sie adressieren wollen, genau das, das nach jeder Hype-Welle immer wieder auftaucht. Es lohnt sich, noch ein wenig länger zuzuschauen.
@Dusk #dusk $DUSK