#dusk $DUSK @Dusk
Zuerst dachte ich, eine kryptografisch gültige Citadel-2-Sitzung sei ein universeller Zugangsschlüssel: Wenn der Nachweis auf der Blockchain gültig ist, sollte mich der Dienst hereinlassen.
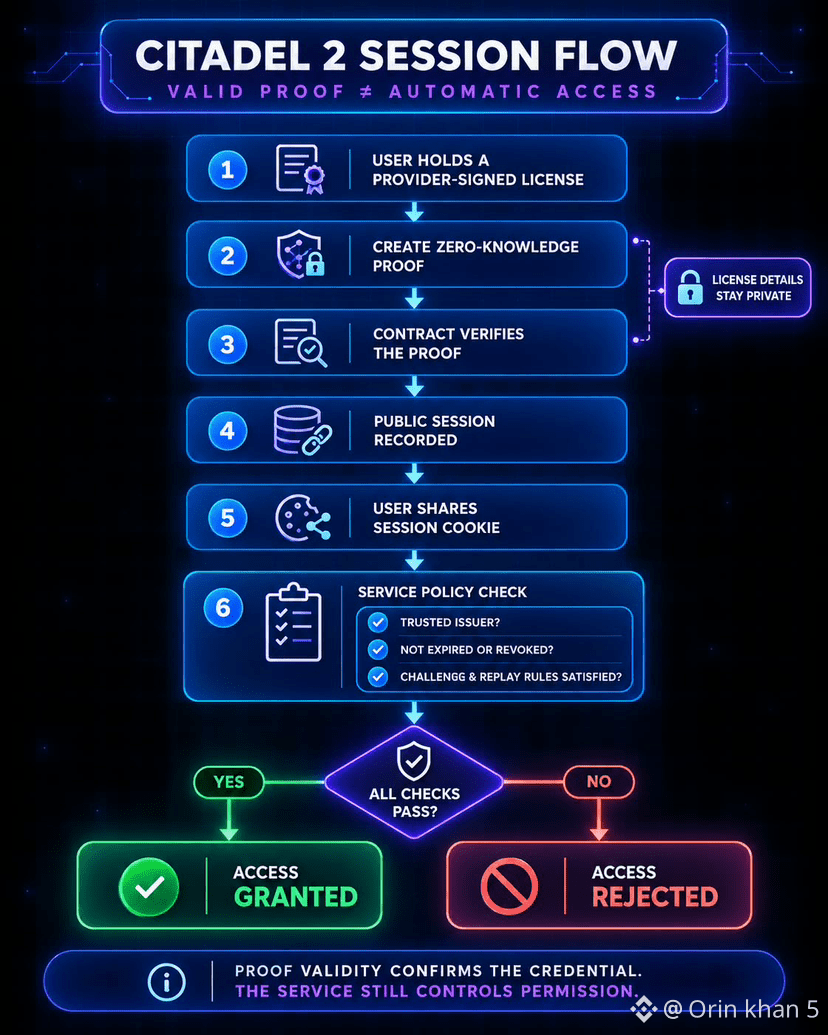
Bei genauerem Hinsehen wurde mir klar, dass das Design von @Dusk die Gültigkeit des Nachweises von der Berechtigung trennt. Der Vertrag kann überprüfen, ob ich eine registrierte, vom Anbieter signierte Lizenz besitze, und eine Sitzung protokollieren, ohne offenzulegen, welche Lizenz ich verwendet habe. Anschließend teile ich ein Sitzungscookie, das der Dienst anhand dieses öffentlichen Eintrags überprüft.
Die endgültige Entscheidung liegt jedoch weiterhin beim Dienst. Er kann mich ablehnen, wenn er dem Aussteller nicht vertraut, die Berechtigung abgelaufen oder widerrufen ist oder seine Regeln für Challenges und die Wiederverwendung von Nachweisen nicht erfüllt sind.
Genau das gefällt mir an diesem Ansatz. Datenschutz muss nicht bedeuten, die Kontrolle abzugeben; er kann die Offenlegung begrenzen und gleichzeitig die Richtlinien der realen Welt intakt lassen.
Mich interessiert, ob Nutzerinnen und Nutzer dieses Gleichgewicht beruhigend oder verwirrend finden werden.
Würdest du nach der Überprüfung des Nachweises automatischen Zugriff bevorzugen oder dienstspezifische Prüfungen?
Zuerst dachte ich, eine kryptografisch gültige Citadel-2-Sitzung sei ein universeller Zugangsschlüssel: Wenn der Nachweis auf der Blockchain gültig ist, sollte mich der Dienst hereinlassen.
Bei genauerem Hinsehen wurde mir klar, dass das Design von @Dusk die Gültigkeit des Nachweises von der Berechtigung trennt. Der Vertrag kann überprüfen, ob ich eine registrierte, vom Anbieter signierte Lizenz besitze, und eine Sitzung protokollieren, ohne offenzulegen, welche Lizenz ich verwendet habe. Anschließend teile ich ein Sitzungscookie, das der Dienst anhand dieses öffentlichen Eintrags überprüft.
Die endgültige Entscheidung liegt jedoch weiterhin beim Dienst. Er kann mich ablehnen, wenn er dem Aussteller nicht vertraut, die Berechtigung abgelaufen oder widerrufen ist oder seine Regeln für Challenges und die Wiederverwendung von Nachweisen nicht erfüllt sind.
Genau das gefällt mir an diesem Ansatz. Datenschutz muss nicht bedeuten, die Kontrolle abzugeben; er kann die Offenlegung begrenzen und gleichzeitig die Richtlinien der realen Welt intakt lassen.
Mich interessiert, ob Nutzerinnen und Nutzer dieses Gleichgewicht beruhigend oder verwirrend finden werden.
Würdest du nach der Überprüfung des Nachweises automatischen Zugriff bevorzugen oder dienstspezifische Prüfungen?