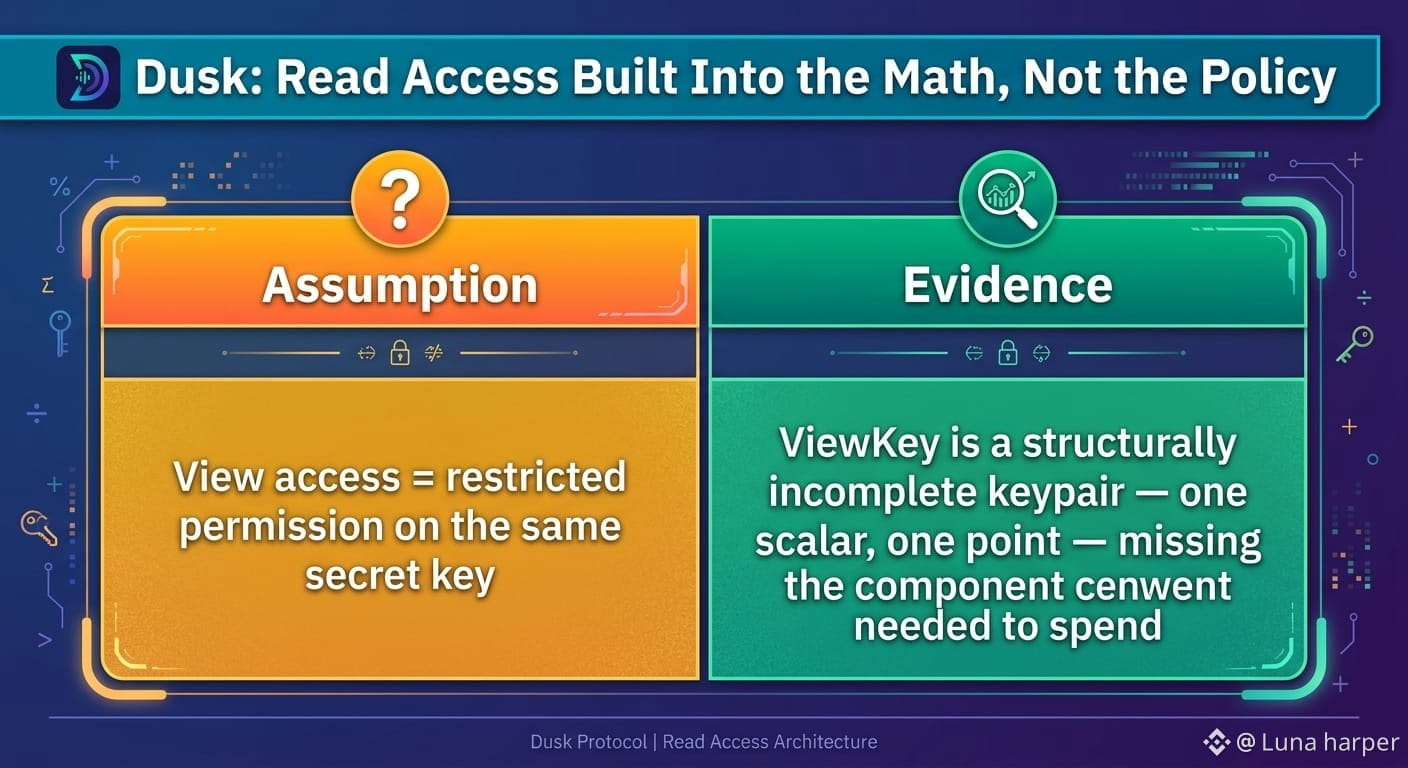
Ich habe mir das tatsächliche Schlüsselpaket für Dusks Phoenix-Modell angesehen, statt nur die Erklärungen zu lesen, und bin bei einem Struct hängen geblieben: Moment mal – ein ViewKey ist keine kleinere Version des Spend-Keys. Er besteht aus völlig anderen Komponenten.
Im Code besteht ein SecretKey aus zwei Skalaren. Ein ViewKey besteht aus einem Skalar und einem Punkt – einem bewusst unvollständigen Paar. Es ist kein Berechtigungs-Flag, das an dasselbe Geheimnis angehängt wird; ihm fehlt genau die Komponente, die erforderlich ist, um eine gültige Ausgabesignatur zu erzeugen. $DUSK #dusk @Dusk
Was mir klar wurde: Der „Ansichtszugriff“ wird hier nicht durch eine Richtlinie garantiert. Er ergibt sich daraus, was der Schlüssel mathematisch enthält. Wenn man jemandem einen ViewKey aushändigt, kann dadurch keine Ausgabeberechtigung offengelegt werden, denn der fehlende Skalar war von Anfang an nicht darin enthalten. Das ist eine engere Offenlegungsgrenze als bei den meisten „Nur-Lese“-Versprechen in diesem Bereich, die üblicherweise nur bedeuten: „Bitte nicht.“
Noch offen: Das bestätigt den Schlüsseltyp selbst, aber nicht, wer am Ende einen solchen Schlüssel erhält. In der Dokumentation steht, ViewKeys ermöglichten die Offenlegung gegenüber Prüfern und Aufsichtsbehörden – aber auf Typebene steht nirgends, ob es sich dabei um denselben Schlüssel handelt, mit dem ein Note-Eigentümer den eigenen Kontostand abruft, oder um einen separaten Delegationsweg speziell für externe Prüfer. Es lohnt sich, genauer nachzusehen, wie diese Übergabe tatsächlich funktioniert.
---