#dusk $DUSK @Dusk
Zunächst dachte ich, beim Adoptionstest von Citadel 2 gehe es darum, ob Nutzer private Zugangsdaten wollen. Bei genauerem Hinsehen fand ich bei @DuskFoundation eine praktische Frage: Das vollständige JavaScript-SDK ist weiterhin „bald verfügbar“.
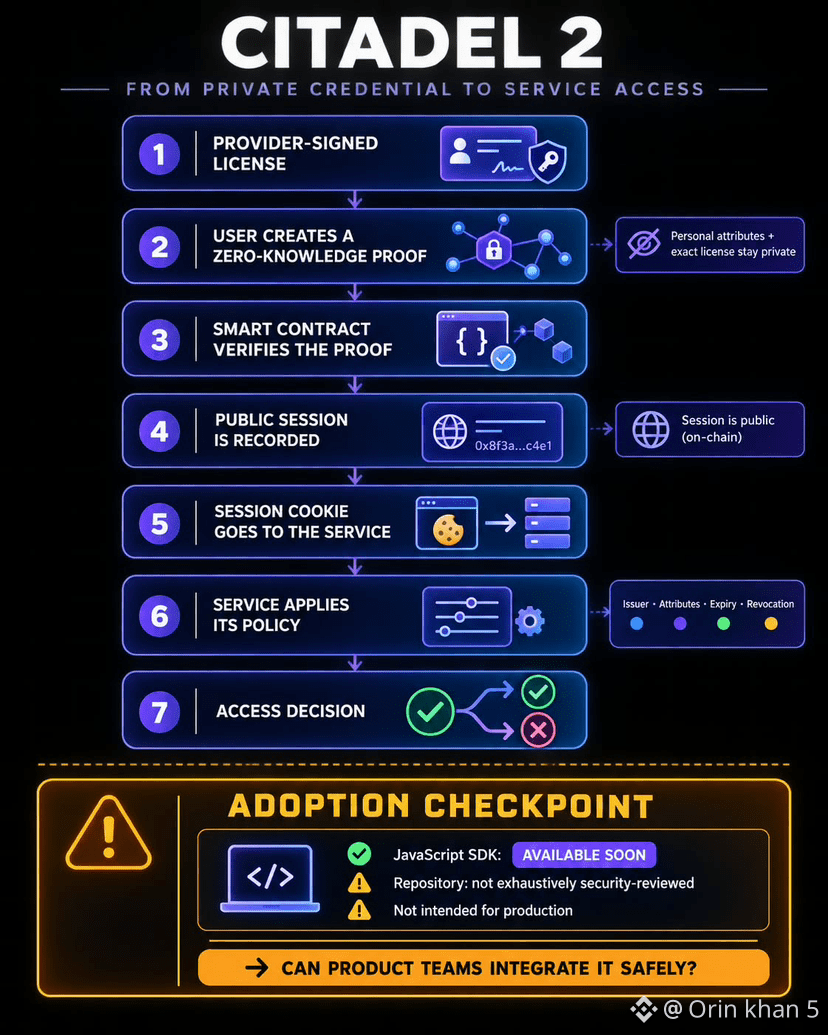
Mit Citadel 2 kann jemand nachweisen, dass er eine registrierte, vom Anbieter signierte Lizenz besitzt, ohne persönliche Merkmale – oder die konkret verwendete Lizenz – auf der Blockchain zu hinterlegen. Ein Contract prüft den Zero-Knowledge-Beweis und zeichnet eine öffentliche Sitzung auf. Anschließend gibt der Nutzer einem Dienst ein Sitzungscookie. Der Dienst entscheidet, welche Aussteller und Merkmale er akzeptiert, und legt außerdem Ablauf- und Widerrufsregeln fest.
Das gefällt mir an diesem Ansatz. Datenschutz nimmt dem Dienst nicht die Kontrolle. Sorgfältige Kryptografie bringt jedoch wenig, wenn gewöhnliche Produktteams sie nicht sicher integrieren können. Im Repository von Dusk steht derzeit, dass der Code keiner umfassenden Sicherheitsprüfung unterzogen wurde und nicht für den produktiven Einsatz vorgesehen ist.
Das SDK wird mehr als nur die Benutzerfreundlichkeit auf die Probe stellen: Es wird zeigen, ob dieses Design in der Praxis ankommt.
Würdest du dich für flexible Richtlinienkontrollen oder die denkbar einfachste Integration entscheiden?
Zunächst dachte ich, beim Adoptionstest von Citadel 2 gehe es darum, ob Nutzer private Zugangsdaten wollen. Bei genauerem Hinsehen fand ich bei @DuskFoundation eine praktische Frage: Das vollständige JavaScript-SDK ist weiterhin „bald verfügbar“.
Mit Citadel 2 kann jemand nachweisen, dass er eine registrierte, vom Anbieter signierte Lizenz besitzt, ohne persönliche Merkmale – oder die konkret verwendete Lizenz – auf der Blockchain zu hinterlegen. Ein Contract prüft den Zero-Knowledge-Beweis und zeichnet eine öffentliche Sitzung auf. Anschließend gibt der Nutzer einem Dienst ein Sitzungscookie. Der Dienst entscheidet, welche Aussteller und Merkmale er akzeptiert, und legt außerdem Ablauf- und Widerrufsregeln fest.
Das gefällt mir an diesem Ansatz. Datenschutz nimmt dem Dienst nicht die Kontrolle. Sorgfältige Kryptografie bringt jedoch wenig, wenn gewöhnliche Produktteams sie nicht sicher integrieren können. Im Repository von Dusk steht derzeit, dass der Code keiner umfassenden Sicherheitsprüfung unterzogen wurde und nicht für den produktiven Einsatz vorgesehen ist.
Das SDK wird mehr als nur die Benutzerfreundlichkeit auf die Probe stellen: Es wird zeigen, ob dieses Design in der Praxis ankommt.
Würdest du dich für flexible Richtlinienkontrollen oder die denkbar einfachste Integration entscheiden?