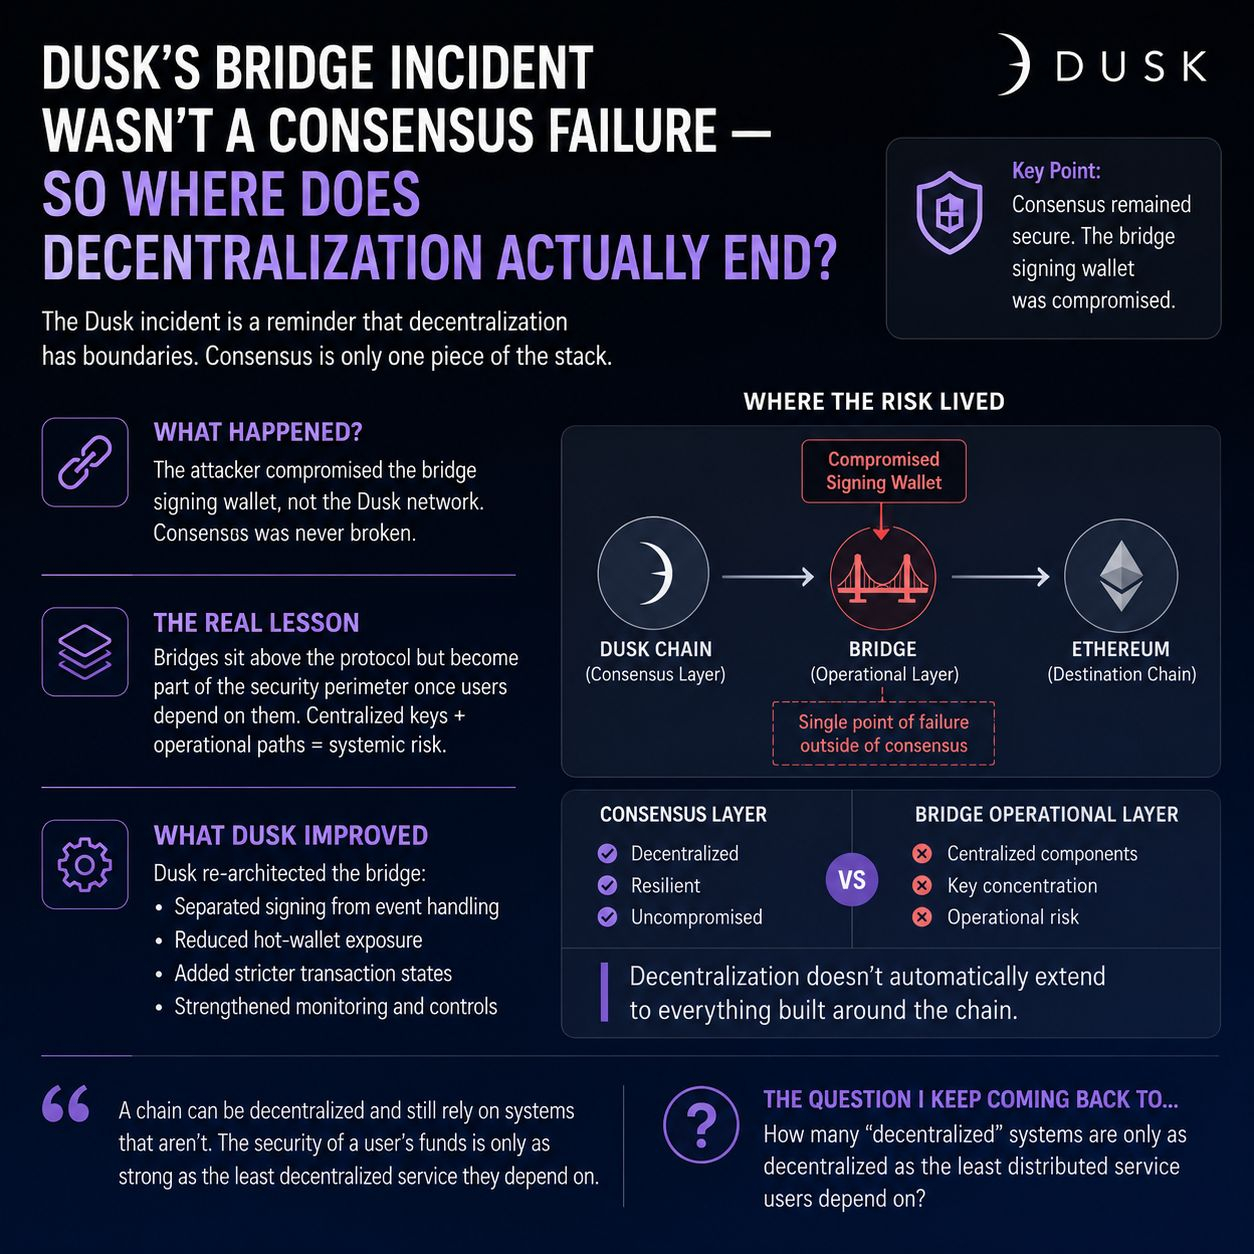

Ich bin noch einmal durch den Vorfall rund um Dusk’ Bridge gegangen, weil ich ihn zunächst als ein weiteres Problem der Sicherheit über mehrere Ketten hinweg abgelegt hatte. Der entscheidende Punkt, der meine Sicht verändert hat, war: Dusk selbst sagt, dass der Netzwerk-Konsens nicht gebrochen wurde. Stattdessen wurde das Bridge-Signing-Wallet kompromittiert.
Das klingt wie eine klare Unterscheidung, aber ökonomisch bin ich mir nicht sicher, ob Nutzer das so wahrnehmen.
Die Bridge lag oberhalb des Protokolls, doch sobald sich Menschen darauf verließen, um Werte zu bewegen, wurden sein Signierer, das Event-Handling und das operative Setup Teil des Sicherheitsperimeters. Im alten Design lebte zu viel von diesem Vertrauen entlang eines einzigen Pfads. Wenn man den Signierer kompromittiert, hat der Angreifer plötzlich Zugriff dorthin, dass der zugrunde liegende Konsens nie dafür ausgelegt war, zu verhindern.
Ich finde, darüber lohnt es sich eher nachzudenken, als nur zu fragen, ob eine Kette dezentral ist.
Vielleicht hat Dezentralisierung Grenzen. Konsens kann verteilt sein, während Bridges, Frontends, Relayer oder operative Schlüssel die Autorität anderswo still und heimlich konzentrieren.
Dusk hat später das Signieren vom Event-Handling getrennt, die Exposition von Hot-Wallets reduziert und klarere Transaktionszustände ergänzt. Das zieht die naheliegende Lehre.
Trotzdem frage ich mich, wie viele „dezentrale“ Systeme nur so dezentral sind wie der am wenigsten verteilte Dienst, auf den die Nutzer angewiesen sind.
Diese Grenze sollte man vermutlich genauer im Blick behalten.
#dusk $DUSK @Dusk $ENS $BEAT