#termmax @TermMax
Ich habe die Sicherheit von TermMax ein wenig anders betrachtet.
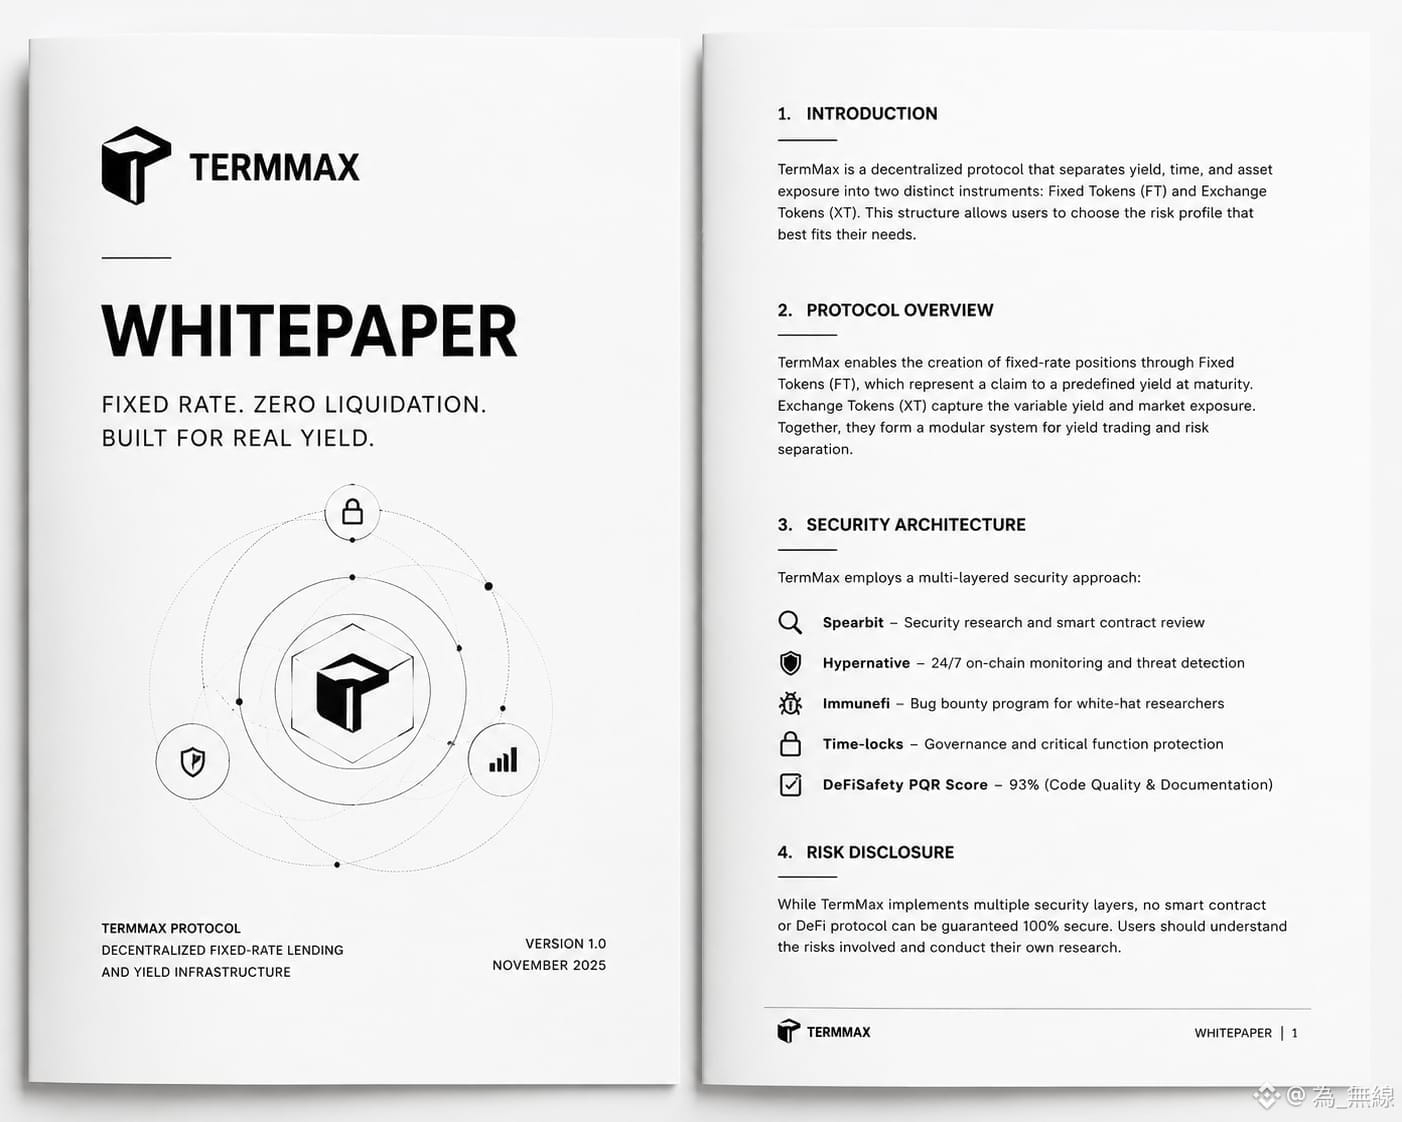
Was mir auffällt, ist, dass dieser Ansatz nicht auf nur einem Audit basiert. TermMax hat Sicherheitsarbeiten im Zusammenhang mit Spearbit erwähnt, ein Echtzeit-Monitoring über Hypernative, eine Immunefi-Bug-Bounty, einen Time-Lock-Schutz sowie eine 93%ige DeFiSafety PQR-Bewertung.
Für mich ist das deshalb wichtig, weil ein einzelnes Audit nicht garantieren kann, dass ein DeFi-Protokoll niemals ausgenutzt wird.
Ein gutes Sicherheitskonzept braucht mehr als nur eine einmalige Prüfung. Monitoring kann helfen, ungewöhnliche Aktivitäten zu erkennen, während Bug-Bounties unabhängige Forschende dazu motivieren, nach Problemen zu suchen.
Gleichzeitig finde ich es wichtig, die Erwartungen realistisch zu halten. Ich konnte anhand der Informationen, die ich gefunden habe, keinen öffentlich verfügbaren finalen Spearbit-Auditbericht für TermMax verifizieren, daher würde ich die Partnerschaft selbst nicht als Beweis dafür ansehen, dass alles vollständig abgesichert ist.
So sehe ich das: TermMax verfolgt einen mehrschichtigen Ansatz für die Sicherheit.
Das ist ein guter Ausgangspunkt.
Aber im DeFi-Bereich ist der echte Test immer, wie diese Schichten unter realem Druck funktionieren.
$GIGGLE
$BTC
$ETH