Ich denke immer wieder, dass der komische Teil daran, dass man auf Dusk „gültig“ ist, gar nicht so sehr ist, dass das Citadel irgendetwas über mich beweisen kann, ohne die ganze Identität in den öffentlichen Status zu werfen.
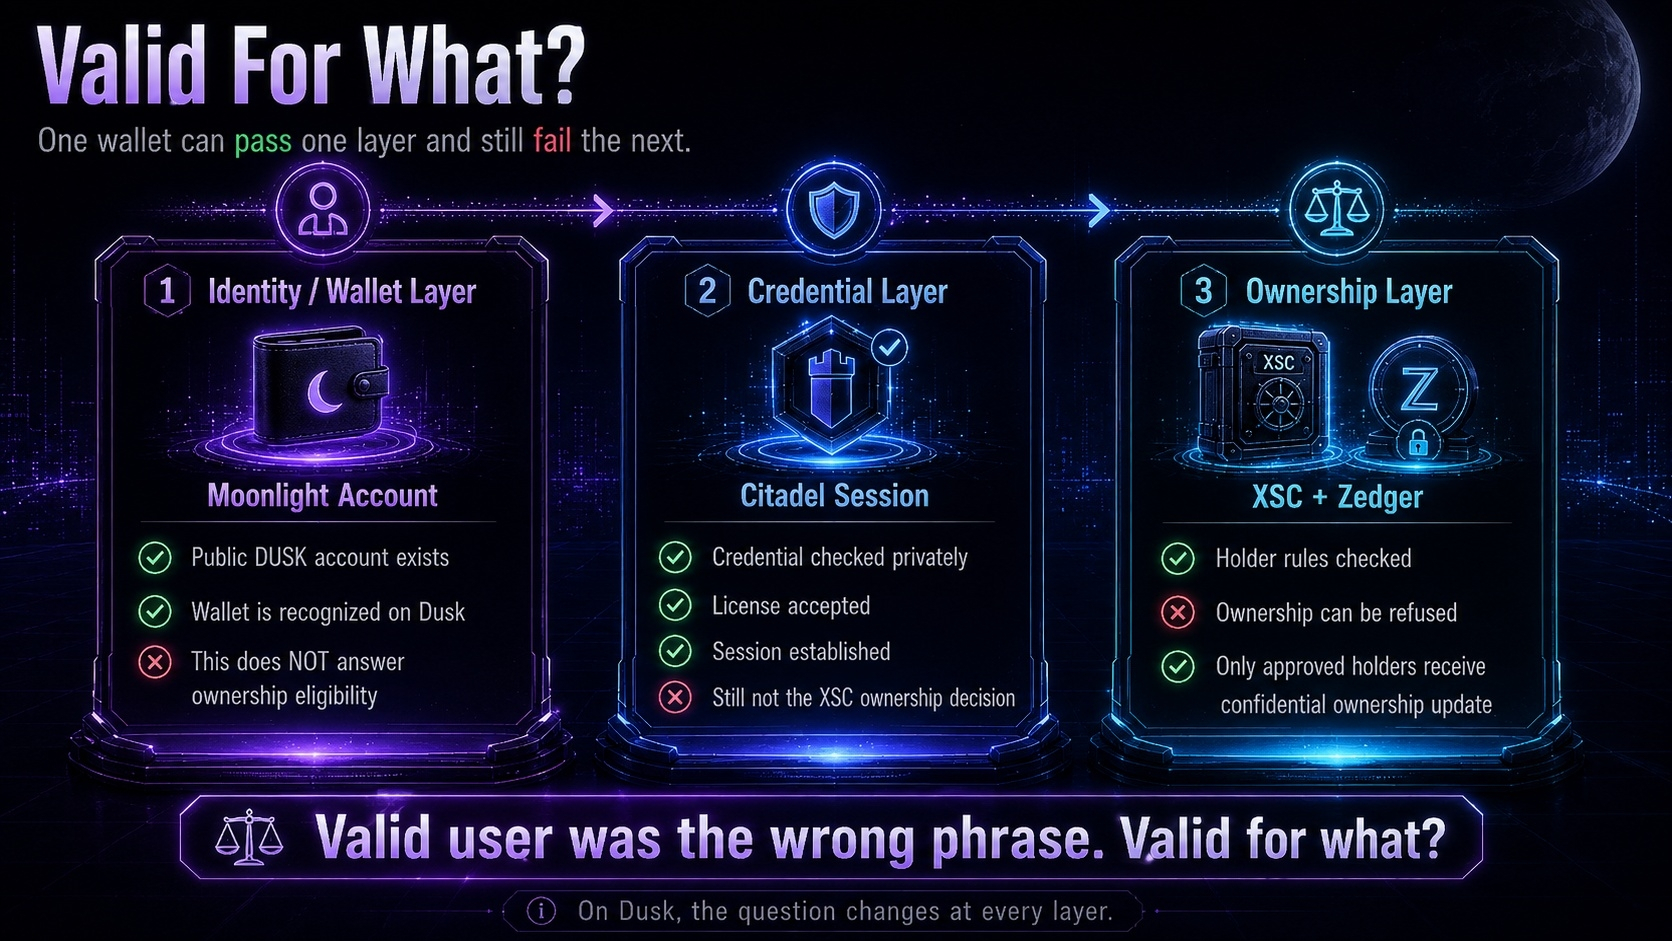
Es ist vielmehr so, dass Dusk im Grunde die Wallet erkennen, die Credentials erkennen, die Citadel-Session aufbauen… und XSC kann immer noch da sitzen und so tun, als wäre das alles egal, denn das bedeutet automatisch noch lange nicht, dass du diesen Besitz an dieser Sicherheit automatisch hast.
Das wirkt irgendwie unhöflich, bis ich aufhöre, all diese Berechtigungen in eine einzige Sache zusammenzuquetschen.
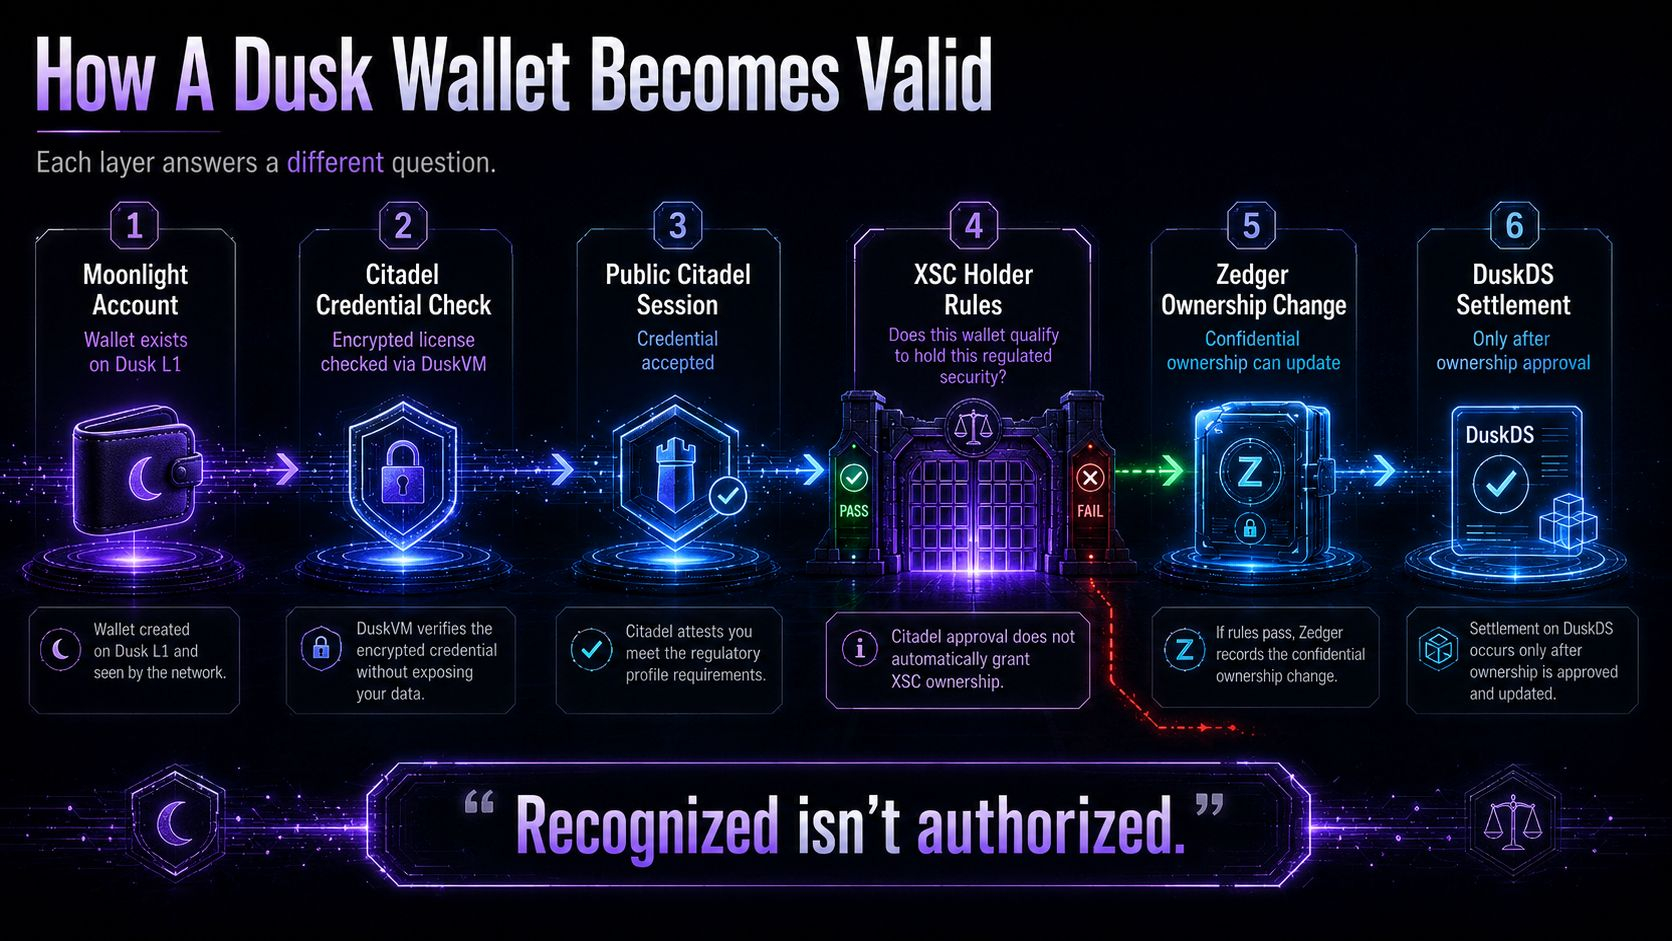
Mein Moonlight-Account kann bereits öffentlich auf Dusk L1 sitzen – mit seinem DUSK-Status und allem. Dann prüft Citadel die verschlüsselte Lizenz vom License Provider über DuskVM, und am Ende habe ich auch noch die öffentliche Session, was sich wie ein ziemlich eindeutiges Ja anfühlt.
Offenbar ist es trotzdem nicht dieses Ja, um das sich XSC kümmert.
Also okay… wie oft muss diese Wallet „gültig“ werden?
Denn der Dusk Confidential Security Contract scheint nicht darauf zu achten, dass mein Moonlight-Account existiert oder dass Citadel die Credential auf die Art akzeptiert hat, wie mein Gehirn es erwartet hat. Er hat nämlich seine eigene Frage… erfüllt diese konkrete Dusk-Wallet die XSC-Holder-Regeln für diese regulierte Sicherheit?
Und wenn XSC dort „nein“ sagt, dann schuldet Dusk Zedger mir nicht plötzlich die vertrauliche Eigentumsänderung, nur weil Citadel irgendwo früher schon „ja“ gesagt hat.
„Erkannt ist nicht autorisiert.“
Und das ist das Ärgerliche… die Wallet kann bereits auf Dusk existieren, Citadel kann die Credential bereits akzeptiert und die Session aufgebaut haben, und irgendwie bin ich immer noch nicht bei der Eigentumsfrage angelangt.
Die Eigentumsfrage stellt sich XSC selbst, und es kann die Eigentumsänderung weiterhin ablehnen, bevor DuskDS überhaupt irgendetwas bekommt, um etwas festzuzurren.
Vielleicht war „gültiger Nutzer“ die falsche Formulierung in meinem Kopf.
Gültig wofür?
Denn anscheinend verschwindet diese Frage auf Dusk nie wirklich.
@Dusk $AVAAI $ENA $DUSK #dusk #Dusk
Es ist vielmehr so, dass Dusk im Grunde die Wallet erkennen, die Credentials erkennen, die Citadel-Session aufbauen… und XSC kann immer noch da sitzen und so tun, als wäre das alles egal, denn das bedeutet automatisch noch lange nicht, dass du diesen Besitz an dieser Sicherheit automatisch hast.
Das wirkt irgendwie unhöflich, bis ich aufhöre, all diese Berechtigungen in eine einzige Sache zusammenzuquetschen.
Mein Moonlight-Account kann bereits öffentlich auf Dusk L1 sitzen – mit seinem DUSK-Status und allem. Dann prüft Citadel die verschlüsselte Lizenz vom License Provider über DuskVM, und am Ende habe ich auch noch die öffentliche Session, was sich wie ein ziemlich eindeutiges Ja anfühlt.
Offenbar ist es trotzdem nicht dieses Ja, um das sich XSC kümmert.
Also okay… wie oft muss diese Wallet „gültig“ werden?
Denn der Dusk Confidential Security Contract scheint nicht darauf zu achten, dass mein Moonlight-Account existiert oder dass Citadel die Credential auf die Art akzeptiert hat, wie mein Gehirn es erwartet hat. Er hat nämlich seine eigene Frage… erfüllt diese konkrete Dusk-Wallet die XSC-Holder-Regeln für diese regulierte Sicherheit?
Und wenn XSC dort „nein“ sagt, dann schuldet Dusk Zedger mir nicht plötzlich die vertrauliche Eigentumsänderung, nur weil Citadel irgendwo früher schon „ja“ gesagt hat.
„Erkannt ist nicht autorisiert.“
Und das ist das Ärgerliche… die Wallet kann bereits auf Dusk existieren, Citadel kann die Credential bereits akzeptiert und die Session aufgebaut haben, und irgendwie bin ich immer noch nicht bei der Eigentumsfrage angelangt.
Die Eigentumsfrage stellt sich XSC selbst, und es kann die Eigentumsänderung weiterhin ablehnen, bevor DuskDS überhaupt irgendetwas bekommt, um etwas festzuzurren.
Vielleicht war „gültiger Nutzer“ die falsche Formulierung in meinem Kopf.
Gültig wofür?
Denn anscheinend verschwindet diese Frage auf Dusk nie wirklich.
@Dusk $AVAAI $ENA $DUSK #dusk #Dusk