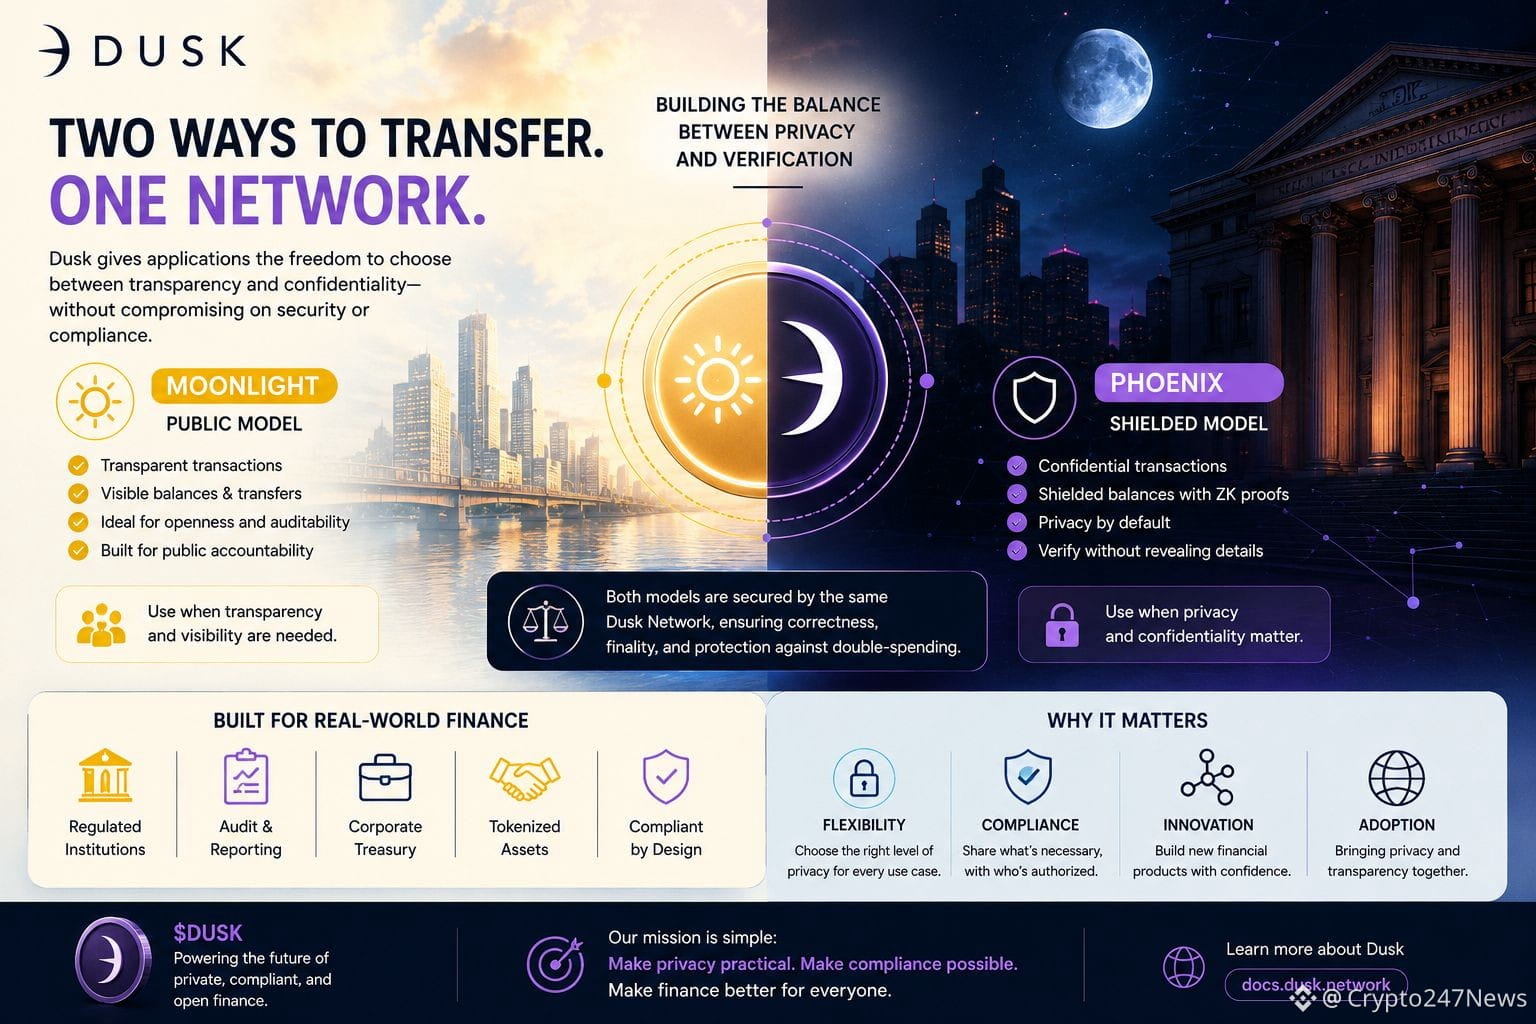
Was mir heute beim Lesen von Dusk aufgefallen ist, ist die Tatsache, dass nicht jede Transaktion als etwas behandelt wird, das entweder vollständig öffentlich oder vollständig verborgen sein muss.
Zunächst dachte ich, ein datenschutzorientiertes Netzwerk hätte meistens nur eine Möglichkeit, Werte privat zu bewegen. Doch dann bin ich auf den Unterschied zwischen Moonlight und Phoenix gestoßen, und das hat meine Sicht auf das Design verändert.
Moonlight ist das öffentliche Transaktionsmodell, bei dem Kontostände und Überweisungen sichtbar sein können. Phoenix geht einen anderen Weg: Es nutzt verschleierte Notizen (shielded notes) und Zero-Knowledge-Beweise, sodass Transaktionsdetails vertraulich bleiben können, während das Netzwerk dennoch Dinge wie Korrektheit verifizieren und Double Spending verhindern kann.
Diese Unterscheidung scheint für finanzielle Anwendungen besonders wichtig zu sein.
Es gibt Situationen, in denen Transparenz nützlich ist. Ein Treasury oder ein bestimmter Reporting-Workflow muss möglicherweise beobachtbare Aktivitäten haben. Aber es gibt auch Situationen, in denen das Offenlegen von Kontoständen, Gegenparteien oder Transaktionssummen sensible kommerzielle Informationen preisgeben könnte.
Was ich interessant finde, ist, dass Dusk versucht, beide Modelle Teil desselben Netzwerks zu machen, anstatt davon auszugehen, dass eine einzige Antwort für jede Situation funktioniert.
Der Teil, den ich immer noch besser verstehen möchte, ist die praktische Seite beim Wechsel zwischen diesen Datenschutzniveaus. Wie entscheiden Anwendungen, welche Informationen öffentlich sein sollen, was abgeschirmt bleiben sollte und wann bestimmte Informationen an eine autorisierte Partei offengelegt werden müssen?
Das scheint ein deutlich schwierigeres Designproblem zu sein als nur „Transaktionen privat machen“.
Für mich ist die spannende Frage, ob diese Flexibilität die Blockchain-Infrastruktur tatsächlich nützlicher für reale Finanz-Workflows machen kann, ohne die Nutzererfahrung zu kompliziert zu machen.
Würden Sie lieber überall ein einziges Datenschutzmodell haben oder je nach Anwendungsfall zwischen öffentlichen und abgeschirmten Transaktionen wählen?
@Dusk _Foundation #dusk $DUSK @Dusk