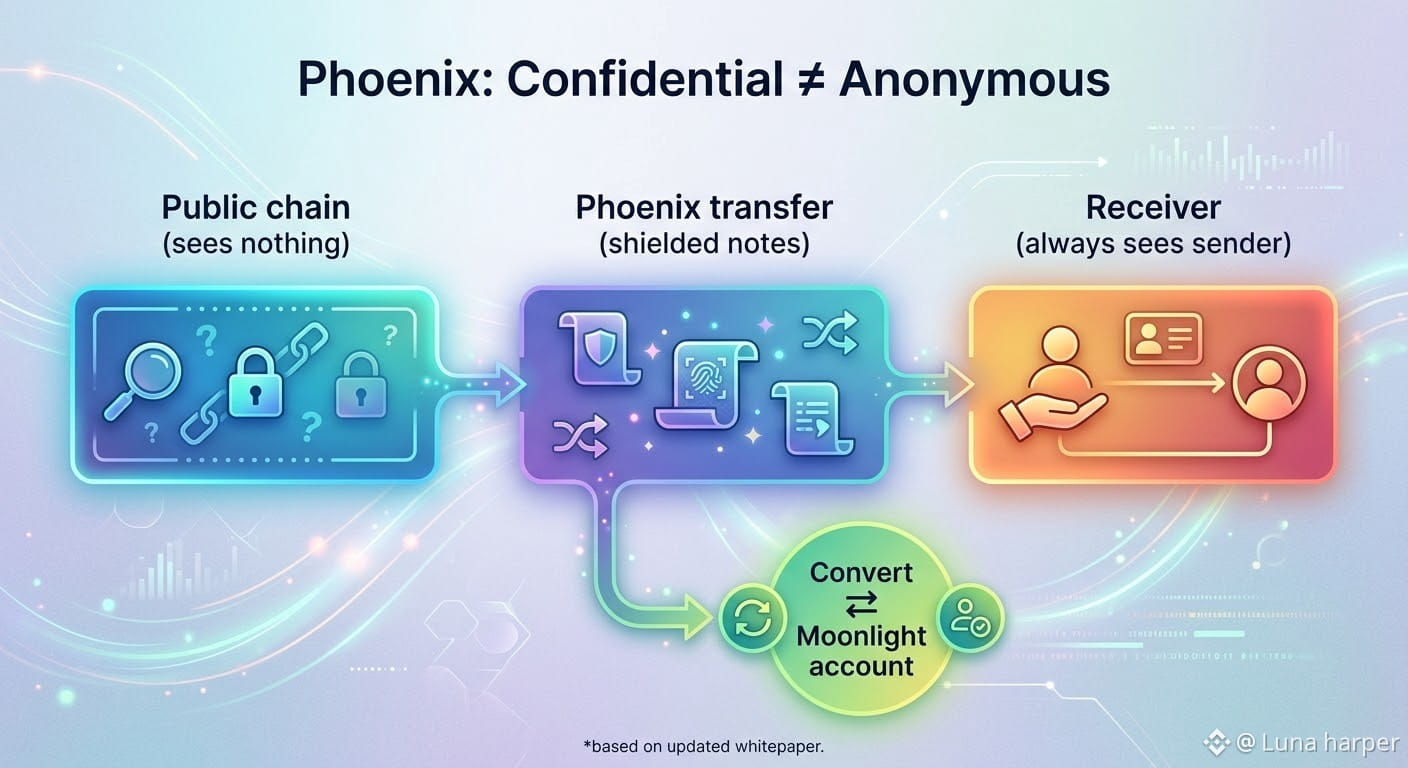
Einmal in $DUSK vertrauliche Transaktionen eintauchen—eine Zeile in der #Dusk updateden Whitepaper hat mich gestoppt: Phoenix wurde absichtlich so geändert, dass der Empfänger den Absender immer identifizieren kann. @Duskfoundation nennt das einen Compliance-Fix, nicht einen Leak — #dusk's Phoenix-Modell war nie für Anonymität gebaut.
Also ist die Verschleierung enger, als es klingt. Notizen, Nullifier, Beweise — all das verbirgt Absender, Empfänger und Betrag vor Beobachtern der öffentlichen Kette. Aber die Gegenpartei sollte nie im Dunkeln gelassen werden. Es ist eine Offenlegungsgrenze, die um bestimmte Parteien gezogen ist, kein Blackout.
Was sich für mich geändert hat, war „geschützt“ als binär zu behandeln — privat oder nicht. Das ist es nicht. Moonlight sitzt neben Phoenix als das vollständig öffentliche Kontomodell, und eine Convert-Funktion verschiebt den Wert zwischen beiden Zuständen atomar; ein Beweis der Besitzrechte ist in jedem Fall erforderlich, während du zwischen den Zuständen wechselst.
Dieser Unterschied ist wichtig, wenn du irgendeinen Phoenix-Guide liest: „vertraulich“ und „anonym“ sind hier keine identischen Behauptungen, und das verändert, was ein View Key tatsächlich schützt. Als Nächstes würde ich prüfen: Was ein View Key einem Dritten offenlegt, versus das, was der Empfänger standardmäßig sieht.
@Dusk