#dusk $DUSK Ich habe mir das Dusk Network angesehen, und eine Sache ist mir dabei besonders aufgefallen.
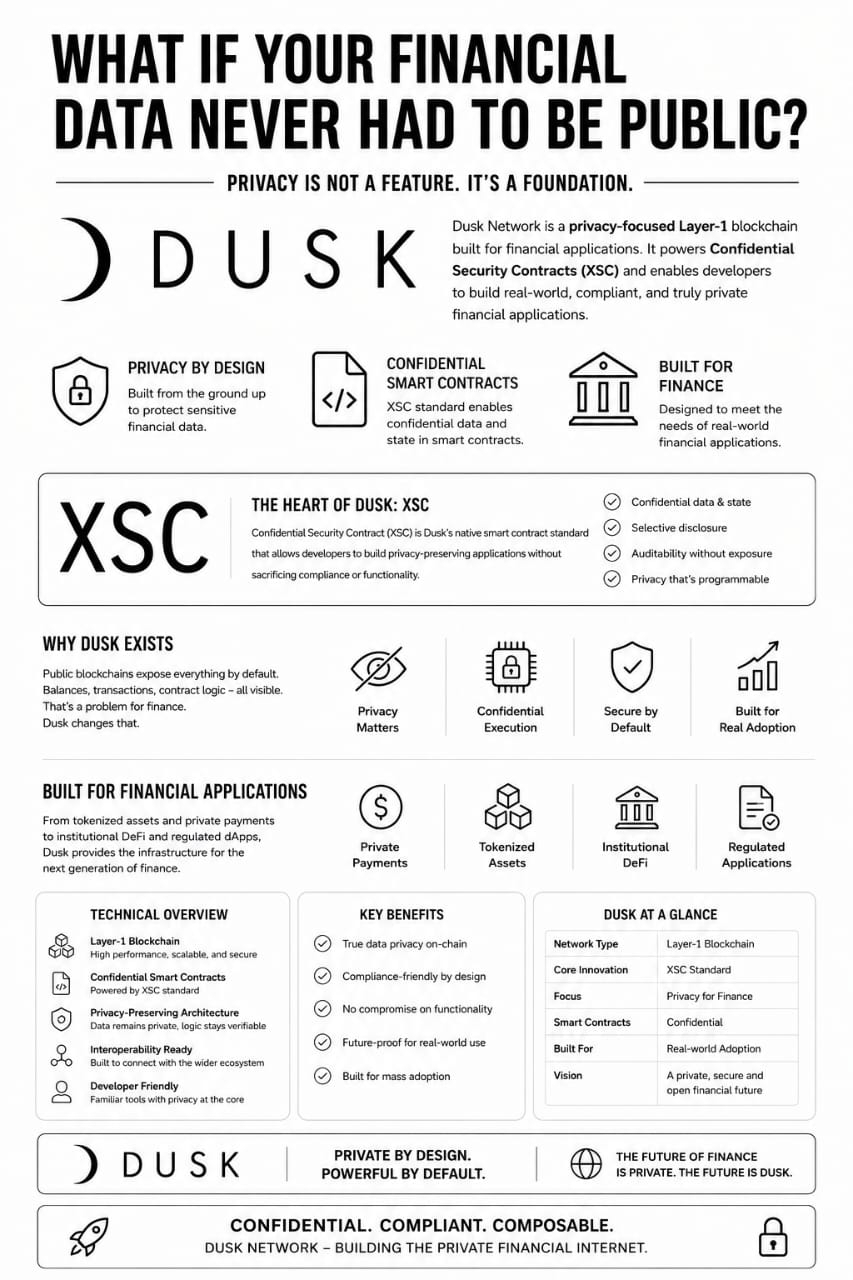
Es als datenschutzorientierte Layer-1 zu bezeichnen, ist einfach. Der spannendere Teil ist, was Dusk mit vertraulichen Smart Contracts und seinem Confidential Security Contract-(XSC)-Standard erreichen will.
Für Finanzanwendungen ist Privatsphäre nicht nur das Verbergen des Betrags, den jemand sendet.
Denkt an Kontostände, Positionen, Transaktionsdetails oder den Status eines Finanzvertrags. Diese Dinge standardmäßig öffentlich zu machen, kann Probleme verursachen – vor allem, wenn die Anwendung mit sensiblen Finanzinformationen arbeitet.
Aber es gibt noch eine andere Seite.
Eine Blockchain muss dennoch verifizieren, was passiert. Verträge müssen miteinander interagieren. Anwendungen müssen in der Lage sein, auf bestehendem Zustand aufzubauen.
Die eigentliche Herausforderung besteht also darin, einen Weg zu finden, sensible Informationen privat zu halten, ohne das gesamte System schwer überprüfbar oder schwer kombinierbar zu machen.
Das ist es, was ich an Dusk interessant finde.
Die Dokumentation zeigt klar, dass Vertraulichkeit als Teil des zugrunde liegenden Vertragsmodells behandelt wird – und nicht nur als nachträgliches Hinzufügen von Privatsphäre zu einer normalen transparenten Kette.
Was mich weiterhin beschäftigt, ist, wie das funktioniert, wenn Anwendungen komplexer werden.
Wie viel Information kann privat bleiben, während Verträge dennoch reibungslos miteinander interagieren? Und wo zieht Dusk die Grenze zwischen starker Vertraulichkeit und praktischer Kombinierbarkeit?
Für mich ist das eine viel spannendere Frage, als nur zu prüfen, ob Dusk eine „Privacy-Blockchain“ ist.
Können vertrauliche Smart Contracts tatsächlich zu praktischer Infrastruktur für ernsthafte Finanzanwendungen werden?@Dusk
Es als datenschutzorientierte Layer-1 zu bezeichnen, ist einfach. Der spannendere Teil ist, was Dusk mit vertraulichen Smart Contracts und seinem Confidential Security Contract-(XSC)-Standard erreichen will.
Für Finanzanwendungen ist Privatsphäre nicht nur das Verbergen des Betrags, den jemand sendet.
Denkt an Kontostände, Positionen, Transaktionsdetails oder den Status eines Finanzvertrags. Diese Dinge standardmäßig öffentlich zu machen, kann Probleme verursachen – vor allem, wenn die Anwendung mit sensiblen Finanzinformationen arbeitet.
Aber es gibt noch eine andere Seite.
Eine Blockchain muss dennoch verifizieren, was passiert. Verträge müssen miteinander interagieren. Anwendungen müssen in der Lage sein, auf bestehendem Zustand aufzubauen.
Die eigentliche Herausforderung besteht also darin, einen Weg zu finden, sensible Informationen privat zu halten, ohne das gesamte System schwer überprüfbar oder schwer kombinierbar zu machen.
Das ist es, was ich an Dusk interessant finde.
Die Dokumentation zeigt klar, dass Vertraulichkeit als Teil des zugrunde liegenden Vertragsmodells behandelt wird – und nicht nur als nachträgliches Hinzufügen von Privatsphäre zu einer normalen transparenten Kette.
Was mich weiterhin beschäftigt, ist, wie das funktioniert, wenn Anwendungen komplexer werden.
Wie viel Information kann privat bleiben, während Verträge dennoch reibungslos miteinander interagieren? Und wo zieht Dusk die Grenze zwischen starker Vertraulichkeit und praktischer Kombinierbarkeit?
Für mich ist das eine viel spannendere Frage, als nur zu prüfen, ob Dusk eine „Privacy-Blockchain“ ist.
Können vertrauliche Smart Contracts tatsächlich zu praktischer Infrastruktur für ernsthafte Finanzanwendungen werden?@Dusk