$ETH Ich lese mich die ganze Woche über regulierte Vermögenswerte ein, und eines wird mir immer wieder klar: Privatsphäre und Compliance werden meist als Gegensätze behandelt 🤔
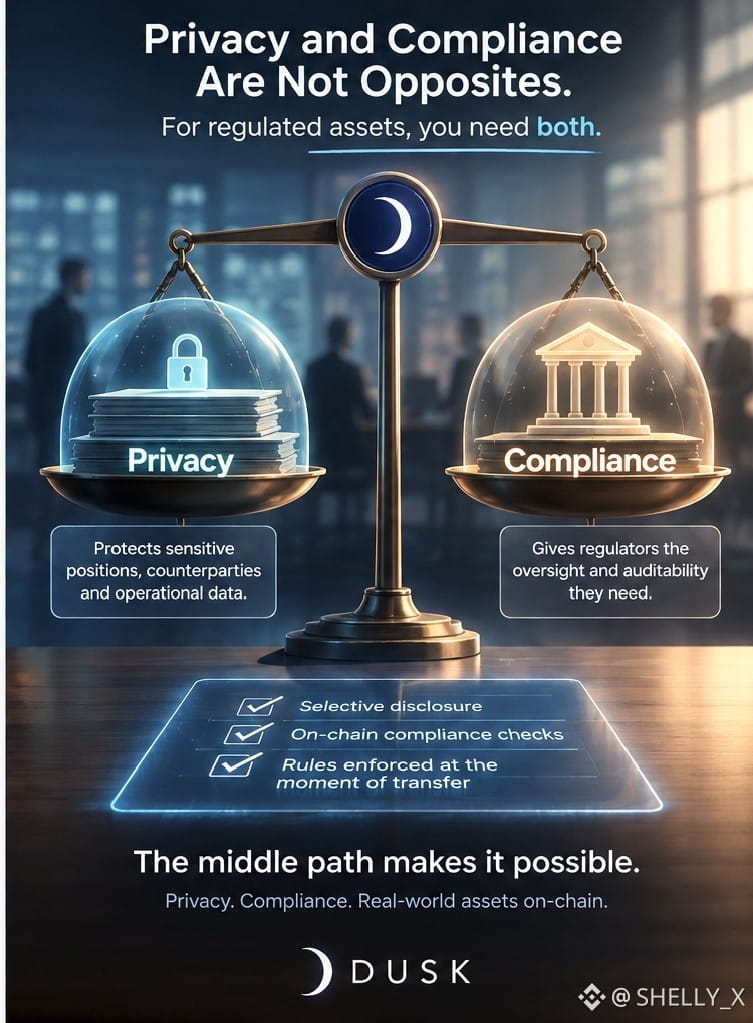
Das sind sie nicht. Bei regulierten Vermögenswerten braucht man beides gleichzeitig, sonst kann der Vermögenswert überhaupt nicht onchain existieren.
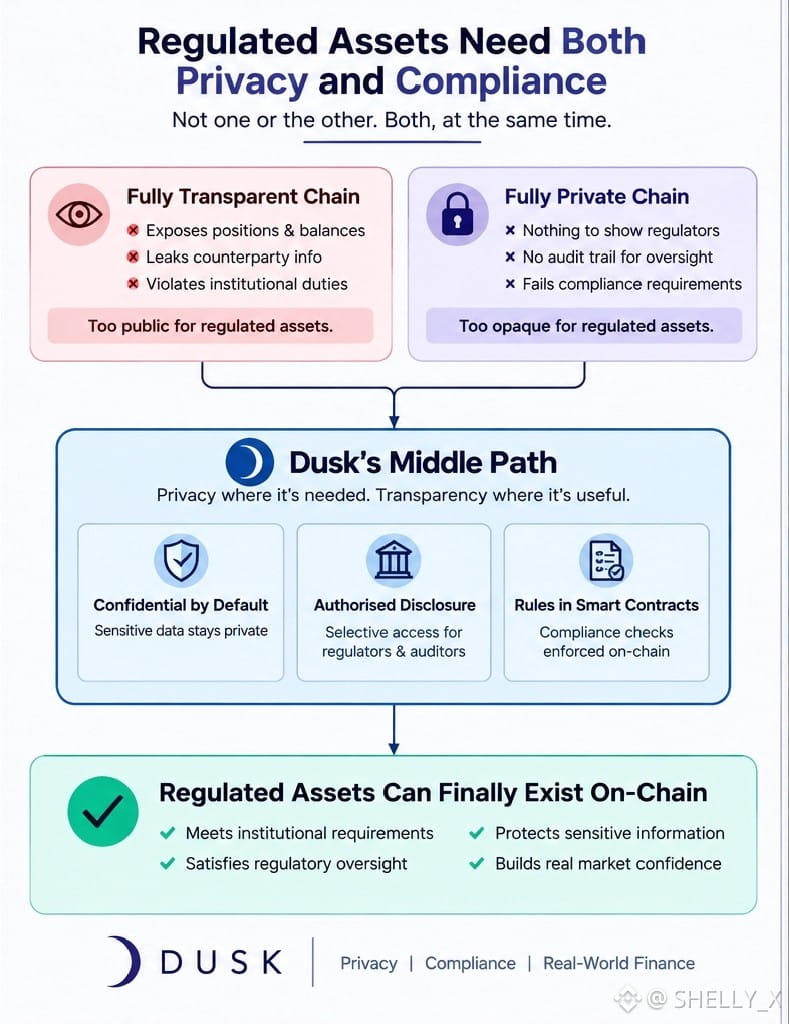
Hier liegt das Problem: Eine vollständig transparente Blockchain legt Positionen, Gegenparteien, Kontostände und Betriebsdaten offen. Keine regulierte Institution kann das veröffentlichen – das ist keine Frage der Präferenz, sondern ein treuhänderisches Problem. Aber auch eine vollständig private Blockchain kann eine Aufsichtsbehörde nicht zufriedenstellen, denn es gibt nichts vorzuweisen, wenn jemand danach fragt.$RE
Beide Extreme scheitern also beim selben Vermögenswert, nur aus entgegengesetzten Gründen.
Dusk beschreibt immer wieder den Mittelweg: Privatsphäre, wo sie nötig ist, Transparenz, wo sie nützlich ist, und selektive Offenlegung für autorisierte Prüfungen. Dieser dritte Punkt fehlt den meisten Blockchains komplett.
Und die Compliance-Seite wird auch nicht nachträglich angeflanscht. In der Dokumentation werden Compliance-Prüfungen beschrieben, die in Smart Contracts durchgesetzt werden, statt durch manuelle Prozesse im Backoffice. So wird die Regel beim Transfer angewendet, anstatt eine Woche später von jemandem geprüft zu werden, der die Aufzeichnungen durchgeht.
Eine Regel, die erst im Nachhinein geprüft wird, wurde bereits einmal gebrochen.
Was meint ihr: Gehört Compliance in den Vertrag oder in den Prozess?
@Dusk #dusk $DUSK
Das sind sie nicht. Bei regulierten Vermögenswerten braucht man beides gleichzeitig, sonst kann der Vermögenswert überhaupt nicht onchain existieren.
Hier liegt das Problem: Eine vollständig transparente Blockchain legt Positionen, Gegenparteien, Kontostände und Betriebsdaten offen. Keine regulierte Institution kann das veröffentlichen – das ist keine Frage der Präferenz, sondern ein treuhänderisches Problem. Aber auch eine vollständig private Blockchain kann eine Aufsichtsbehörde nicht zufriedenstellen, denn es gibt nichts vorzuweisen, wenn jemand danach fragt.$RE
Beide Extreme scheitern also beim selben Vermögenswert, nur aus entgegengesetzten Gründen.
Dusk beschreibt immer wieder den Mittelweg: Privatsphäre, wo sie nötig ist, Transparenz, wo sie nützlich ist, und selektive Offenlegung für autorisierte Prüfungen. Dieser dritte Punkt fehlt den meisten Blockchains komplett.
Und die Compliance-Seite wird auch nicht nachträglich angeflanscht. In der Dokumentation werden Compliance-Prüfungen beschrieben, die in Smart Contracts durchgesetzt werden, statt durch manuelle Prozesse im Backoffice. So wird die Regel beim Transfer angewendet, anstatt eine Woche später von jemandem geprüft zu werden, der die Aufzeichnungen durchgeht.
Eine Regel, die erst im Nachhinein geprüft wird, wurde bereits einmal gebrochen.
Was meint ihr: Gehört Compliance in den Vertrag oder in den Prozess?
@Dusk #dusk $DUSK