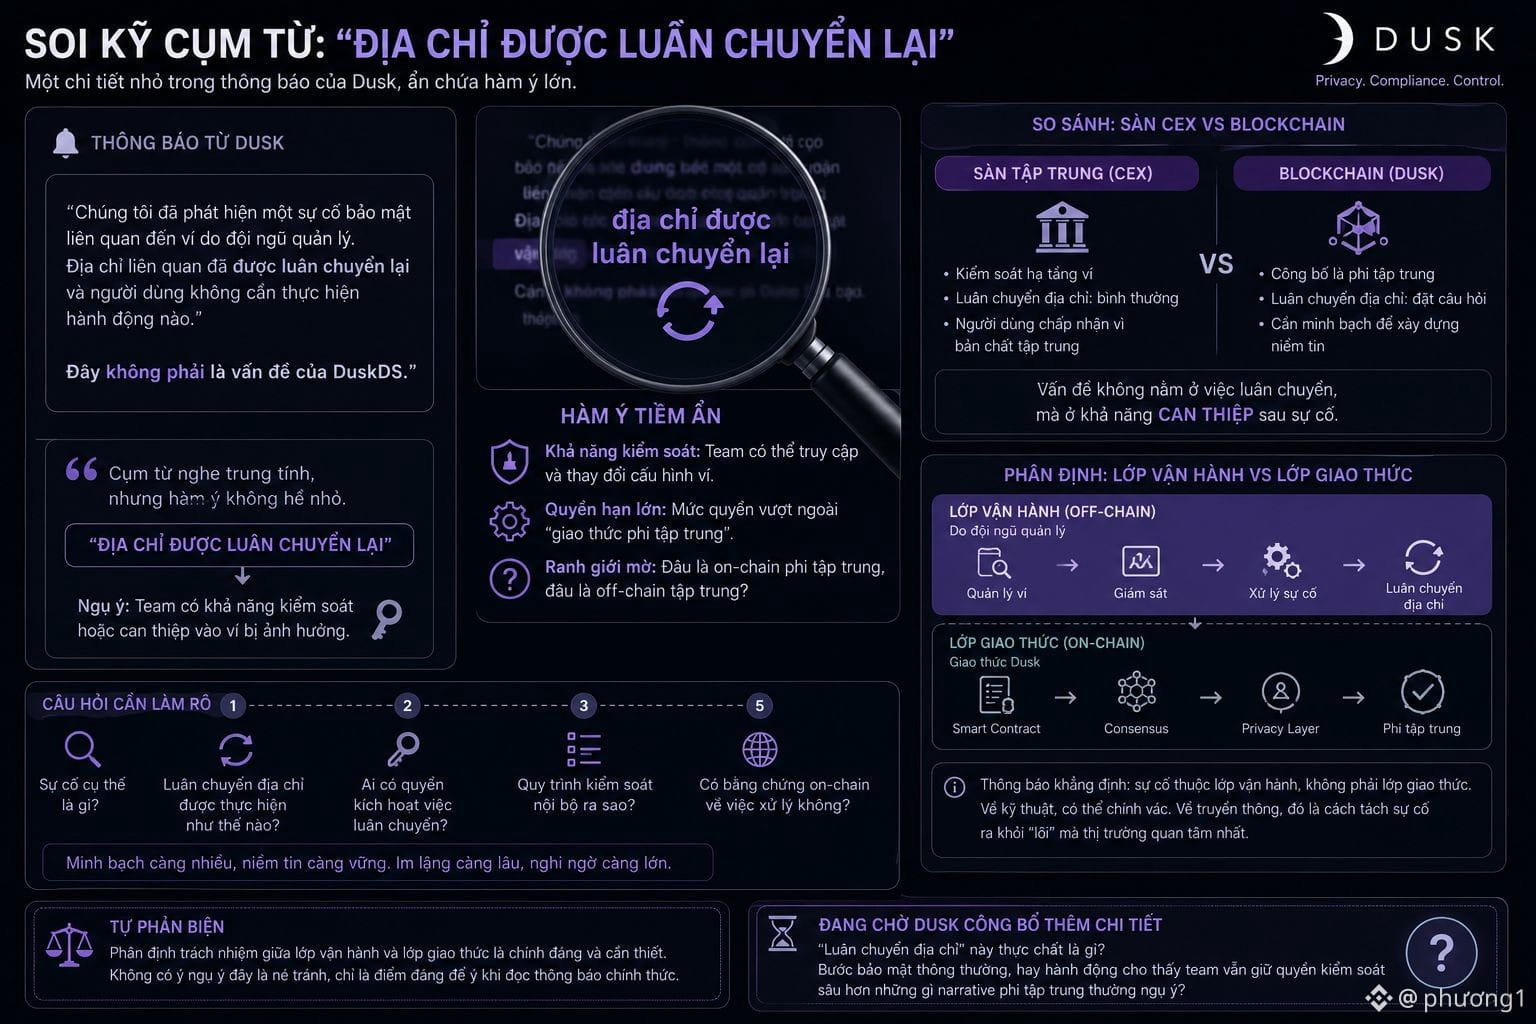
Ich habe etwas bemerkt, das mir auffällt, wenn man den Ausdruck „die Adresse wird erneut weitergeleitet“ in der Mitteilung von Dusk genauer unter die Lupe nimmt, statt ihn nur flüchtig zu überfliegen wie nebensächliche technische Details.
Der Ausdruck klingt neutral, birgt aber eine bemerkenswerte Andeutung: Wenn die betroffene Adresse nach einem Vorfall erneut weitergeleitet wird, impliziert das, dass das Team die betroffenen Wallets kontrollieren oder eingreifen konnte – ein ziemlich hohes Maß an Berechtigungen für ein System, das als dezentral beworben wird.
Bei einer zentralisierten Börse ist „die Adresse weiterleiten“ selbstverständlich, weil sie die Wallet-Infrastruktur ohnehin kontrollieren. Aber bei einer Blockchain wirft die Möglichkeit, nach einem Vorfall in Wallets einzugreifen, die durch ein „vom Team verwaltet“ motiviertes Vorgehen möglich wird, Fragen nach der Grenze zwischen dem dezentralen und dem zentral betriebenen Teil auf. Das könnte zwar nur ein standardisierter Incident-Handling-Prozess sein.
Doch die Formulierung „ist kein Problem von DuskDS“ in der Mitteilung mit der Nummer @Dusk zieht sehr deutlich eine klare Grenze – der Fehler liegt in der Betriebsschicht des Teams, nicht in der Kernprotokollschicht. Technisch gesehen kann diese Abgrenzung völlig korrekt sein. In der Kommunikation ist es aber auch eine geschickte Art, den Vorfall von dem „Kern“ zu trennen, auf den der Markt bei der Bewertung der Sicherheit von $DUSK am meisten achtet.
Selbst-Reflexion: Die Aufteilung der Verantwortlichkeiten zwischen Betriebsschicht und Protokollschicht ist nachvollziehbar und notwendig – es geht nicht darum, dass damit etwas Ausweichen angedeutet wird; es ist lediglich ein Punkt, der beim Lesen der offiziellen Mitteilung besonders auffällt.
Ich warte darauf zu sehen, ob Dusk weitere Details zu dieser „erneuten Weiterleitung der Adresse“ veröffentlicht – ob es sich dabei nur um einen üblichen Sicherheits-Schritt handelt oder ob es eine Handlung ist, die zeigt, dass das Team weiterhin eine tiefere Kontrolle behält, als es das dezentrale Narrative sonst vermuten lässt.
#dusk $BTC $ETH
Der Ausdruck klingt neutral, birgt aber eine bemerkenswerte Andeutung: Wenn die betroffene Adresse nach einem Vorfall erneut weitergeleitet wird, impliziert das, dass das Team die betroffenen Wallets kontrollieren oder eingreifen konnte – ein ziemlich hohes Maß an Berechtigungen für ein System, das als dezentral beworben wird.
Bei einer zentralisierten Börse ist „die Adresse weiterleiten“ selbstverständlich, weil sie die Wallet-Infrastruktur ohnehin kontrollieren. Aber bei einer Blockchain wirft die Möglichkeit, nach einem Vorfall in Wallets einzugreifen, die durch ein „vom Team verwaltet“ motiviertes Vorgehen möglich wird, Fragen nach der Grenze zwischen dem dezentralen und dem zentral betriebenen Teil auf. Das könnte zwar nur ein standardisierter Incident-Handling-Prozess sein.
Doch die Formulierung „ist kein Problem von DuskDS“ in der Mitteilung mit der Nummer @Dusk zieht sehr deutlich eine klare Grenze – der Fehler liegt in der Betriebsschicht des Teams, nicht in der Kernprotokollschicht. Technisch gesehen kann diese Abgrenzung völlig korrekt sein. In der Kommunikation ist es aber auch eine geschickte Art, den Vorfall von dem „Kern“ zu trennen, auf den der Markt bei der Bewertung der Sicherheit von $DUSK am meisten achtet.
Selbst-Reflexion: Die Aufteilung der Verantwortlichkeiten zwischen Betriebsschicht und Protokollschicht ist nachvollziehbar und notwendig – es geht nicht darum, dass damit etwas Ausweichen angedeutet wird; es ist lediglich ein Punkt, der beim Lesen der offiziellen Mitteilung besonders auffällt.
Ich warte darauf zu sehen, ob Dusk weitere Details zu dieser „erneuten Weiterleitung der Adresse“ veröffentlicht – ob es sich dabei nur um einen üblichen Sicherheits-Schritt handelt oder ob es eine Handlung ist, die zeigt, dass das Team weiterhin eine tiefere Kontrolle behält, als es das dezentrale Narrative sonst vermuten lässt.
#dusk $BTC $ETH