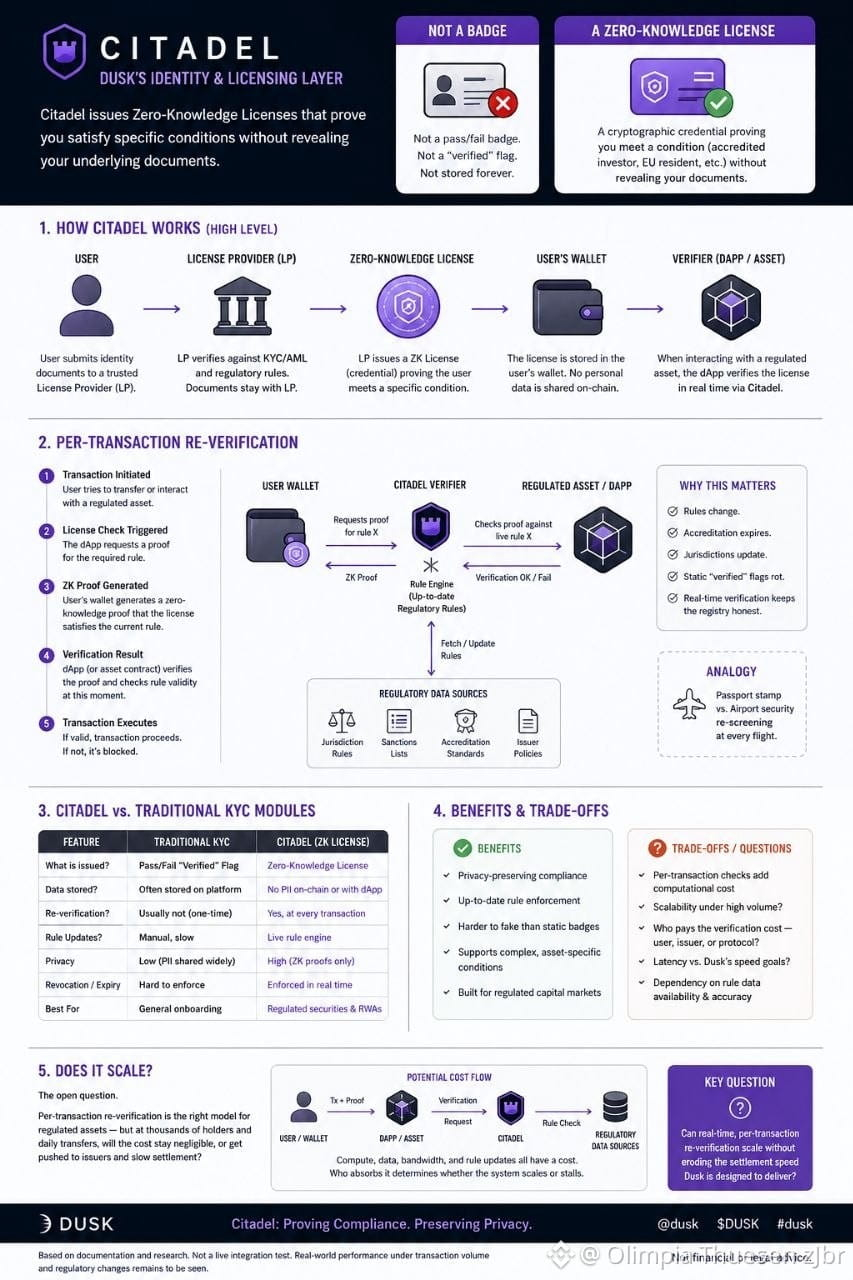
#dusk $DUSK @Dusk Ich bin letzte Nacht in Citadel eingetaucht — Dusk’s Identität und die Licensing-Schicht — und dachte, es würde wie die meisten KYC-Module funktionieren, die einfach an DeFi drangeschraubt werden: einmal prüfen, ein „verified“-Flag speichern, fertig. So ist das aber nicht.
Was Citadel ausgibt, ist kein Pass/Fail-Badge. Es ist eine Zero-Knowledge-Lizenz — ein Nachweis, dass du eine bestimmte Bedingung erfüllst (akkreditierter Investor, EU-Resident, was auch immer das jeweilige Asset verlangt), ohne die zugrunde liegenden Dokumente offenzulegen, die das belegen. Der Verifizierer erfährt lediglich: „Dieser Inhaber ist qualifiziert“, nicht deine Passnummer oder deinen Kontoauszug.
Ich hatte erwartet, dass das die ganze Geschichte ist. Ist es nicht. Eine Lizenz muss bei jeder Bewegung eines Assets erneut gegen eine aktuelle Regel geprüft werden — nicht nur einmal beim Onboarding. Statische „verified“-Flags veralten: Zuständigkeiten ändern sich, Akkreditierungen laufen ab, Regeln werden aktualisiert. CItadel’s Modell ist darauf ausgelegt, die Compliance genau zum Zeitpunkt der Transaktion nachzuweisen — nicht einen Badge zu vermieten, den man vor Monaten erworben hat.
Erinnerte mich an den Unterschied zwischen einem Pass-Stempel und dem erneuten Security-Screening am Flughafen, wenn du jedes Mal einen neuen Flug antrittst. Der eine ist ein Protokoll einer früheren Kontrolle. Der andere bestätigt, dass du für genau dieses Gate aktuell noch qualifiziert bist.
Ergibt Sinn für eine Kette, die regulierte Wertpapiere abwickelt. Ein Register, das sagt: „Dieses Wallet war im März compliant“, ist für einen Emittenten im September wertlos, wenn sich die Regel geändert hat und niemand es erneut geprüft hat. Die Wiederverifikation in die Transaktion selbst einzubauen — statt einer veralteten Credential zu vertrauen — ist der Teil, der sich tatsächlich nur schwer fälschen lässt.
Wichtig, das klarzustellen: Ich gehe von der Dokumentation aus, nicht von einer Live-Integration, die ich selbst getestet habe — wie sich das unter echter Transaktionslast mit konkreten Änderungen der regulatorischen Regeln verhält, habe ich in der Praxis noch nicht gesehen.
Ich wäge es immer noch ab: Lässt sich die erneute Verifikation pro Transaktion skalieren, wenn tausende Inhaber täglich Assets bewegen, oder werden die Kosten für diese Prüfungen am Ende den Emittenten aufgebürdet, sodass die exakt von Dusk verkaufte Abwicklungsgeschwindigkeit ausgebremst wird?
@dusk $DUSK #dusk