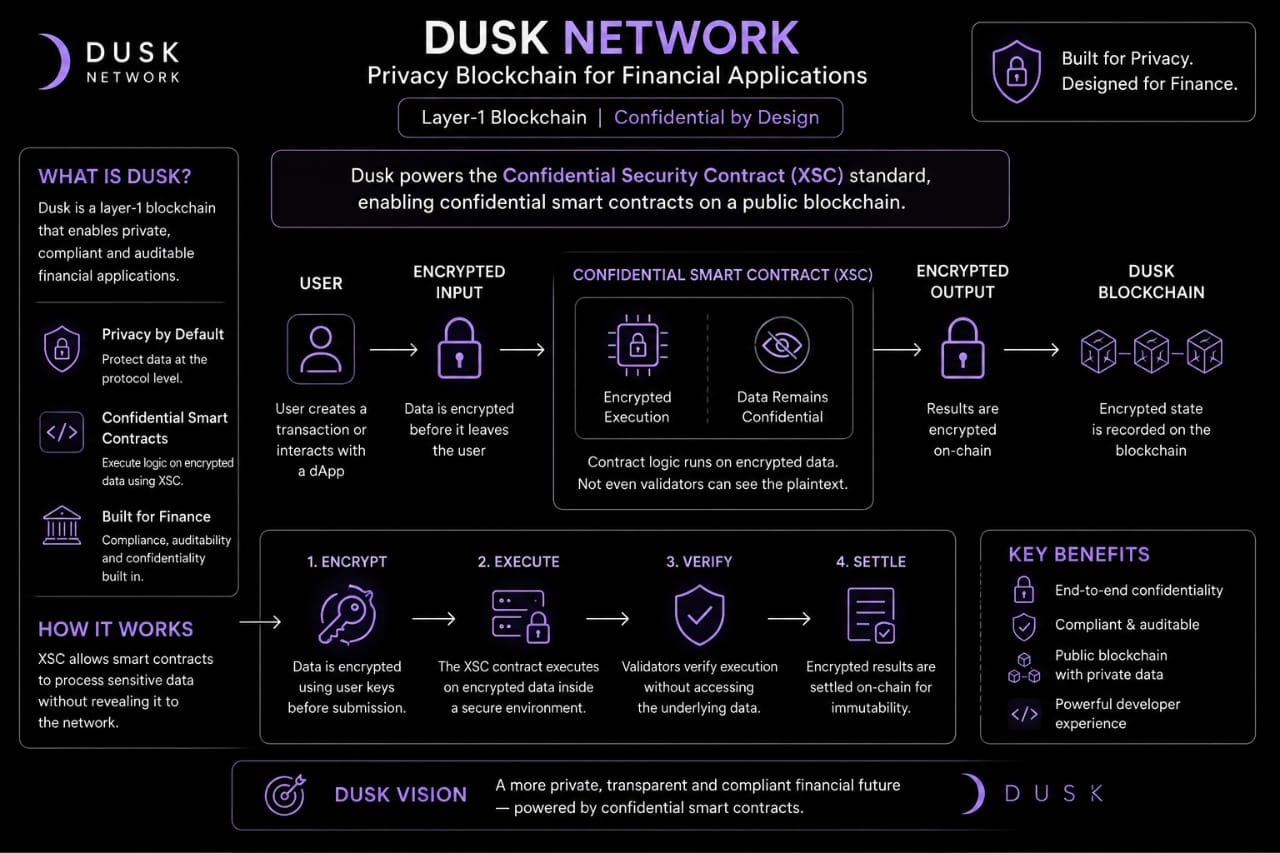
Ich komme immer wieder zu dem Punkt zurück, dass Dusk Privatsphäre nicht als etwas behandelt, das um eine Finanz-Blockchain herum „hinzugefügt“ wird. Die interessanteste Designentscheidung scheint darin zu liegen, vertrauliche Ausführung direkt in die Layer-1 über sein XSC-Standard- und Confidential-Smart-Contract-Ansatz zu integrieren.
Das verändert die Frage, die ich an das Netzwerk stellen würde. Es geht nicht nur darum, ob Transaktionen verborgen werden können, sondern darum, was Entwickler tatsächlich bauen können, wenn die Contract-Logik selbst vertraulich arbeiten kann. Bei Finanzanwendungen ist diese Unterscheidung entscheidend, weil sensible Informationen häufig über die Logik rund um eine Transaktion offengelegt werden – nicht nur über den Betrag oder den Absender.
Was ich untersuchen möchte, ist, wo die Vertraulichkeitsgrenze wirklich sitzt. Die Dokumentation macht die Architektur und Terminologie klar, aber das praktische Sicherheitsmodell hängt davon ab, welche Informationen während der Ausführung tatsächlich beobachtbar bleiben, was Validatoren ableiten können und auf welchen Annahmen der Vertraulichkeitsmechanismus basiert.
Das ist der Teil, den ich vor einer fundierten Meinung über Dusk tiefer prüfen würde. Eine privatsphäreorientierte L1 kann ausgeklügelte Kryptografie einsetzen und dennoch durch Ausführungsmuster oder die Anwendungsarchitektur eine bedeutende Informationsabflusssituation („Information Leakage“) haben.
Daher meine Neugier: Wenn vertrauliche Smart Contracts für echte Finanz-Workflows eingesetzt werden, wie viel Privatsphäre bewahrt das XSC-Modell in der Praxis – und wo liegen die verbleibenden beobachtbaren Schnittstellen?
@Dusk #dusk $DUSK
Das verändert die Frage, die ich an das Netzwerk stellen würde. Es geht nicht nur darum, ob Transaktionen verborgen werden können, sondern darum, was Entwickler tatsächlich bauen können, wenn die Contract-Logik selbst vertraulich arbeiten kann. Bei Finanzanwendungen ist diese Unterscheidung entscheidend, weil sensible Informationen häufig über die Logik rund um eine Transaktion offengelegt werden – nicht nur über den Betrag oder den Absender.
Was ich untersuchen möchte, ist, wo die Vertraulichkeitsgrenze wirklich sitzt. Die Dokumentation macht die Architektur und Terminologie klar, aber das praktische Sicherheitsmodell hängt davon ab, welche Informationen während der Ausführung tatsächlich beobachtbar bleiben, was Validatoren ableiten können und auf welchen Annahmen der Vertraulichkeitsmechanismus basiert.
Das ist der Teil, den ich vor einer fundierten Meinung über Dusk tiefer prüfen würde. Eine privatsphäreorientierte L1 kann ausgeklügelte Kryptografie einsetzen und dennoch durch Ausführungsmuster oder die Anwendungsarchitektur eine bedeutende Informationsabflusssituation („Information Leakage“) haben.
Daher meine Neugier: Wenn vertrauliche Smart Contracts für echte Finanz-Workflows eingesetzt werden, wie viel Privatsphäre bewahrt das XSC-Modell in der Praxis – und wo liegen die verbleibenden beobachtbaren Schnittstellen?
@Dusk #dusk $DUSK