Ich habe mit Dusk angefangen, weil der Datenschutz-Aspekt interessant klang, aber je tiefer ich eingestiegen bin, desto komplizierter wurde die These.
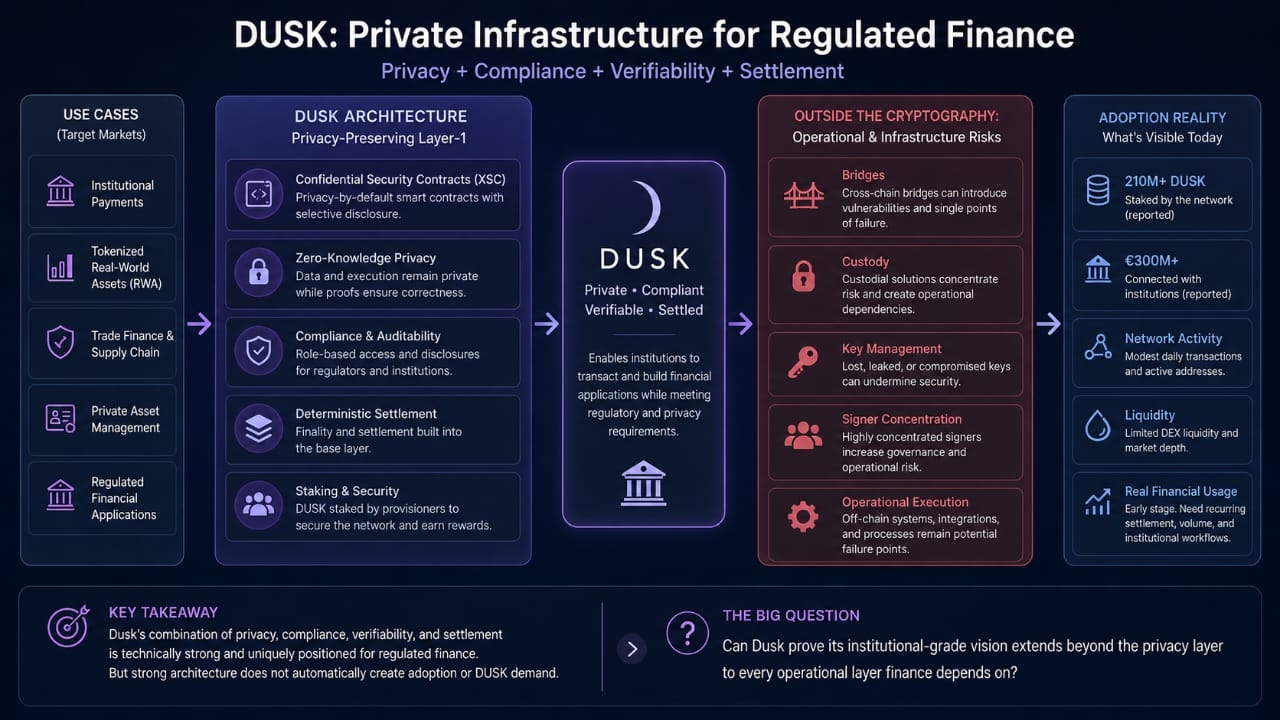
@Dusk baut ein auf Layer 1 fokussiertes System für Finanzanwendungen und nutzt dabei seinen Confidential Security Contract (XSC) Standard sowie vertrauliche Smart Contracts.
Was meine Aufmerksamkeit erregt hat, ist die Kombination aus Datenschutz, Compliance, Nachvollziehbarkeit und Abwicklung. Für reguliertes Finanzwesen ist das ein deutlich bedeutenderes Designproblem als lediglich das Verbergen von Transaktionsdaten.
Doch Datenschutz ist nicht das gesamte Infrastruktur-Stack.
Selbst starker, ZK-basierter Datenschutz kann keine Brücken-Schwachstellen, Verwahrungsrisiken, Fehler im Key-Management oder konzentrierte Signierer ausschließen. Institutionen werden letztlich das gesamte System bewerten – nicht nur die Kryptografie, die Transaktionen schützt.
Das macht auch die Adoptionsstory von Dusk besonders interessant, um sie genau zu beobachten.
Seine institutionellen und RWA-Ambitionen sind klar, aber der eigentliche Test ist, wie sich Netzwerkaktivität, Staking-Beteiligung, Liquidität und die tatsächliche finanzielle Nutzung im Laufe der Zeit darstellen. Eine starke Architektur kann Möglichkeiten schaffen, aber sie erzeugt nicht automatisch Nachfrage nach Dusk und garantiert auch keine institutionelle Übernahme.
Ich finde Dusk gerade deshalb technisch spannend, weil sowohl die Chancen als auch die offenen Fragen erheblich sind.
Kann Dusk nachweisen, dass es institutionstaugliche Infrastruktur liefern kann – über das bloße Vorhandensein einer starken Privacy-Layer hinaus?
@Dusk #dusk $DUSK