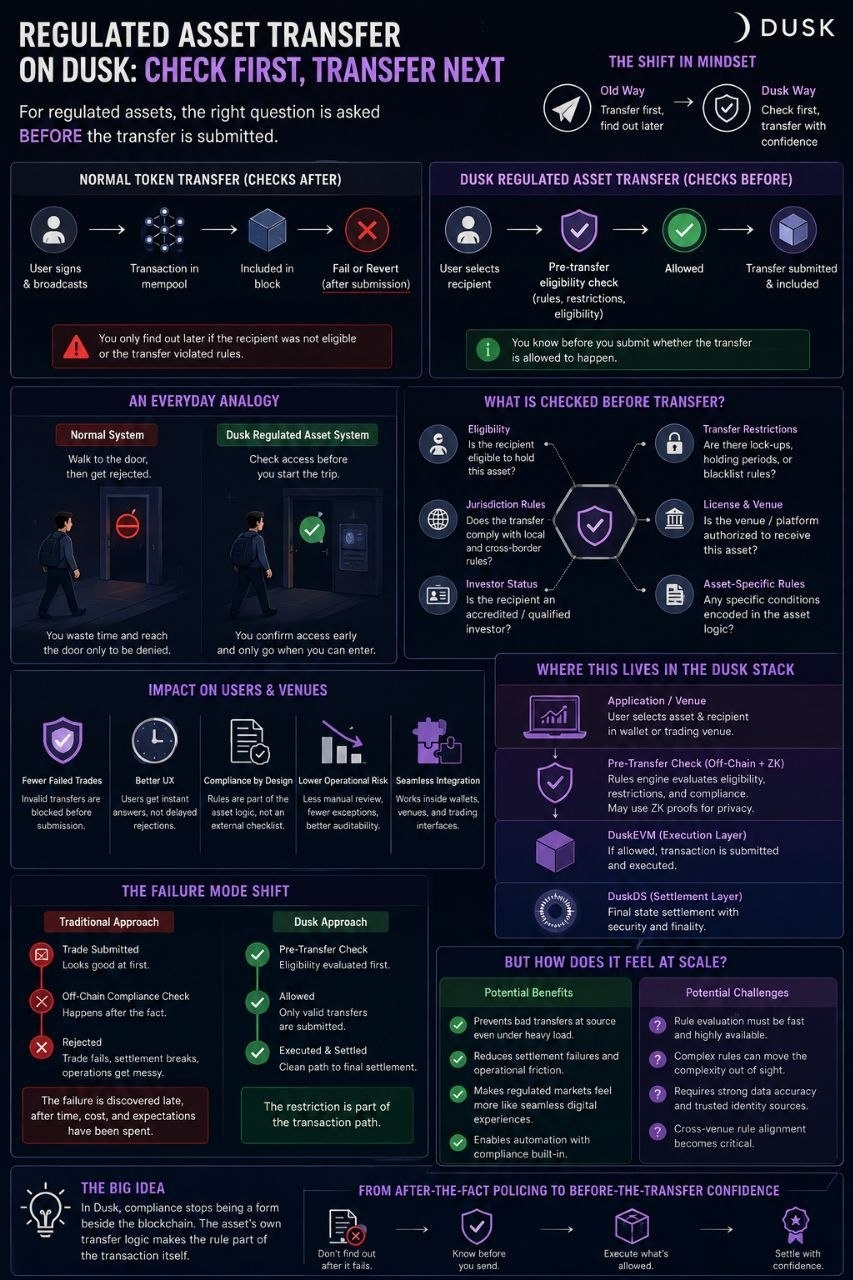
#dusk $DUSK @Dusk Ich habe immer wieder gedacht, dass ein regulierter Asset-Transfer genauso funktioniert wie ein normaler Token-Transfer: erst signieren, dann broadcasten und anschließend herausfinden, ob es funktioniert hat.
Dann fiel mir auf, dass die spannendere Frage auch zuerst kommen kann: Darf der Empfänger es überhaupt empfangen?
Bei regulierten Assets können Eignungskriterien und Übertragungsbeschränkungen vor der Einreichung des Transfers geprüft werden, statt das Problem erst zu entdecken, nachdem die Transaktion fehlgeschlagen ist.
Das verändert die Art des Fehlers. Ein normaler Token fragt „Kann diese Adresse empfangen?“ Ein reguliertes Asset muss möglicherweise fragen: „Ist diese Adresse rechtlich berechtigt, dieses Asset gerade jetzt zu empfangen?“
Wie das Überprüfen deines Ausweises, bevor du zu einer gesperrten Tür gehst, statt erst am Eingang herauszufinden, dass du nicht reindarfst.
Genau hier wird Dusk’s Ansatz für mich interessant: Compliance ist nicht unbedingt ein „Formular“ neben der Transaktion. Die Regel kann Teil der Transferlogik des Assets werden.
Ich frage mich nur: Macht es die Märkte mit regulierten Assets tatsächlich reibungsloser, wenn man die Eignungsprüfungen früher durchführt – oder wird die Komplexität einfach besser versteckt?
Dann fiel mir auf, dass die spannendere Frage auch zuerst kommen kann: Darf der Empfänger es überhaupt empfangen?
Bei regulierten Assets können Eignungskriterien und Übertragungsbeschränkungen vor der Einreichung des Transfers geprüft werden, statt das Problem erst zu entdecken, nachdem die Transaktion fehlgeschlagen ist.
Das verändert die Art des Fehlers. Ein normaler Token fragt „Kann diese Adresse empfangen?“ Ein reguliertes Asset muss möglicherweise fragen: „Ist diese Adresse rechtlich berechtigt, dieses Asset gerade jetzt zu empfangen?“
Wie das Überprüfen deines Ausweises, bevor du zu einer gesperrten Tür gehst, statt erst am Eingang herauszufinden, dass du nicht reindarfst.
Genau hier wird Dusk’s Ansatz für mich interessant: Compliance ist nicht unbedingt ein „Formular“ neben der Transaktion. Die Regel kann Teil der Transferlogik des Assets werden.
Ich frage mich nur: Macht es die Märkte mit regulierten Assets tatsächlich reibungsloser, wenn man die Eignungsprüfungen früher durchführt – oder wird die Komplexität einfach besser versteckt?