
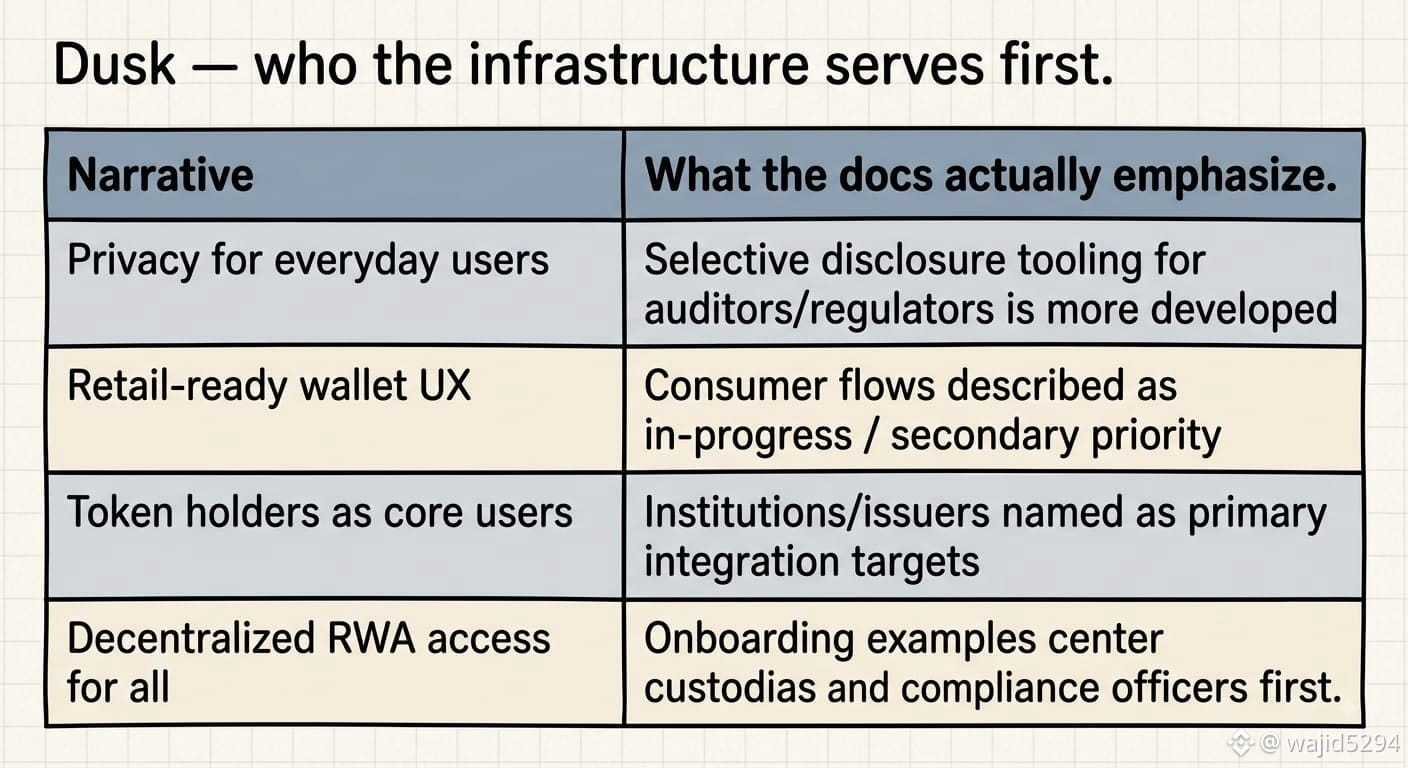
#dusk @Dusk $DUSK Verbrachte einen Nachmittag damit, die Dusk-Dokumentation statt der üblichen Thread-Zusammenfassungen zu lesen, und das, was mir hängen blieb, war nicht der Tech-Pitch – sondern die Erkenntnis, wie viel von dem System für den Compliance-Beauftragten gebaut ist, nicht für den Trader. Dusk vermarktet sich als datenschutzfreundliche Infrastruktur für regulierte Assets, aber in der Praxis wirken als die ersten Profiteure eher Custodians, Emittenten und Auditoren – also Akteure, die selektive Offenlegung und Settlement-Finalität benötigen – während sich die benutzerorientierten Tools für Retail (Wallets, einfache Transfers, alltägliche UX) immer noch wie ein nachträglich darauf aufgesetzter Gedanke anfühlen. Die Designentscheidung, die das deutlich machte: Vertrauliche Transaktionen existieren standardmäßig, aber die Offenlegungsmechanismen für Regulierer sind in der Dokumentation ausführlicher ausgearbeitet als die Abläufe, die sich für Verbraucher ergeben. Kein echter Fehler, eher eine Reihenfolge – erst das „Gerüst“ für die Regulierer schaffen, dem sie vertrauen, und erst später die Nutzbarkeit nachziehen. Das ist eine nachvollziehbare Wette, wenn die These „zuerst Institutionen“ lautet, aber es bedeutet auch, dass die Menschen, die den Token gerade halten, frühen Zugriff auf eine Infrastruktur haben, die noch nicht wirklich für sie gebaut ist. Lässt mich darüber nachdenken, was „Nutzung“ für eine Kette wie diese im ersten Jahr überhaupt bedeutet.


Veröffentlichen
Haftungsausschluss: Enthält Meinungen von Drittanbietern. Keine Beratung. Binance AI wird ohne Gewähr bereitgestellt. Siehe AGB.