

Eine Sache wollte ich besser verstehen, während ich die Rayls-Dokumentation durchging: Enygma.
Die einfache Frage war:
Wenn eine Transaktion privat ist, wie kann eine Institution dann dennoch beweisen, dass sie gültig war, oder einen Auditor zur Prüfung lassen?
Die Antwort ist interessanter, als einfach nur die Transaktion zu verbergen.
Die Transaktionsdaten bleiben privat
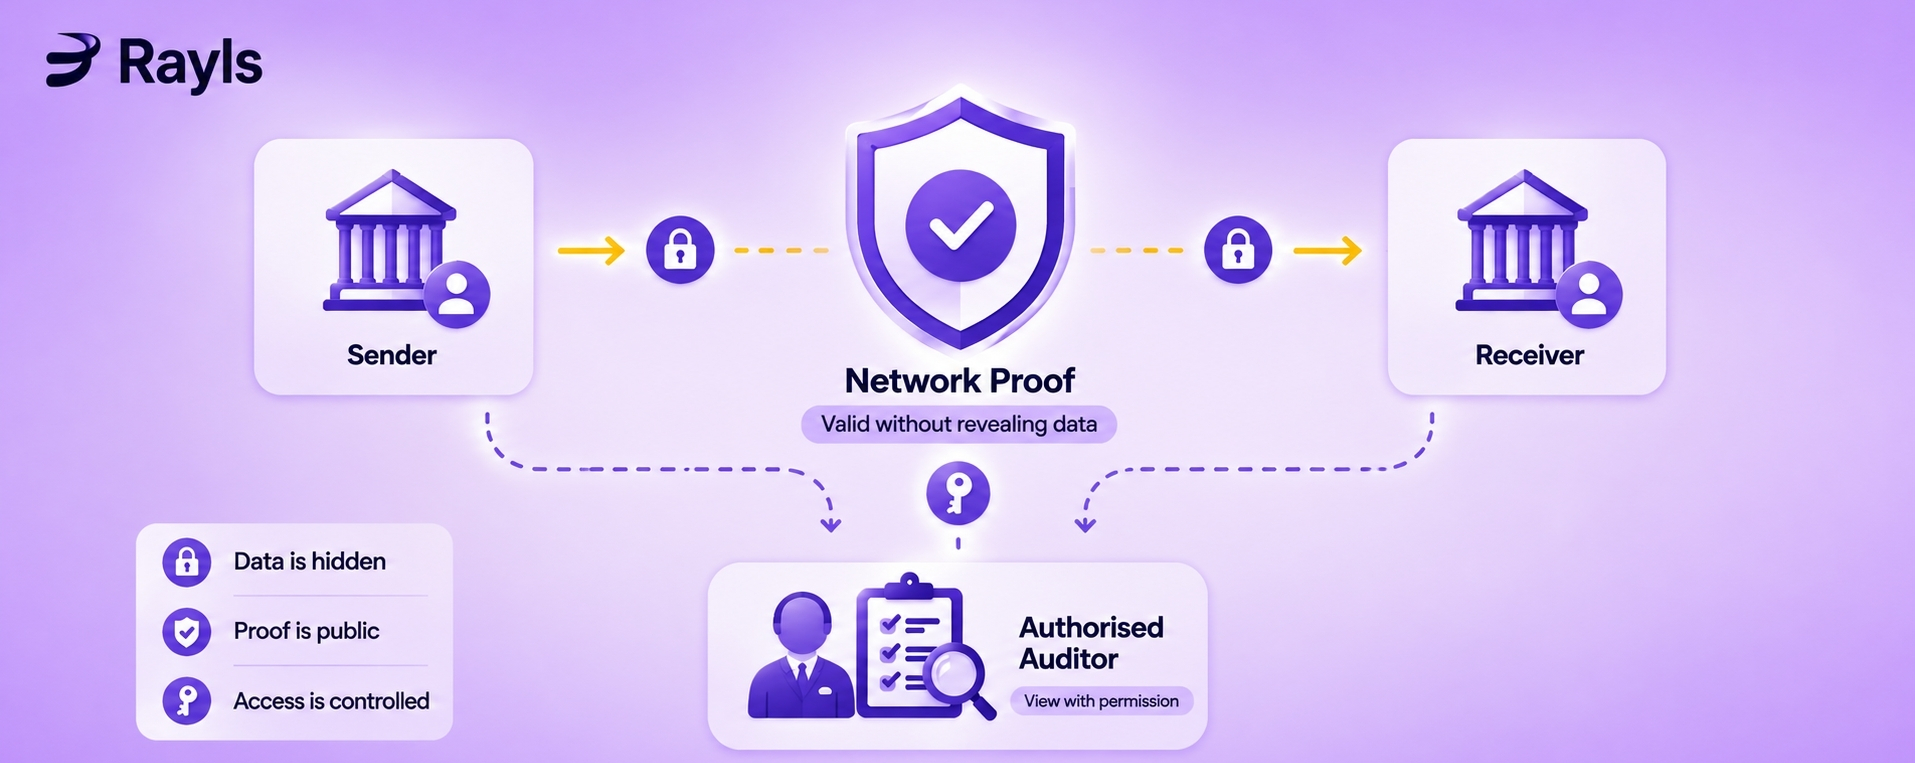
Mit Enygma können der Absender, der Empfänger und der Betrag vor normalen Netzwerkteilnehmern verborgen werden.
Aber das Netzwerk muss dennoch wissen, dass die Transaktion gültig ist.
Hier kommt die Kryptografie ins Spiel.
Rayls verwendet Dinge wie ZK-SNARKs und Pedersen-Commitments, um zu beweisen, dass die Transaktion korrekt ist, ohne die privaten Informationen dahinter offenzulegen.
So kann ein externer Beobachter sehen, dass eine gültige Transaktion stattgefunden hat, ohne den tatsächlichen Inhalt zu sehen.
Der Nachweis ist sichtbar.
Die sensiblen Daten sind nicht.
Und was ist mit Auditoren?
Das war der Teil, den ich am interessantesten fand.
Rayls trennt die Fähigkeit, Geld auszugeben, von der Fähigkeit, Einsicht zu haben.
Enygma verwendet separate Schlüssel für das Ausgeben und das Anzeigen. Ein autorisierter Auditor kann einen View-Key erhalten und die Transaktionen prüfen, die er einsehen darf, ohne die Möglichkeit zu erhalten, die Gelder zu bewegen.
Also bedeutet Privatsphäre nicht:
„Nie kann irgendjemand irgendetwas sehen.“
Das bedeutet:
„Nur die richtigen Personen können die richtigen Informationen sehen.“
Das ist für Finanzinstitute viel hilfreicher.
Ein einfaches Beispiel
Stell dir vor: Bank A sendet 10 private Tokens an Bank B.
Ein normaler öffentlicher Beobachter sollte nicht sehen können:
wer es gesendet hat
wer es erhalten hat
wie viel gesendet wurde
Aber Enygma kann weiterhin den kryptografischen Nachweis erzeugen, der benötigt wird, um zu verifizieren, dass die Übertragung gültig ist.
Wenn ein autorisierter Auditor die Transaktion prüfen muss, kann die entsprechende Einsicht gewährt werden, ohne dem Auditor die Befugnis zum Ausgeben zu geben.
Es gibt noch einen anderen interessanten Use Case in der Dokumentation: Delivery-versus-Payment, also DvP.
Zum Beispiel kann eine Partei einen tokenisierten Vermögenswert einzahlen, während eine andere den Zahlungstoken einzahlt. Der Enygma-DvP-Vertrag prüft die Bedingungen und nimmt den Tausch atomar vor.
Also geht es bei der Privatsphäre nicht nur darum, Salden zu verbergen.
Es kann auch echte finanzielle Abwicklungslogik unterstützen.
Was für mich klickte
Bevor ich die Dokumentation gelesen habe, dachte ich, dass „private blockchain“ vor allem bedeutet, dass nur bestimmte Personen auf das Netzwerk zugreifen können.
Enygma ist anders.
Die Privatsphäre wird durch Kryptografie durchgesetzt, während die autorisierte Einsicht separat gehandhabt wird.
Das gibt Rayls gleichzeitig drei nützliche Eigenschaften:
Private Daten
Verifizierbare Transaktionen
Kontrollierter Prüfungszugang
Für institutionelles Finanzwesen ergibt diese Kombination für mich viel mehr Sinn, als einfach sensible Transaktionen auf einer permissioned Chain abzulegen und sie „privat“ zu nennen.
Das war wahrscheinlich das interessanteste, was ich beim Erkunden von Enygma gelernt habe.