#dusk $DUSK @Dusk Ich habe gestern Abend im Dusk’s Citadel-Papier herumgestöbert—halb auf der Suche nach etwas anderem—und bin an einer Zeile hängen geblieben, die länger war, als ich vorhatte. Was ein KYC-Zertifikat auf diesem Ding tatsächlich ist, strukturell. Nicht die Marketing-Version, das eigentliche Objekt.
Es ist ein NFT. Der gleiche Standard wie bei jedem Profilbild-Collectible, das du schon gesehen hast, wie jemand damit angibt. Das ist es, was deine Compliance-Lizenz darunter trägt.
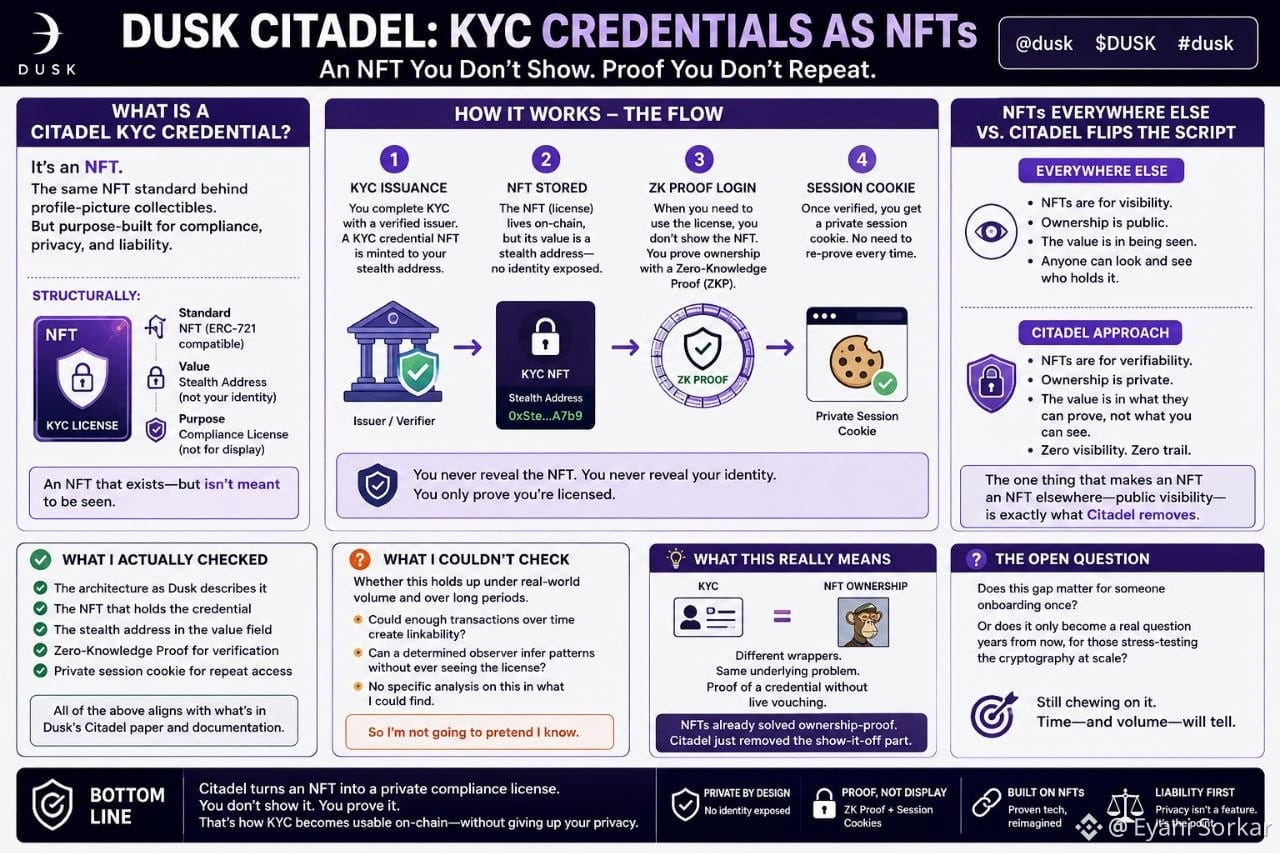
Hat einen Moment gedauert, bis ich begriffen habe, warum das nicht völlig verrückt ist. Überall sonst ist der ganze Wert eines NFTs das Sichtbar-Machen—genau darum geht’s: Du willst, dass Leute wissen, dass du es besitzt. Citadel dreht das absichtlich um. Das Value-Feld des NFTs ist eine Stealth-Adresse, nichts ist mit einer echten Identität verknüpft. Und wenn du die Lizenz wirklich verwendest, zeigst du das NFT überhaupt nicht: Du weist den Besitz mit einem Zero-Knowledge-Proof nach, und ein privates Session-Cookie sorgt dafür, dass du beim nächsten Mal nicht ständig diesen Proof erneut erbringen musst. Keine Galerie. Keine Spur. Genau das eine, wodurch ein NFT anderswo überhaupt ein NFT ist—das jeder sehen kann, der sieht, wer es hält—fehlt hier.
Dann saß ich da und merkte: KYC und „beweise, dass du ein Collectible besitzt“ sind keine unterschiedlichen Probleme, sobald man einmal unter die Haube schaut. Beides braucht nur einen Nachweis für ein Zertifikat, ohne dass jemand live für dich bürgt. NFTs haben den Ownership-Proof-Teil schon vor Jahren geknackt. Citadel hat nur den Teil weggelassen, ihn vorzuzeigen—weil es für eine Lizenz, bei der das nie der Punkt war, vor allem die Haftungsfrage war.
Sollte klar sagen, was ich geprüft habe und was nicht. Ich habe bestätigt, dass die Architektur so ist, wie Dusk sie beschreibt: das NFT, die Stealth-Adresse, der Session-Cookie-Flow. Was ich nicht prüfen konnte, ist, ob das auch standhält, wenn echte Umsätze dort durchlaufen. Ob genügend Transaktionen über die Zeit hinweg einem entschlossenen Beobachter etwas zum Puzzeln liefern, selbst ohne jemals die Lizenz selbst zu sehen. Ich habe nichts gefunden, das das anspricht, also werde ich nicht so tun, als wüsste ich es.
Ich grüble noch darüber, ob diese Lücke für jemanden, der einmal durch das Onboarding klickt, überhaupt eine Rolle spielt—oder ob sie erst Jahre später real wird, für wen auch immer gerade die Kryptografie stresst, sobald genug Volumen da ist, um sie dagegen zu testen.
@Dusk
Es ist ein NFT. Der gleiche Standard wie bei jedem Profilbild-Collectible, das du schon gesehen hast, wie jemand damit angibt. Das ist es, was deine Compliance-Lizenz darunter trägt.
Hat einen Moment gedauert, bis ich begriffen habe, warum das nicht völlig verrückt ist. Überall sonst ist der ganze Wert eines NFTs das Sichtbar-Machen—genau darum geht’s: Du willst, dass Leute wissen, dass du es besitzt. Citadel dreht das absichtlich um. Das Value-Feld des NFTs ist eine Stealth-Adresse, nichts ist mit einer echten Identität verknüpft. Und wenn du die Lizenz wirklich verwendest, zeigst du das NFT überhaupt nicht: Du weist den Besitz mit einem Zero-Knowledge-Proof nach, und ein privates Session-Cookie sorgt dafür, dass du beim nächsten Mal nicht ständig diesen Proof erneut erbringen musst. Keine Galerie. Keine Spur. Genau das eine, wodurch ein NFT anderswo überhaupt ein NFT ist—das jeder sehen kann, der sieht, wer es hält—fehlt hier.
Dann saß ich da und merkte: KYC und „beweise, dass du ein Collectible besitzt“ sind keine unterschiedlichen Probleme, sobald man einmal unter die Haube schaut. Beides braucht nur einen Nachweis für ein Zertifikat, ohne dass jemand live für dich bürgt. NFTs haben den Ownership-Proof-Teil schon vor Jahren geknackt. Citadel hat nur den Teil weggelassen, ihn vorzuzeigen—weil es für eine Lizenz, bei der das nie der Punkt war, vor allem die Haftungsfrage war.
Sollte klar sagen, was ich geprüft habe und was nicht. Ich habe bestätigt, dass die Architektur so ist, wie Dusk sie beschreibt: das NFT, die Stealth-Adresse, der Session-Cookie-Flow. Was ich nicht prüfen konnte, ist, ob das auch standhält, wenn echte Umsätze dort durchlaufen. Ob genügend Transaktionen über die Zeit hinweg einem entschlossenen Beobachter etwas zum Puzzeln liefern, selbst ohne jemals die Lizenz selbst zu sehen. Ich habe nichts gefunden, das das anspricht, also werde ich nicht so tun, als wüsste ich es.
Ich grüble noch darüber, ob diese Lücke für jemanden, der einmal durch das Onboarding klickt, überhaupt eine Rolle spielt—oder ob sie erst Jahre später real wird, für wen auch immer gerade die Kryptografie stresst, sobald genug Volumen da ist, um sie dagegen zu testen.
@Dusk